「お客さんから、サプライチェーン攻撃への対策をチェックシートで聞かれた…」
「うちの製品が入口になったら、何百社に迷惑がかかるのでは?」
業界向けのパッケージや SaaS を売っていると、大手のお客さんから質問が届きます。
部品の一覧は?更新の仕組みは?保守の接続は?
攻撃の解説は多くても、製品を作る側が何から手をつけるかは見えにくく、困っていませんか?
本記事では、サプライチェーン攻撃の仕組みと日本・海外の事例を公的な資料と報道で確かめ、自社製品を持つ会社が先にやる5つをまとめました。業務システムを作って保守している開発会社の立場で書いています。
この記事の要点
- 攻撃:守りの固い会社を直接狙わず、取引先・使っている部品・製品の更新を経由して入る攻撃。IPA の10大脅威(組織編)で2024〜2026年版はいずれも2位
- 製品の会社:お客さんから見ると、自社製品は「取引先」でもあり「部品」でもある。入口になりやすいのは、部品・ビルドと配布・保守の接続の3か所
- 先にやる5つ:部品の一覧を作る → 穴が出た日に当たる製品を出せるようにする → 配布の鍵を絞る → 保守のアカウントを洗い出す → お客さんへの連絡の手順を決める
自社製品を売る会社の悩み:こんなことありませんか?
製品やサービスを売る会社の悩みは、「お客さんに何を聞かれるか」「自社が入口になるのはどこか」「起きたらどう伝えるか」の3つに分かれます。
保守の接続や更新の仕組みまで、チェックシートで聞かれる
以前は「ウイルス対策ソフトを入れていますか」程度だった質問が変わってきました。今は「保守でお客さんの環境に入るアカウントに多要素認証を使っていますか」「更新の配布の仕組みを誰が触れますか」と聞かれます。答えの根拠を出すよう求められても、社内に一覧がなく、開発のリーダーに聞いて回ることになります。
自社製品が、お客さんへの入口になるのが怖い
同じ製品を業界の何十社、何百社が使っています。自社のサーバーや製品の更新が乗っ取られれば、被害はお客さん全員に広がります。どこが一番危ないのか、開発責任者として言い切れる材料がないまま、対策の予算を経営会議に出しにくい状態です。
何か起きたとき、お客さんに何をいつ伝えるか決まっていない
使っている部品に深刻な穴が見つかったと報じられた日、お客さんから「御社の製品は大丈夫ですか」と電話が来ます。当たるかどうかを調べるのに何日かかるのか、誰が答えるのか、その日のうちに返事ができるでしょうか。
製品の会社の3つの悩み
- 質問:チェックシートの中身が部品・接続まで細かくなった
- 入口:自社のどこが狙われるか言い切れない
- 連絡:起きたときの答え方と期限が決まっていない
3つとも、攻撃がどこを通るかを知れば手をつける順番が決まります。まず攻撃の仕組みから見ます。
サプライチェーン攻撃とは?取引先・部品・更新を経由する攻撃
サプライチェーン攻撃は、本命の会社を直接狙わず、その会社とつながる取引先・委託先や、使っているソフトウェアの部品、製品の更新の仕組みを先に破る攻撃です。そこを足がかりに本命へ入ります。 サプライチェーンは、製品やサービスが作られてお客さんに届くまでのつながりを指します。
IPA の10大脅威で、2024〜2026年版は2位
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」の組織編では、「サプライチェーンや委託先を狙った攻撃」が2位です(2026年1月29日発表)。1位はランサムウェアによる攻撃です。この脅威は2019年版に4位で初めて入り、2026年版で8年続けて選ばれています。2024年版・2025年版も2位でした。
警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)によると、ランサムウェアの被害の報告は226件でした。侵入の経路は、VPN 機器が6割以上です。保守のための遠隔接続も、この VPN 機器を通ります。
経済産業省と IPA の「サイバーセキュリティ経営ガイドライン Ver3.0」も、取引先や委託先を含めたサプライチェーン全体の対策を、経営者が担当に指示すべきことの1つにしています。
攻撃の入口は3つ:取引先・部品・更新
サプライチェーン攻撃は、入口によって3つの型に分けられます。
- 取引先・委託先から(ビジネスサプライチェーン攻撃):守りの手薄な取引先や委託先に入り、そこから本命の会社のネットワークやデータに届く
- ソフトウェアの部品から(ソフトウェアサプライチェーン攻撃):多くの製品が使うオープンソースの部品(ライブラリ)に、悪いコードを混ぜる
- 製品の更新とサービスから(サービスサプライチェーン攻撃):製品の会社のビルドや配布の仕組みを破り、正規の更新としてお客さんに悪いプログラムを届ける。保守や運用を受け持つ会社の接続を使うものもここに入る
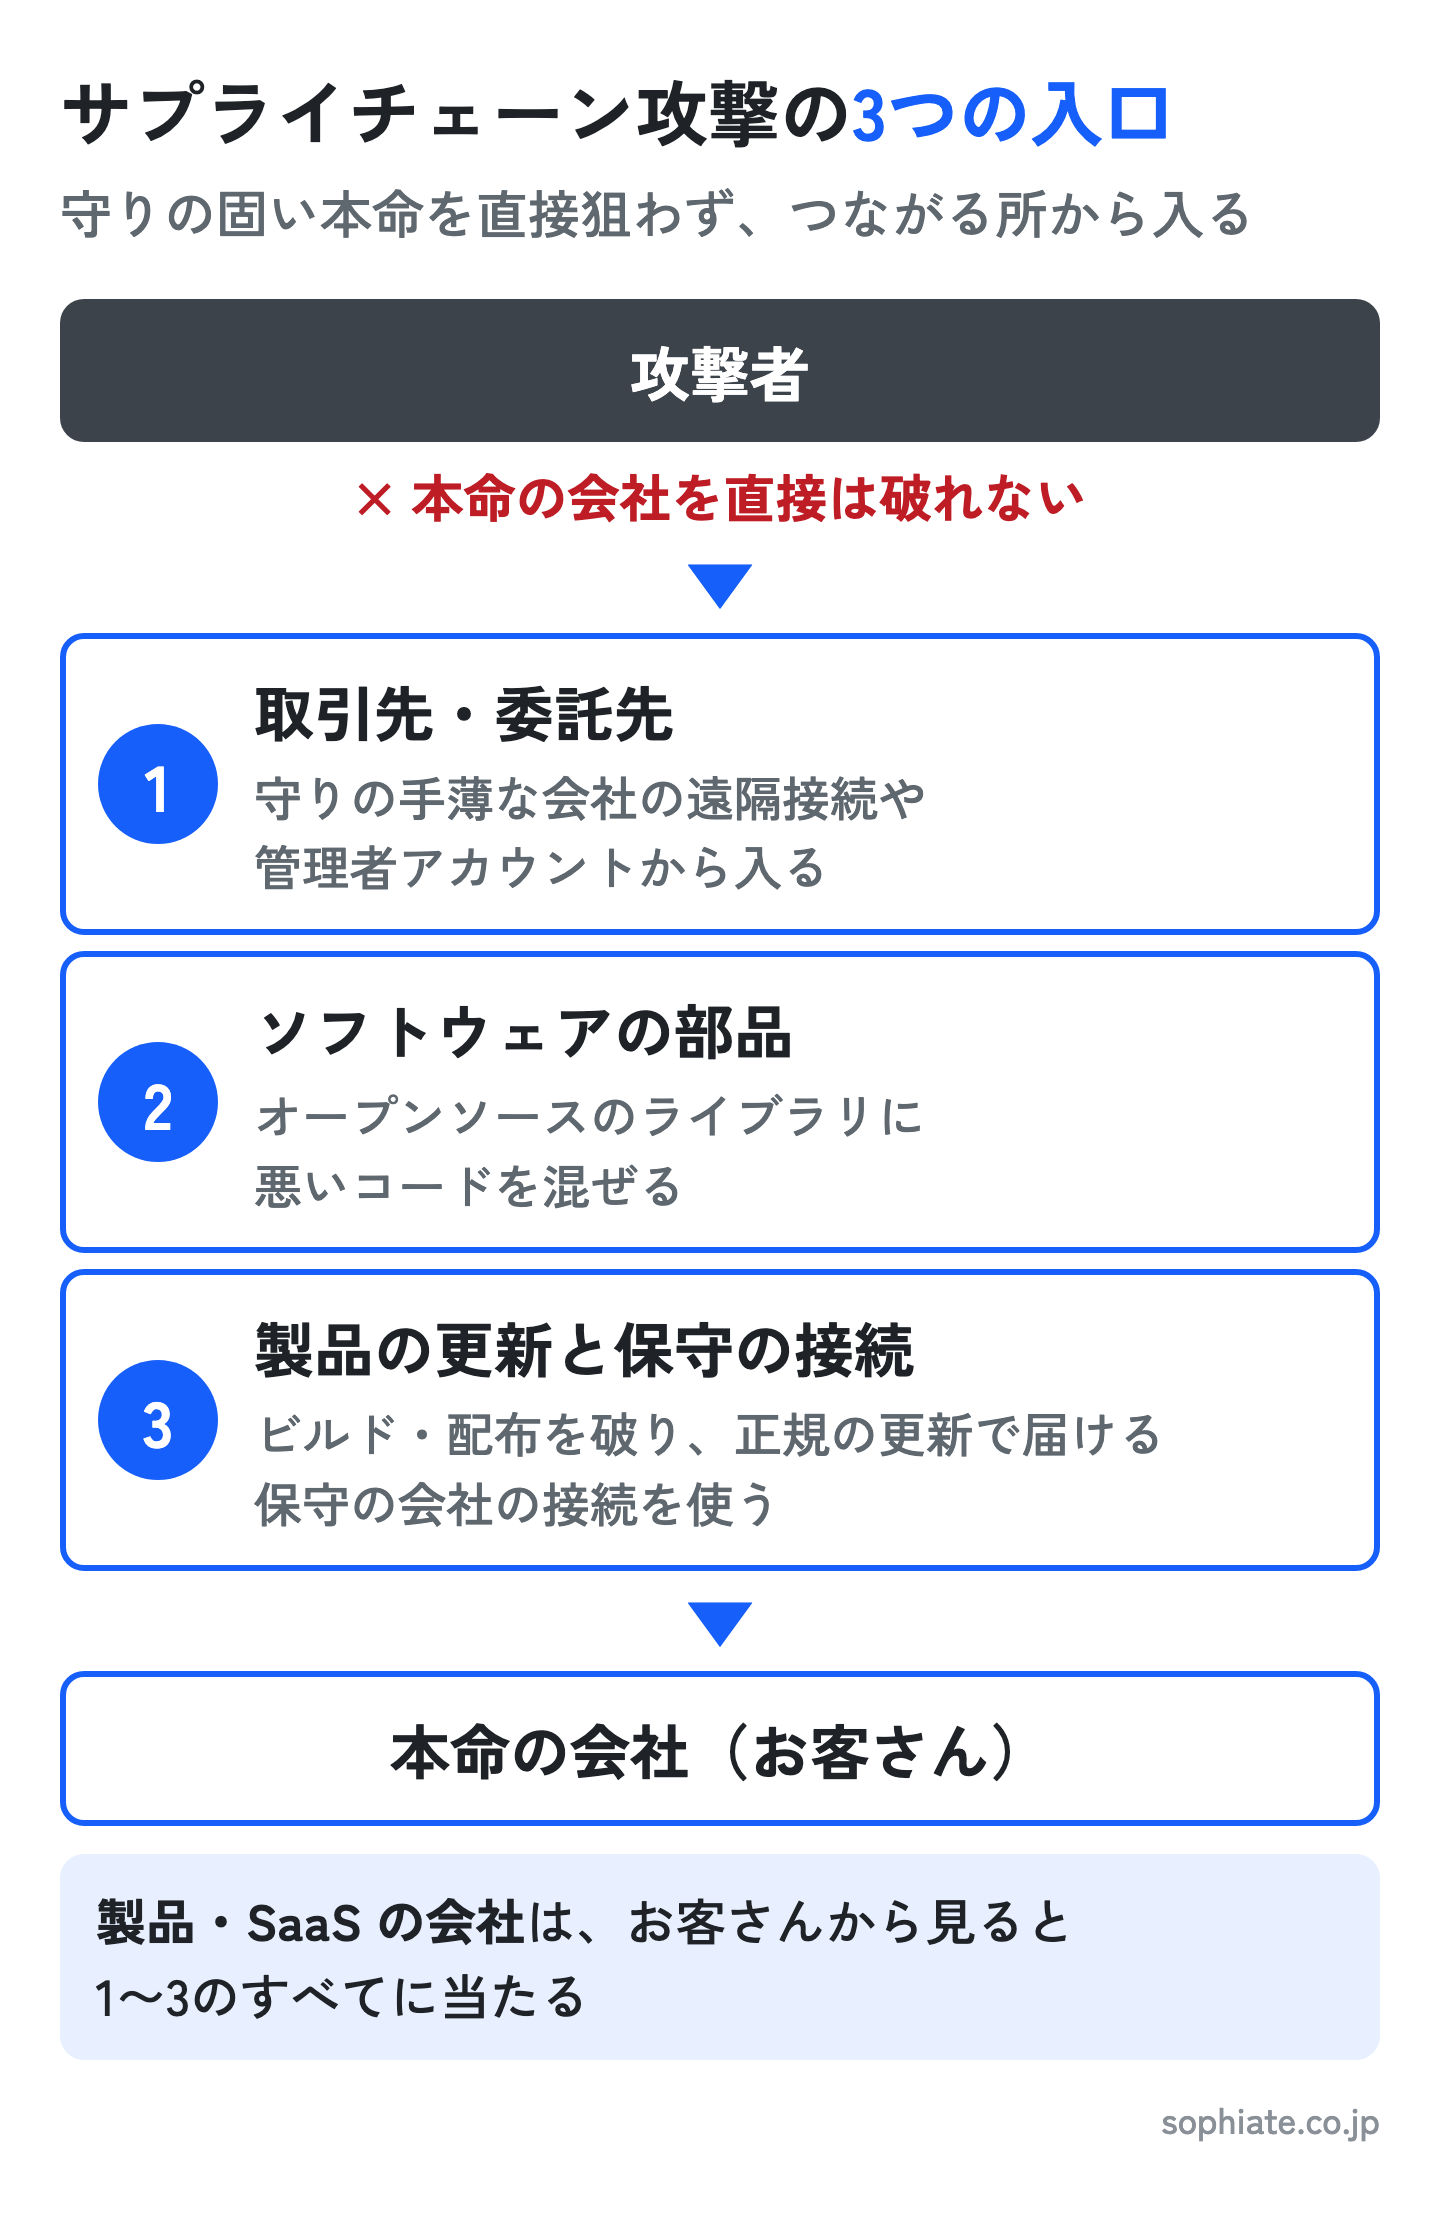
お客さんから見ると、製品を売る会社は「取引先」で、製品そのものは「部品」、更新を配る仕組みは「サービス」です。3つの型のどれでも、入口の側になり得ます。
サプライチェーン攻撃の仕組み
- ねらい:本命の会社につながる、守りの手薄な所から入る
- 順位:IPA の10大脅威(組織編)で2024〜2026年は2位
- 入口:取引先・委託先、部品、製品の更新とサービス
次の章では、3つの入口が実際にどう使われたかを、報道と公的な発表で確かめた事例で見ます。
サプライチェーン攻撃の事例:日本と海外の7件
日本では委託先・取引先を経由した被害が続き、海外ではオープンソースの部品と製品の更新が入口になった例が目立ちます。
| 時期 | 事例 | 入口 |
|---|---|---|
| 2020年12月 | SolarWinds の監視ソフト | 製品の更新 |
| 2022年2〜3月 | 小島プレス工業 → トヨタの工場停止 | 取引先 |
| 2023年3月 | 3CX の通話アプリ | 製品の更新 |
| 2024年3月 | xz Utils(圧縮の部品) | 部品 |
| 2024年5月 | イセトー → 委託元の自治体 | 委託先 |
| 2025年9月 | npm の chalk・debug、Shai-Hulud | 部品 |
| 2025年10月 | アスクル(委託先の管理者アカウント) | 委託先の接続 |
出典:IPA「情報セキュリティ10大脅威 2026」解説書、JPCERT/CC 注意喚起(2024年4月1日、xz Utils)、米 CISA の注意喚起(2020年12月13日 SolarWinds、2025年9月23日 npm)、各社の発表と報道(ITmedia・Impress など)。
委託先・取引先から:工場の停止と、委託元の情報の漏えい
2022年2月26日、トヨタの取引先の小島プレス工業でサーバーの障害が見つかり、脅迫の文が残っていました。部品の受発注の仕組みが止まり、トヨタは3月1日に国内14工場28ラインを止め、翌日に再開しています。入口は子会社が使っていた遠隔接続の機器でした(同社の報告)。
2024年5月26日には、自治体や企業から印刷・情報処理を請け負っていたイセトーがランサムウェアに感染しました。徳島県・和歌山市などの委託元が、住民の情報が漏れたと公表しています。2025年10月のアスクルの件では、同社の調査で、業務委託先が使っていた管理者アカウント(多要素認証なし)が入口だったと分かりました。配送を委託していた無印良品のネットストアも、受注を止めています。
ソフトウェアの部品から:オープンソースの作り手が狙われた
2024年3月29日、Linux の多くの配布物が使う xz Utils の新しい版(5.6.0・5.6.1)に、外から遠隔で操作できる裏口が見つかりました。共同の開発者として関わっていた人が入れたものです。2025年9月8日には、npm(JavaScript の部品の置き場)で chalk や debug の作り手がフィッシングでだまされ、多くの製品が取り込むこれらの部品に悪い版が公開されました。その後、部品の公開の権限を盗んで自分で広がる「Shai-Hulud」が500以上の部品に入り、11月には第2波も出ています。
どちらも、製品を作る会社のコードには何の問題もなく、取り込んだ部品の側に悪いコードがありました。部品を更新した日に、製品が入口に変わります。
製品の更新から:正規の更新として届いた
2020年の SolarWinds の件では、ネットワーク監視ソフトのビルドの仕組みが破られ、署名付きの正規の更新に悪いコードが混ざりました。米国の政府機関を含む利用者が、悪いコードの入った更新をいつもどおり当てました。2023年3月の 3CX の件も、配布されたデスクトップアプリそのものに悪いコードが入っていました。
お客さんは製品の会社を信頼して更新を当てます。ビルドと配布の仕組みは、製品の会社にしか守れない所です。
日本の件は委託先の遠隔接続と管理者アカウント、海外の件は部品の作り手のアカウントとビルドの仕組みが入口でした。次の章で、この3つを製品・SaaS の会社の側から見直します。
製品・SaaS の会社は、お客さんへの経路になる
自社製品を持つ会社は、攻撃される側であると同時に、お客さんへの経路になる側です。入口になりやすいのは、製品に入れた部品、ビルドと配布、保守でお客さんの環境に入る接続の3か所です。
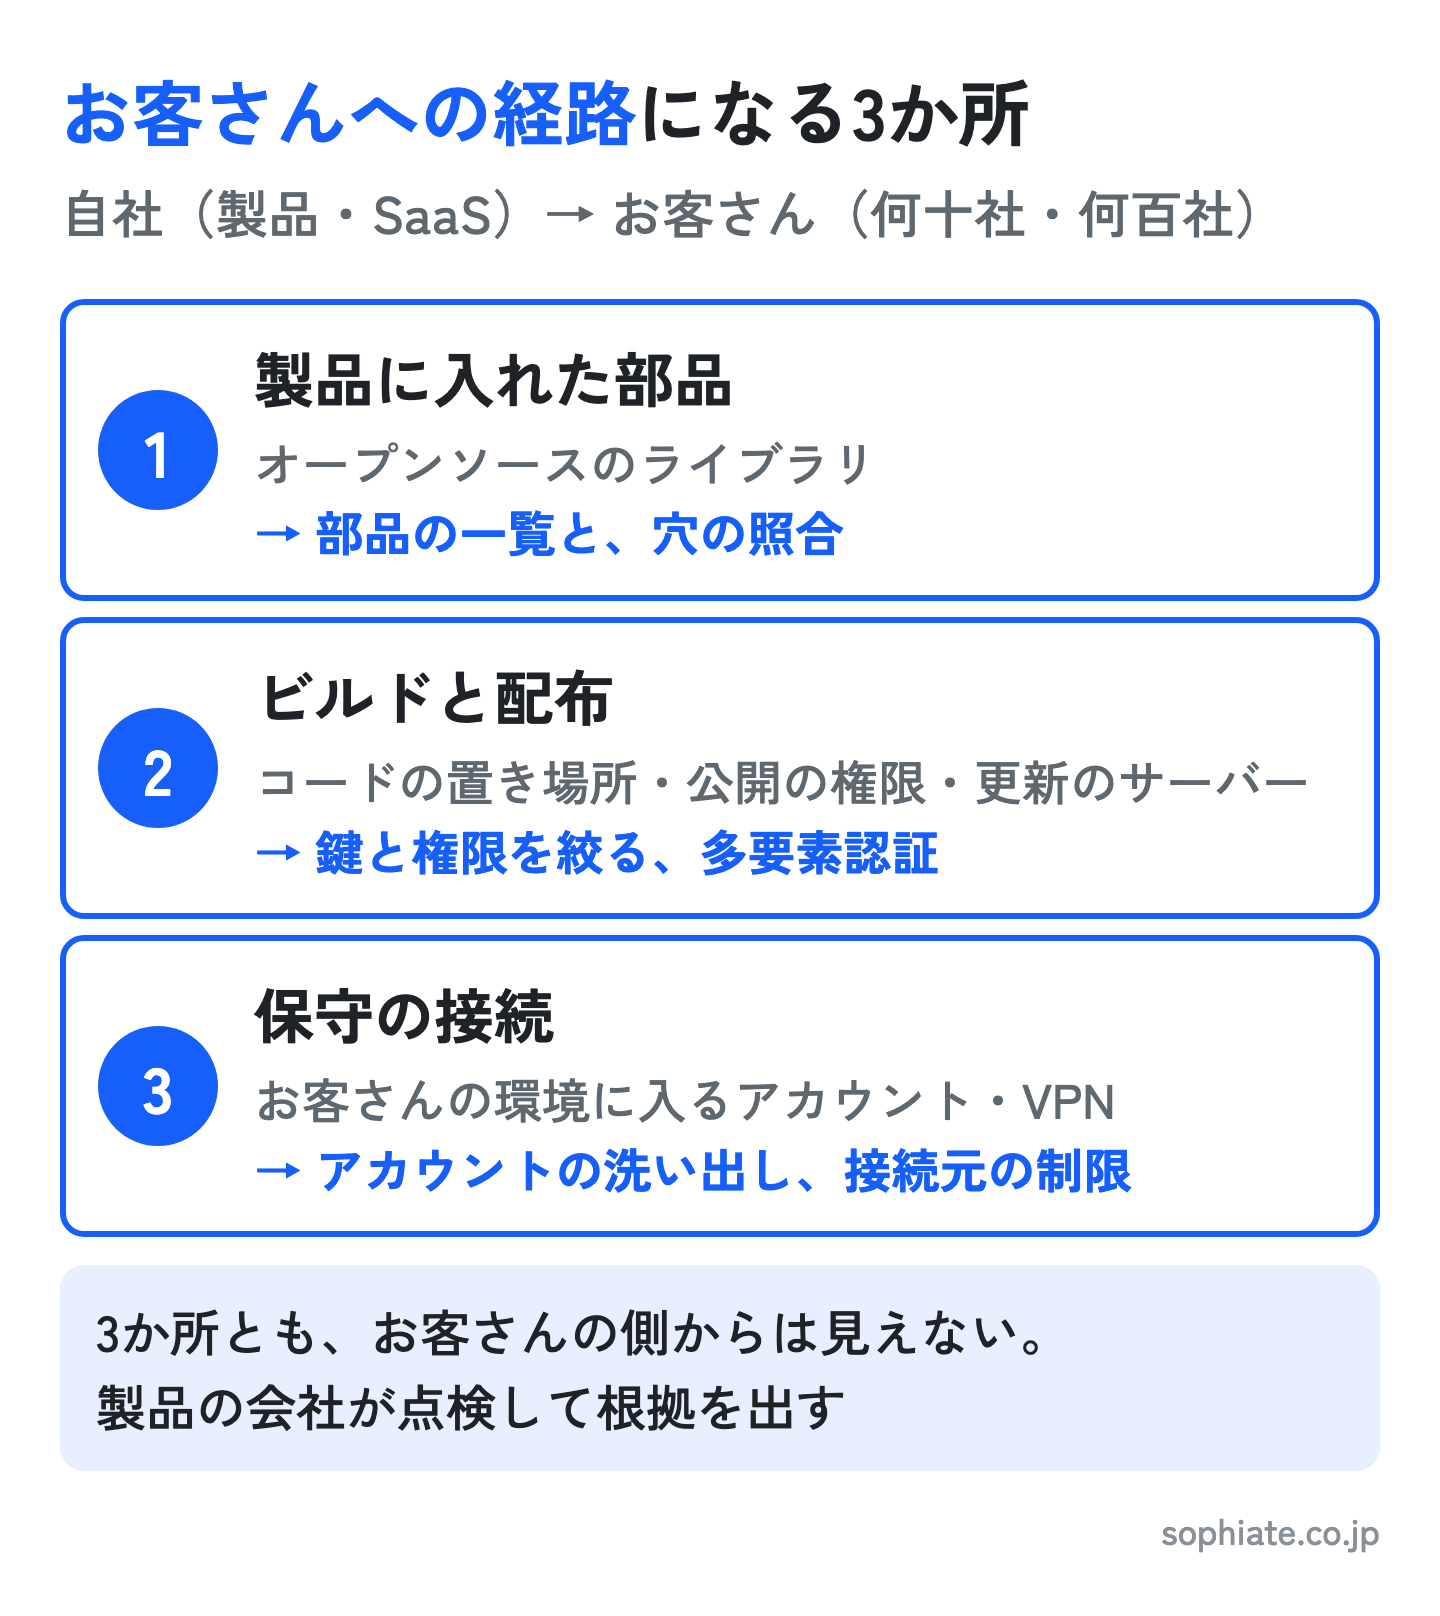
経路になる3か所:部品・ビルドと配布・保守の接続
- 製品に入れた部品:業務パッケージや SaaS の多くは、オープンソースの部品を組み合わせて作られています。xz Utils や npm の件のように、部品に悪いコードや深刻な穴が見つかれば、その部品を入れた製品のお客さん全員に影響が及びます
- ビルドと配布:コードの置き場所(GitHub など)、部品の公開の権限、更新を配るサーバーです。ここを破られると、SolarWinds の件のように正規の更新として届きます
- 保守の接続:オンプレミスで動くパッケージでは、保守のためにお客さんの環境へ VPN や遠隔の操作で入ります。SaaS でも、運用の担当がお客さんのデータを見られる管理者の権限を持ちます。アスクルの件の入口は、委託先が使っていた管理者アカウントでした
お客さんの審査で聞かれるのは、部品と保守の接続
当社がこれまでの案件で発注元のセキュリティの審査を受けたときも、聞かれたのは、主に部品と保守の接続に当たる所でした。使っているオープンソースの部品の脆弱性への対応、管理者のログイン画面に入れる接続元の制限などです。ほかに、検証の環境での外部の会社による脆弱性診断(セキュリティ診断)、改ざんの検知も聞かれました。クラウドの管理者の多要素認証や開いている通信の口のように、発注元の道具では外から見えない所は、開発側で点検して答えるよう頼まれました。
部品の一覧(SBOM)を出すよう求められることも増えています。SBOM の形式と作り方はSBOMとは?取引先に求められた自社製品の部品表の作り方で解説しています。
経済産業省の「サプライチェーン強化に向けたセキュリティ対策評価制度」(★の制度、受付は2027年3月から)の対象は、自社の IT 基盤とインターネットとの境目です。IPA の概要説明資料(2026年10月)は、発注元に納める製品は直接の対象にしないと書いています。製品の会社は、★で会社の IT 基盤を、部品の一覧や診断の結果で製品そのものを示す、という分け方になります。★の中身はセキュリティ対策評価制度とは?★3・★4の違いと最初にやる3つで解説しています。
お客さんの側からは、どれも見えません。製品の会社が自分で点検し、根拠を出せるようにしておきます。
製品・SaaS の会社が先にやる5つの対策
先にやるのは、部品の一覧を作る、穴が出た日に当たる製品をすぐ出せるようにする、ビルドと配布の鍵を絞る、保守のアカウントを洗い出す、お客さんへの連絡の手順を決める、の5つです。 前の3つは部品とビルド、後の2つは保守とお客さんとの取り決めの話です。
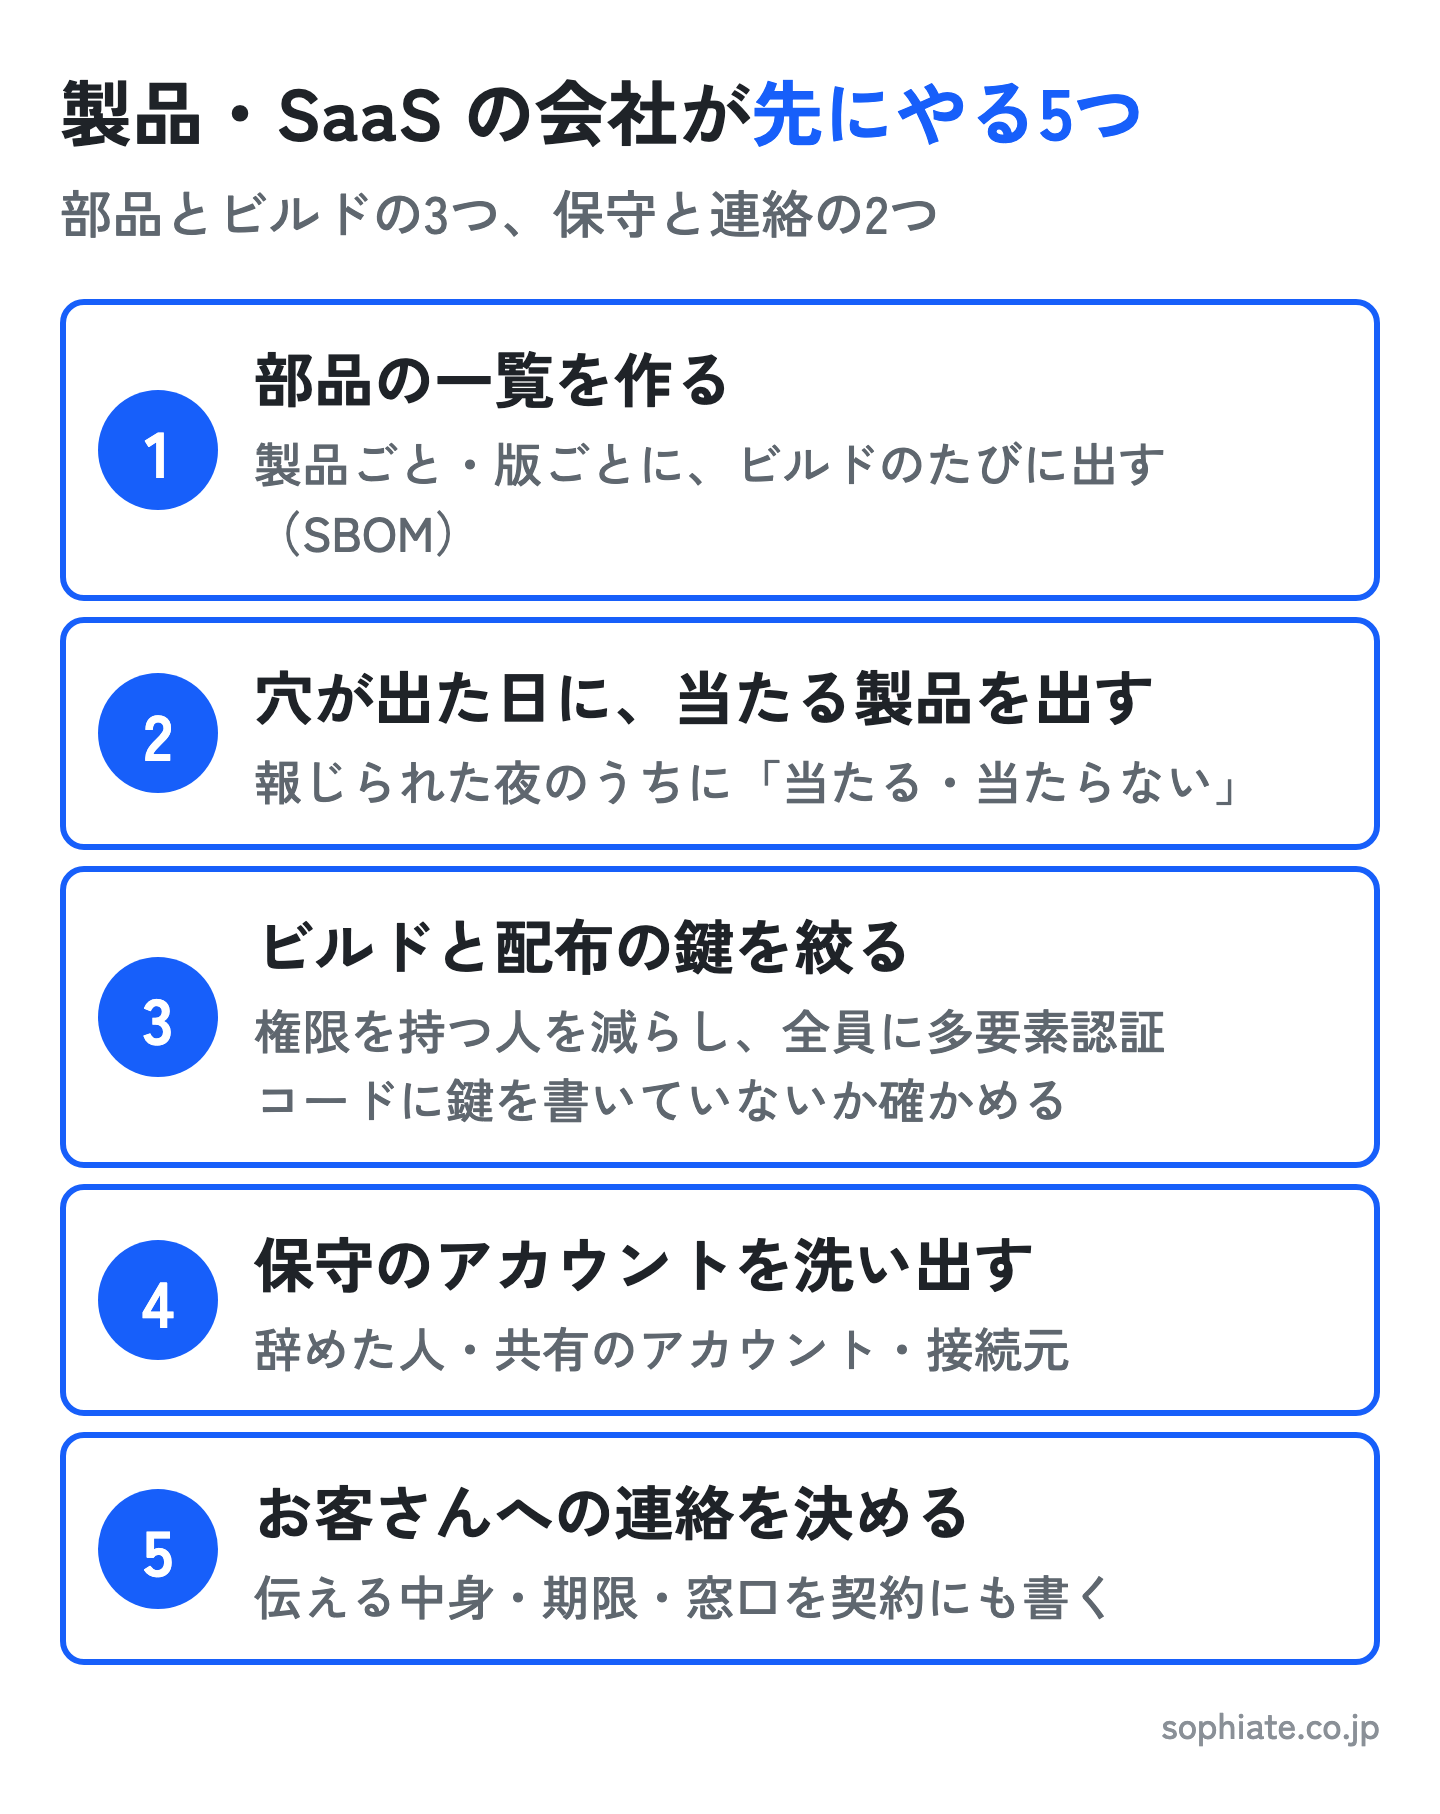
① 製品ごとに、入れた部品の一覧を作る
製品ごと・版ごとに、どの部品のどの版を入れているかの一覧を作ります。ビルドのたびに道具で出すようにすると、更新ごとに手で作り直さずに済みます。経済産業省は「ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引 ver2.0」(2024年8月29日)で作り方を示しています。
② 部品の穴が出た日に、当たる製品を一晩で出す
一覧は、穴が報じられた日に使えて初めて役に立ちます。2026年10月に PHP の深刻な脆弱性が報じられた日、当社はその夜のうちに、持っている48のリポジトリ(コードの置き場所)をすべて調べ、PHP を使う4つを特定しました。そのうえで、入れている部品の版に、すでに知られている脆弱性がないかを照らし合わせました。どの製品がどの版で動いているかが分かっていれば、お客さんから電話が来た日に「当たる・当たらない」を答えられます。
サポートが終わった版の部品には、直した版が出ません。照らし合わせて見つかったら、版を上げる時期を決めます。古い PHP を上げるか作り直すかの決め方はPHPのバージョンアップ、上げるか作り直すかで解説しています。
③ ビルドと配布の鍵を、少ない人に絞る
npm の件は、部品の作り手のアカウントがフィッシングで盗まれたことから始まりました。自社のコードの置き場所、部品の公開の権限、更新のサーバーに入れる人を数え、要らない人の権限を外します。全員に多要素認証を設定し、コードの中に API の鍵やパスワードを書いていないかを道具で確かめます。部品は版を固定して取り込み、上げるときは変わった中身を確かめてからにします。
④ 保守でお客さんの環境に入るアカウントを洗い出す
お客さんごとに、保守で使うアカウント・VPN・遠隔操作の道具を一覧にします。辞めた人や、案件が終わった協力会社のアカウントが残っていないか、共有のアカウントを使っていないか、多要素認証が効いているかを見ます。管理者の画面に入れる接続元を、会社の決まった場所に絞ります。当社が発注元の審査を受けたときも、この制限を求められました。
⑤ お客さんへの連絡の手順と窓口を決め、契約にも書く
自社製品やその部品に穴が見つかったとき、誰が・何を・いつまでにお客さんに伝えるかを決めておきます。最初の連絡では、当たる製品と版、今分かっていること、次の連絡の時期を伝えます。IPA の10大脅威 2026 の解説書も、関係する組織と一緒にやる対策として、連絡の流れを決めておくことを挙げています。製品の会社では、この窓口を PSIRT(製品の脆弱性に対応する社内のチーム)と呼び、受け付けと連絡を1か所にまとめます。
お客さんの個人情報を預かる SaaS では、漏えいのおそれがあるときに、委託元のお客さんへ早く伝える必要があります。個人情報保護委員会への報告は、速報が速やかに(おおむね3〜5日以内)、確報が30日以内(不正の目的による場合は60日以内)と決められています(個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」)。お客さんが期限に間に合うよう、連絡の時間と窓口を利用規約や保守の契約に書いておくと、起きた日に迷いません。
穴が見つかったあと、社内で直す順番を決めて回す流れは脆弱性管理とは?報告書を受け取ったあと社内で回す5つの工程で解説しています。
先にやる5つ
- ① 一覧:製品ごと・版ごとの部品の一覧
- ② 一晩で出す:穴が出た日に当たる製品を答える
- ③ 鍵:ビルドと配布の権限を絞り、多要素認証
- ④ 保守:お客さんの環境に入るアカウントの一覧
- ⑤ 連絡:伝える中身・期限・窓口を契約に書く
①と②がそろえば、お客さんから電話が来た日のうちに「当たる・当たらない」を返せます。
版を出す前のテスト:自社で回す所と外に頼む所
版を出す前のテストは、道具の検査・外からの検査・自動のテスト・人の確認の4つに分け、合格の線を先に決めます。第三者の侵入テストはお客さんが手配するか、製品の会社が受けるかを契約で分けます。
納品前のテストを4種類に分け、合格の線を決める
当社は作り直しの案件で、納品前のセキュリティのテストを次の4種類に分ける計画を立てています。
- コードと部品の検査:危ない書き方、すでに知られた穴のある部品、コードに書いた鍵を道具で探す
- 外からの検査:動いている検証の環境に外から通信を送る
- 自動のテスト:権限・ログイン・お客さんごとのデータの分離などが決めたとおりに働くかを確かめる
- 人の確認:OWASP ASVS(Web アプリの守りの基準)のレベル1の項目を1つずつ確かめる
この計画では、納品の合格の線も先に決めます。道具の指摘のうち重大・高は0件にし(直さない誤検知は理由を付けてお客さんと合意する)、自動のテストはすべて通します。納品のあとも、1つ目と2つ目の検査は決まった間隔で続ける計画です。製品の会社が、版を出すたびに自社で回す確認の形としても使えます。
お客さんが頼む診断と、製品の会社がやる診断を分ける
同じ計画では、第三者の診断会社による侵入テスト(ペネトレーションテスト)は開発会社のテストに入れず、要るならお客さんが別に手配する形にしています。開発会社は、検証の環境を用意し、指摘を直す側に回ります。WAF(Web アプリの前に置く守りの装置)の設定も別の会社の範囲です。外から送る検査が WAF に止められるとアプリそのものの穴を確かめられないため、検査の送り元だけ WAF を通す設定にしてもらう形です。
製品の会社でも、お客さんが自社の環境で受ける診断と、製品の会社が版ごとに受ける診断は、目的も費用の持ち方も違います。どちらが何を受けるかを、保守の契約で先に決めておくと、審査のたびに話し合わずに済みます。診断の種類と報告書の読み方は脆弱性診断とは?やり方とツール・手動の違い、報告書から直す順番で解説しています。
納品前のテストの決め方
- 4種類:道具の検査・外からの検査・自動のテスト・人の確認
- 合格の線:重大・高は0件、自動のテストはすべて通す
- 侵入テスト:誰が手配し費用を持つかを契約で決める
まずは、次の大きな版を出す前に、4種類のどれを自社で回し、どれを外に頼むかを決めるところから始めます。
まとめ:製品の会社は、部品と鍵と連絡から
- サプライチェーン攻撃は、取引先・委託先、部品、製品の更新を経由して本命に入る攻撃。IPA の10大脅威(組織編)で2024〜2026年版は2位
- 製品・SaaS の会社は、部品・ビルドと配布・保守の接続の3か所で、お客さんへの経路になる
- 先にやるのは、部品の一覧、穴が出た日に当たる製品を出す仕組み、配布の鍵、保守のアカウント、お客さんへの連絡の手順の5つ
ソフィエイトは、業務システムや自社製品の脆弱性診断で、ソースコードと使っている部品を読みます。動いている環境に外から通信を送って試す検査も、当社で行います。見つけた穴は、直す順番と直し方を添えてお渡しし、修正もお受けします。