「取引先から『★3を取ってほしい』とメールが来た…」
「81項目って、情シスが1人しかいないうちで回るのか?」
大手の取引先から、経済産業省のセキュリティ対策評価制度に「対応してほしい」と連絡が来た。
調べると★に段階があり、評価基準の Excel には100を超える行が並んでいる。
何から手をつければいいか分からず、困っていませんか?
本記事では、制度のしくみ(★の段階・求められること・受付の時期)と、取引先に求められたときに最初にやる3つを解説します。業務システムを作って保守している開発会社の立場でまとめました。
この記事の要点
- 制度:取引先ごとに違うチェックシートを、★の段階で1つにそろえる制度。受付は2027年3月から
- ★3:要求事項26件・評価基準81項目を自己評価し、専門家が確かめる。81項目のうち49は決まりと点検、32は設定の直し(当社の数え方)
- 最初の3つ:取引先に「どの★・いつまで・どの範囲」を聞く → Excel で印を付ける → 足りない所を文書とシステムに分ける
★を取ってと言われた悩み:こんなことありませんか?
取引先に★を求められた会社の悩みは、「何を・いつまでに」「量が多い」「自社のシステムは対象か」の3つに分かれます。
何を、いつまでに取ればいいのか分からない
メールには「評価制度への対応をお願いします」としか書いていない。★3なのか★4なのか、期限はいつか、会社全体なのか取引に関わる部署だけなのか。ここがはっきりしないまま調べ始めると、全部やらなければいけない気がしてきます。
何百項目もあるなら、情シス1人では回らない
取引先のセキュリティのチェックシートは、これまでも届いていました。クラウドや AI を使うシステムでは、質問が細かく量も多く、全部に答えるよう求められます(当社が受けた相談から)。そこに国の制度が重なると、「また別の書類が増えるのか」と感じます。
自社で作った業務システムも対象になるのか
社内には、昔に外注して作った販売管理や、社員が作った小さなツールが動いています。どれが評価の対象で、どこまで直せばいいのか。情シスの担当は、何かあれば自分が責任を取るので、範囲が分からないうちは慎重になります。
★を求められた会社の3つの悩み
- 何をいつまでに:★の段階と期限が分からない
- 量:項目が多く、少ない人数で回せない
- 範囲:社内のシステムがどこまで対象か
3つとも、制度の資料を読めば答えが出ます。次の章から、IPA(情報処理推進機構)が公開している資料をもとに順に見ていきます。
セキュリティ対策評価制度とは?★の段階と受付の時期
セキュリティ対策評価制度は、取引先(委託元)が委託先に求めるセキュリティ対策を、★の段階という共通の物差しにそろえる制度です。 正式な名前は「サプライチェーン強化に向けたセキュリティ対策評価制度」で、略して SCS評価制度とも呼ばれます。経済産業省と内閣官房国家サイバー統括室が方針を示し、IPA が運営します。
取引先ごとのチェックシートを1つにそろえる
IPA の概要説明資料(2026年10月)は、制度を作った理由を2つ挙げています。委託元からは、委託先の対策が見えにくい。委託先は、委託元ごとに形式の違う数十〜数百の項目に答えていて、負担が大きい。★をそろえれば、委託元は「★3以上」と示すだけで済み、委託先は1回の取得で複数の取引先に答えられる、という考え方です。
取引先との間では、委託元が委託先に「どの★が要るか」を示し、取得を促す使い方を想定しています。取引先から求められなくても、自社の対策を見えるようにするために取ることもできます。
★は3段階:受付が始まるのは★3と★4
制度の★は、★3・★4・★5の3段階です。上の段階には、下の段階で求められることがすべて入ります。★5(さらに高度な対策)は検討中で、受付が始まるのは★3と★4です(IPA 概要説明資料)。
★3の前の第一歩として、IPA は「SECURITY ACTION」を勧めています。中小企業が自分で取り組みを宣言する仕組みで、一つ星・二つ星があります。
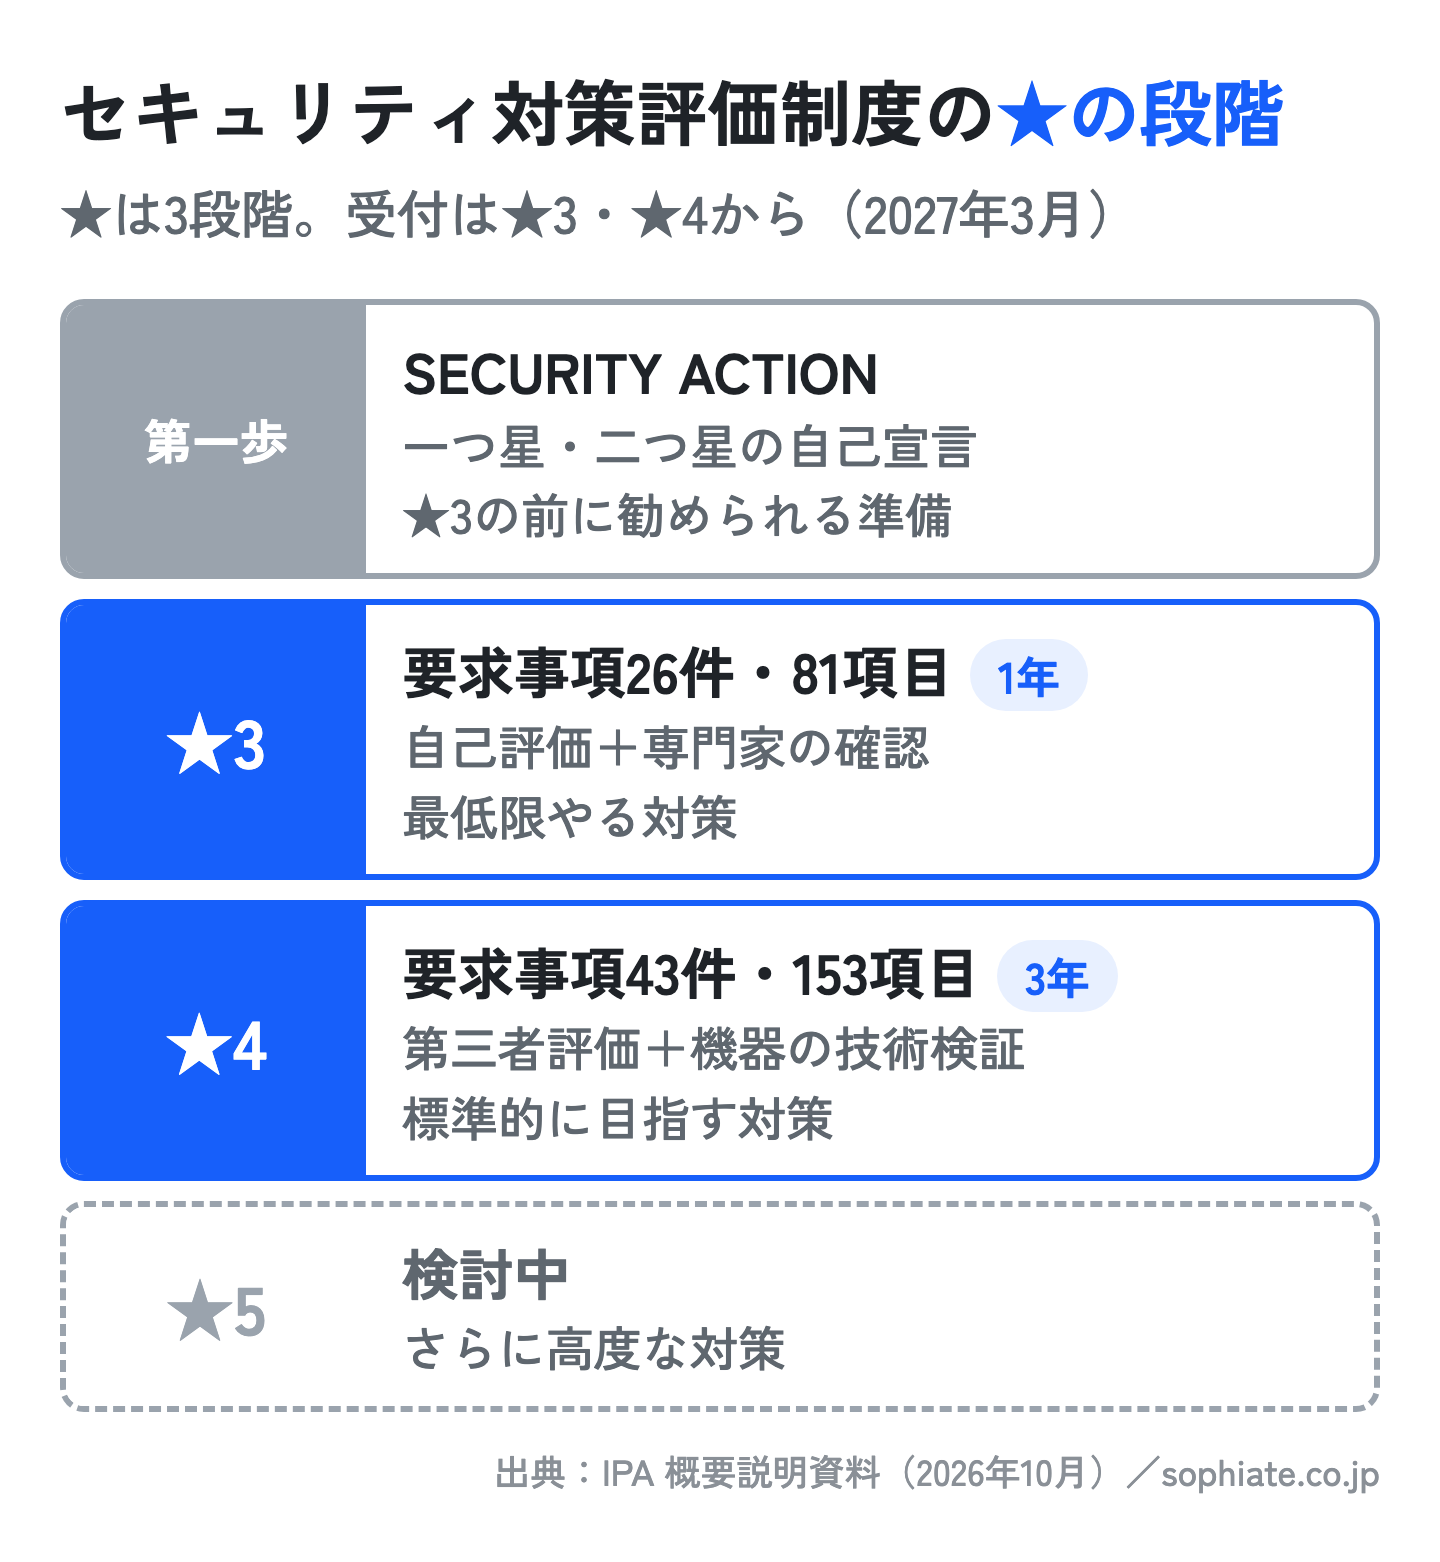
受付は2027年3月から。登録料は★3が年1万円
IPA の資料では、★3・★4の受付は2027年3月に始まる予定です。評価の基準(★3・★4 要求事項・評価基準)は2026年3月に公開され、10月28日に Ver.1.1 へ更新されました。同じ日に、自己評価のガイドと解説書も出ています。
| 項目 | ★3 | ★4 |
|---|---|---|
| 要求事項 | 26件 | 43件 |
| 評価基準 | 81項目 | 153項目 |
| 評価のしかた | 専門家確認付き自己評価 | 第三者評価 |
| 有効期間 | 1年 | 3年 |
| 登録料(2028年3月まで) | 1万円(1年分) | 6万円(3年分) |
出典:IPA「SCS評価制度 概要説明資料」(2026年10月)、「★3・★4 要求事項・評価基準 Ver.1.1」(2026年10月28日)。★3の登録料は2028年4月から2万円になる予定です。専門家の確認や第三者評価を頼む費用は、登録料とは別にかかります。
受付が始まる前なので、今の時点で★3・★4を持っている会社はまだありません。取引先から「★3を」と言われたら、受付の開始後いつまでに取ればよいかを聞いておきます。
制度のしくみ
- ねらい:取引先ごとのチェックシートを★でそろえる
- 段階:★3・★4・★5。★5は検討中
- 時期:受付は2027年3月から、★3は毎年更新
まずは取引先に、どの★をいつまでに求めているかを聞きます。中身は次の章で見ます。
★3と★4の違い:26件と43件、自己評価と第三者評価
★3は、決められた81項目を自社で点検し、資格を持つ専門家に確かめてもらう段階です。★4は153項目に広がり、外の評価機関が書類・現地・機器の3つを見ます。
★3:81項目を自分で点検し、専門家が確かめる
★3は「すべてのサプライチェーン企業が最低限実装すべき対策」とされ、広く知られた脆弱性を突く一般的な攻撃への備えを求めます。自社で評価基準に沿って点検し、SCS セキュリティ専門家(情報処理安全確保支援士などの資格を持ち、研修を受けて登録した人)が内容を確かめて署名します。専門家は社内の人でも社外の人でもかまいません。最後に経営層が「基準を満たしている」と宣言して、IPA に申請します。
合格の条件は、原則としてすべての評価基準を満たすことです。足りない項目が見つかっても、直して専門家の了承を得れば★3を取れます。
★4:153項目に加え、外から機器を診断される
★4は「標準的に目指すべき対策」で、★3の81項目に、経営が加わる体制・ログの分析・取引先の管理などの72項目が足されます。評価機関が書類を確かめ、現地か遠隔で聞き取りと画面の確認を行います。さらに技術検証として、インターネットから直接つながる VPN の装置・ルータ・ファイアウォールなどに、外部から疑似的な攻撃の通信を送ります。危険度の高い脆弱性(CVSS の基本値が7.0以上)がないかを調べるものです(IPA「★4 技術検証ガイド」)。
対象は社内のIT基盤。納める製品は直接の対象外
評価の範囲は、自社の IT 基盤(クラウドで動かしているものも含む)と、インターネットとの境目です。メールサーバーや Web サーバーなどの公開サーバー、ログインの仕組み、社員のパソコン、ネットワーク機器が入ります。一方、工場の制御システム(OT)と、発注元に納める製品は直接の対象にしません。
範囲に入れる機器は、インターネットから接続を受けるもの、インターネットへ通信するもの、その間の通信を制御するもの、のどれかに当たるものです(IPA 概要説明資料)。社内で使っている業務システムのサーバーも、インターネットとやり取りしていれば範囲に入ります。自社製品の部品表(SBOM)を出すよう言われている場合は別の話で、SBOMとは?取引先に求められた自社製品の部品表の作り方で解説しています。
納める製品や保守の接続を経由してお客さんが狙われるサプライチェーン攻撃の対策は、サプライチェーン攻撃とは?で解説しています。
★3と★4の違い
- ★3:81項目を自己評価、専門家が署名
- ★4:153項目、評価機関が現地と機器まで見る
- 範囲:社内のIT基盤と公開サーバー。納める製品は外
★4の153項目には★3の81項目がすべて入っているので、どちらを求められても準備は★3の81項目から始まります。次の章では、その81項目が何でできているかを見ます。
★3の81項目を分けると:文書で済む49、システムを直す32
当社が IPA の評価基準(Ver.1.1)にある★3の81項目を1つずつ読んで分けました。決まりを作る・周知する・年1回点検する、で満たせるものが49項目、機器やシステムの設定を直すものが32項目です。 分け方は当社の数え方で、IPA の分類ではありません。
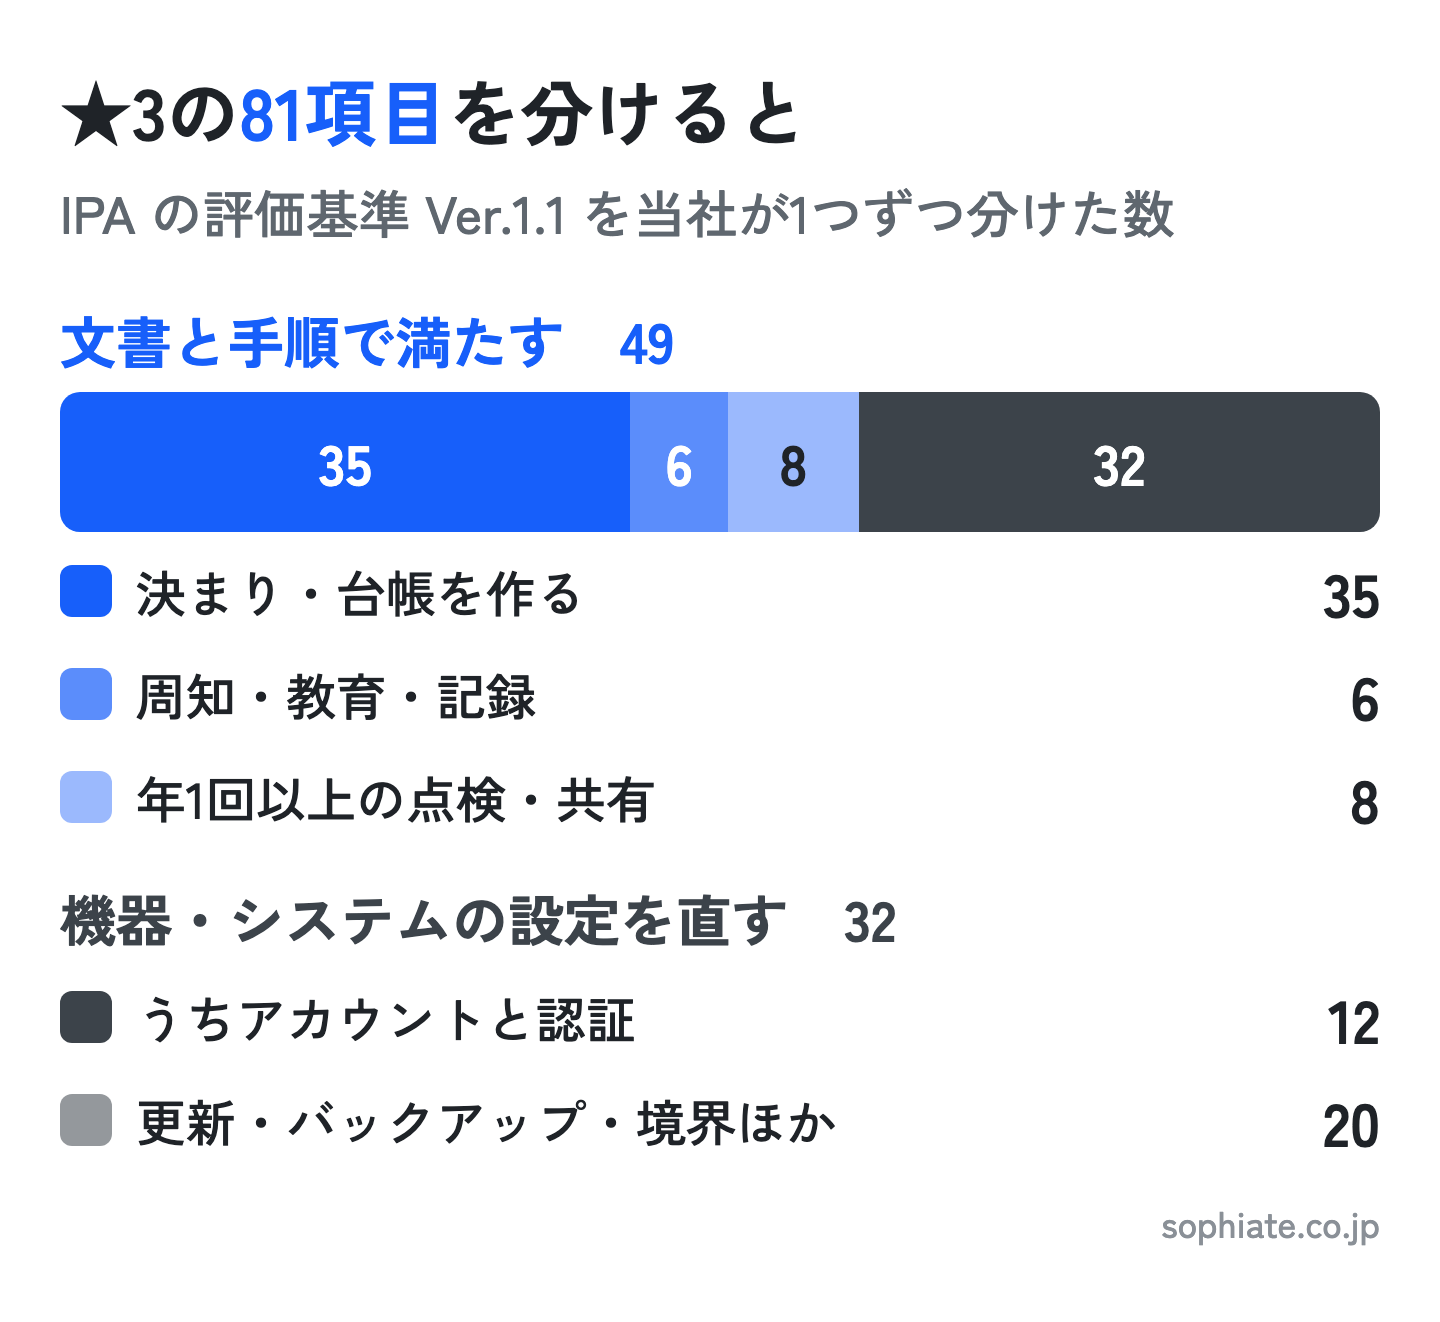
決まり・周知・年1回の点検で満たせる49項目
49項目の多くは、「〜を定めること」「〜を把握する仕組みを整えること」「年1回以上点検すること」という書き方です。セキュリティの責任者と連絡先を決める、守秘義務のルールを作って入社時に説明する、などです。パソコン・サーバー・ネットワーク機器の台帳を作る、事故が起きたときの手順と報告の形を定める、も入ります。
この部分については、IPA の「中小企業の情報セキュリティ対策ガイドライン」第4.0版の付録5に、★3・★4に合わせた規程のひな形と対応表があります。ひな形を自社の実情に合わせて直すのが近道です。
機器とシステムの設定を直す32項目
残りの32項目は、文書を作っても満たせません。退職した人のアカウントをすぐ止める、管理者のアカウントを共有しない、機密情報を扱うクラウドに多要素認証を使う、ファイアウォールの初期のパスワードを変える、などです。マルウェア対策ソフトを全部のパソコンとサーバーに入れる、外との不正な通信を見つけて止める仕組みを設ける、バックアップを取る、も入ります。32項目のうち12項目は、ユーザーと管理者のアカウントの扱い・ログインの認証です。
当社の代表の川島は「システムの面だけでなく、運用で漏れることもかなりあるので、運用のルールもちゃんと作る必要がある」と話しています。システムの穴を塞いでも、ルールがなければ情報は漏れます。逆に、ルールを作っても設定が追いついていなければ点検で引っかかります。★3は、この2つを同じ表で問う作りです。
社内の業務システムが引っかかる3つの所
32項目のうち、開発会社として相談が来やすいのは、社内で動かしている業務システムに当たる次の3つです。
- アカウントと権限:申請と承認でアカウントを出す、共有のアカウントを使わない(使うなら誰が使ったか分かるようにする)、要らなくなった権限をすぐ消す、管理者の権限を最小にする、開発環境の管理者の権限で本番を触れないようにする。古い業務システムは、画面に権限の設定がなく、全員が同じアカウントで入っていることがあります
- 14日以内の更新:ベンダーが「重大」「高」とした脆弱性、CVSS 7.0以上のもの、深刻さが示されていないものを直す更新は、出てから14日以内に当てます。対象は会社のパソコン・スマホ・境界のネットワーク機器と、サーバーの OS とミドルウェア(Web サーバー・PHP などの土台のソフト)です。業務システムに関わるのは、最後のサーバーの部分です。動作の確認に時間がかかって間に合わないときは、更新を当てるまでの間、代わりの守りを入れます(評価基準 4-4-4-2)
- サポートが切れたソフト:サポートが終わったものは消すか、インターネットとの通信をすべて断って範囲から外します。やむを得ず使うときは、穴を突かれにくくする対策を入れます(評価基準 4-4-4-1)
14日の線は、日ごろの備えがないと守れません。当社は、PHP の深刻な脆弱性が報じられた日の夜に、持っているすべてのリポジトリ(コードの置き場所)から PHP を使うものを洗い出しました。そのうえで、部品(ライブラリ)の版に、すでに知られている脆弱性がないかを照らし合わせました。どのシステムが何の版で動いているかの一覧があれば、14日のうち最初の数日を「探す」ことに使わずに済みます。
古い PHP を上げるか作り直すかの決め方は、PHPのバージョンアップ、上げるか作り直すかで解説しています。
アカウントと権限の穴は、画面を操作しているだけでは見つかりにくい所です。当社の診断ではコードを読み、ほかの担当のデータを書き換えられる権限の抜けまで確かめます。
81項目の中身
- 文書と点検(49):責任者・台帳・手順・年1回の点検
- 設定の直し(32):アカウント・認証・更新・バックアップ
- 業務システム:権限・14日の更新・サポート切れ
文書の49項目は社内で進められます。設定の32項目は、作った会社や保守の会社と一緒に洗い出すと早く進みます。
取引先に求められたら最初にやる3つ
最初にやるのは、取引先に条件を聞くこと、評価基準の Excel で今の状態に印を付けること、足りない所を「文書」と「システム」に分けて担当を決めること、の3つです。
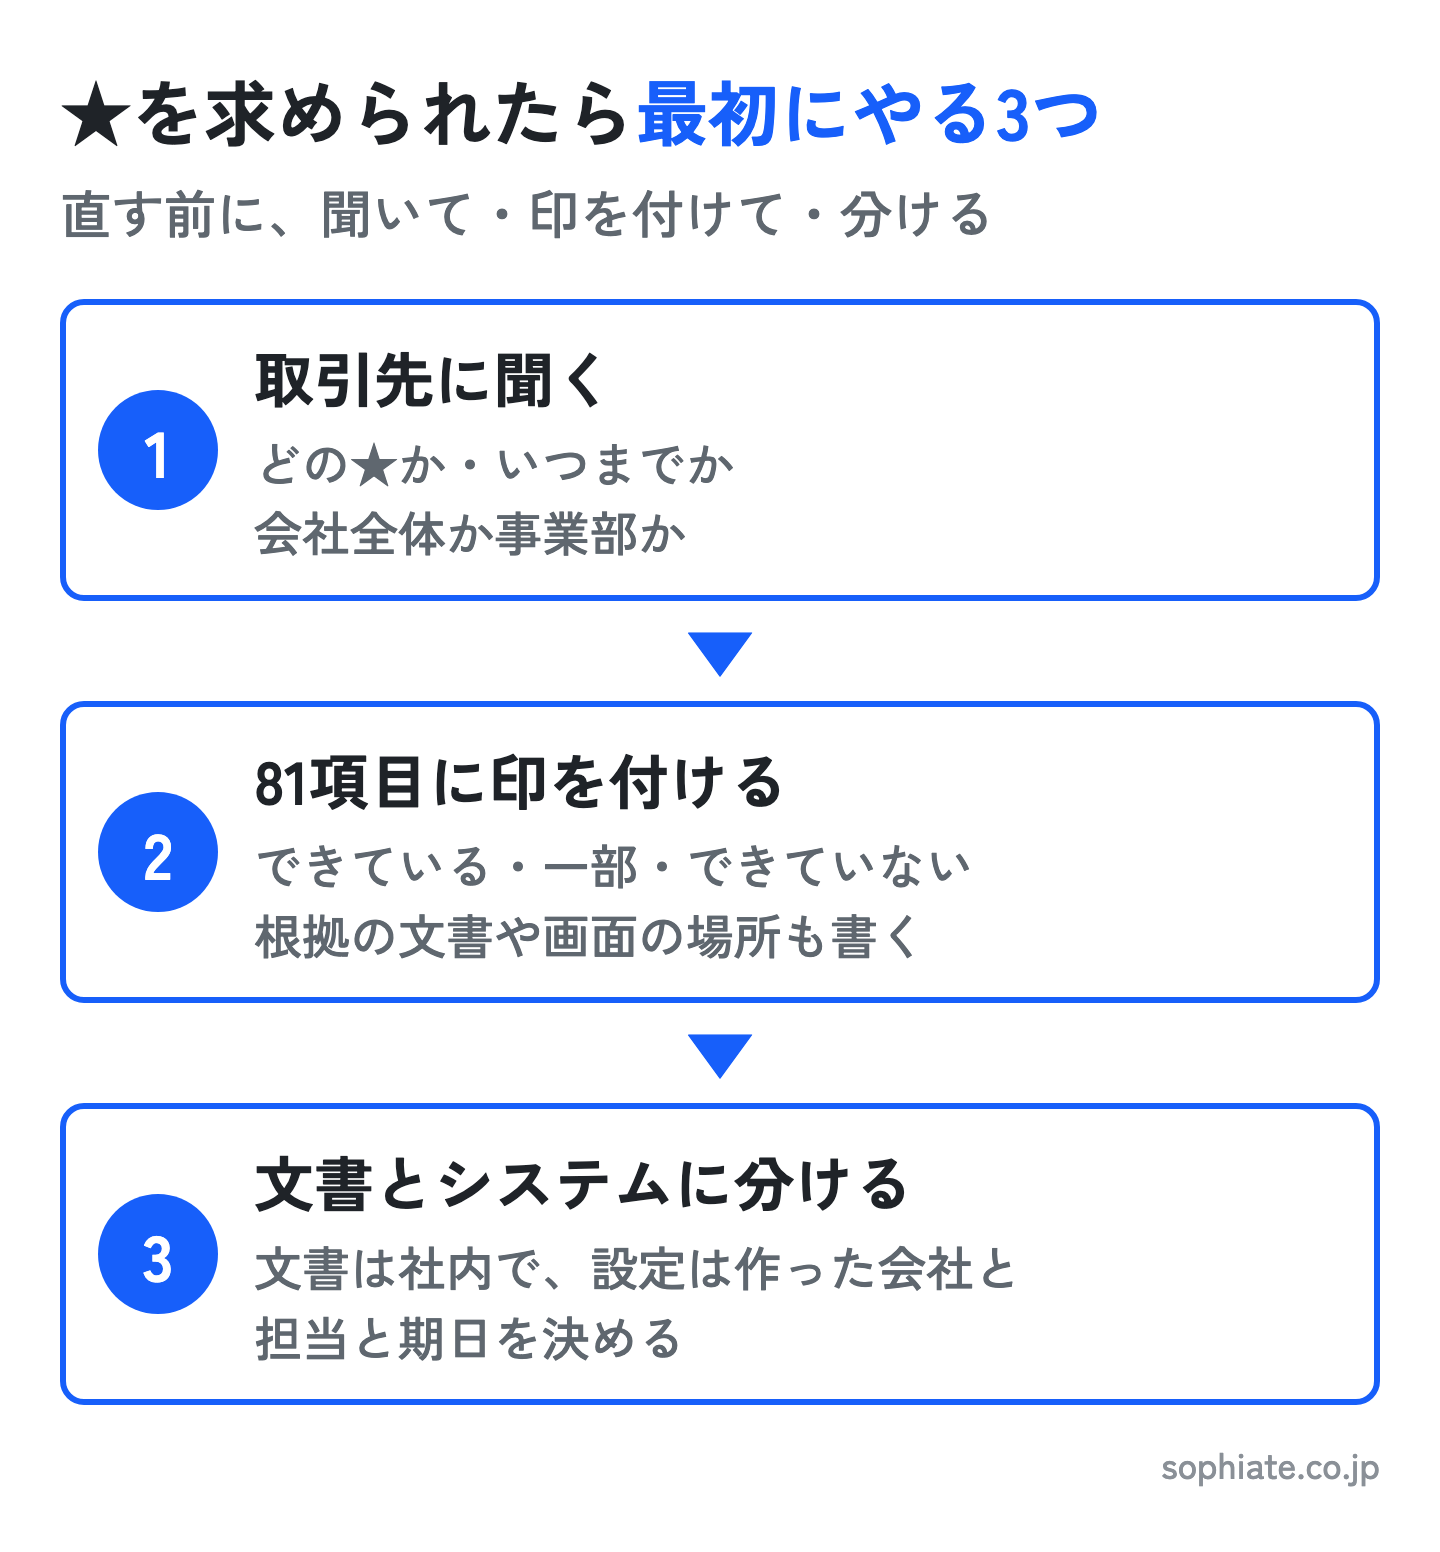
ステップ①:取引先に「どの★・いつまで・どの範囲」を聞く
まず、取引先の担当に3つを聞きます。どの★を求めているか(★3か★4か)。いつまでに取ってほしいか(受付は2027年3月から)。会社全体か、取引に関わる事業部や拠点だけでよいか。★は原則として会社ごとに取得しますが、責任者がはっきりしていれば事業部や事業所の単位でも取れます(IPA 概要説明資料)。範囲が狭ければ、点検する機器もシステムも減ります。
あわせて、受付が始まるまでの間、今までのチェックシートを続けるのか、評価基準の Excel で自己点検した結果を出せばよいのかも聞いておくと、二重の作業を避けられます。
ステップ②:81項目に、できている印を付ける
IPA の公式サイトから「★3・★4 要求事項・評価基準」の Excel と、自己評価ガイドの別紙のアセスメントシートを入手します。★3の81項目に「できている」「一部」「できていない」の印を付け、できている項目には根拠になる文書や画面の場所を書き添えます。後で専門家に確かめてもらうとき、この根拠をそのまま確認の資料に使えます。
この段階では直さず、印を付けるだけにします。全体を見てから順番を決めたほうが、同じシステムを何度も触らずに済みます。
ステップ③:足りない所を文書とシステムに分ける
「一部」「できていない」の項目を、前の章の分け方で2つに分けます。文書で済むものは、ガイドラインのひな形を使って総務や情シスが進めます。システムを直すものは、どのシステムのどの設定かまで書き出し、社内で直すか、作った会社や保守の会社に頼むかを決めます。それぞれに期日を付け、受付の開始から逆に数えて並べます。
業務システムのアカウント・権限や部品の版を、コードから洗い出したいときは、脆弱性診断を使います。診断の種類と報告書の読み方は、脆弱性診断とは?やり方とツール・手動の違い、報告書から直す順番で解説しています。
最初の3つ
- ① 聞く:どの★・いつまで・どの範囲
- ② 印を付ける:81項目に根拠の場所も書く
- ③ 分ける:文書とシステム、担当と期日
★の準備を始める前の4つの注意点
「対象外」と書く前に確かめること、製品を勧められたら基準の番号を聞くこと、直す作業の費用の決め方を先に話すこと、★を安全の保証と考えないこと。この4つで手戻りを減らせます。
「対象外」と書く前に、今の基準で確かめる
当社は、開発と保守を受け持つシステムについて、発注元のチェックシートに答えることがあります。そのとき「対象外」と書く前に、その項目が今の基準で何を求めているかを担当の方に確かめています。その発注元の基準は1年のうちに何度も改定されており、前の年の基準のまま「対象外」と答えたものが、改定後は対応の要る項目になっていた例もありました。書く前に確かめれば、この食い違いは答えを出す前に見つかります。
★3の評価基準も、2026年3月の公開版から10月に Ver.1.1 へ更新されています。点検に使う Excel は、作業を始める日に公式サイトの最新版かどうかを確かめてください。
製品を勧められたら、どの評価基準のためかを聞く
★3の評価基準は、マルウェア対策ソフトや不正な通信を止める仕組みのように製品の種類は求めますが、銘柄は指定していません。「★を取るにはこの製品が要る」と勧められたら、81項目のうちどの番号を満たすための製品かを聞きます。★のために要るかどうかは、番号で確かめられます。
直す作業の費用の決め方を、先に取引先と話す
当社が発注元の基準に合わせてシステムを直したときは、今の保守の契約の範囲では足りない見込みでした。そこで、範囲を超える作業は月ごとに時間を記録して別に精算する、と先に取り決めました。危険度の高い穴が見つかったときは費用より直すことを優先する、という線も同じときに決めています。
取引先から★を求められて費用がかかるときも同じです。経済産業省と公正取引委員会は、取引先との間の想定事例と解説を公開しています(経済産業省「取引先とのパートナーシップ構築促進に向けた想定事例及び解説」)。その中で、発注者が★に基づく対策を求め、両者が一緒に対策と価格の交渉を進める例は、独占禁止法・取適法(旧・下請法)で「問題とならない」と考えられる事例です。費用の話は、遠慮せずに取引先と始めてかまいません。
★は安全の保証ではない
IPA は、★が取得や更新の時点で定められた水準を満たしていることを示すもので、完全な安全を保証するものではないと書いています。★3の有効期間は1年で、毎年点検し直します。★を取ったあとも、台帳の見直しと14日以内の更新を回し続ける仕組みが要ります。回し方は脆弱性管理とは?報告書を受け取ったあと社内で回す5つの工程で解説しています。
手戻りを減らす4つの注意
- 対象外:書く前に今の基準で確かめる
- 製品:どの番号のためかを聞く
- 費用:直す作業の精算を先に決める
- ★の意味:取得の時点の水準。毎年回す
4つとも、作業を始める前の確認で防げます。Excel の版を確かめることと、費用の決め方を取引先と話すことの2つは、先に済ませてください。
まとめ:★3の準備は、決まりとシステムの棚卸しから
- セキュリティ対策評価制度は、取引先ごとに違うチェックシートを★の段階でそろえる制度。★3・★4の受付は2027年3月から
- ★3は要求事項26件・評価基準81項目を自己評価し、専門家が確かめる。有効期間は1年で、毎年点検する
- 81項目のうち49は決まり・周知・点検、32は機器とシステムの設定の直し(当社の数え方)
- 社内の業務システムでは、アカウントと権限、14日以内の更新、サポートが切れたソフトの3つが引っかかりやすい
- 求められたら、取引先に「どの★・いつまで・どの範囲」を聞き、Excel で印を付け、文書とシステムに分けて担当を決める
発注元として出すチェックシートの作り方や、委託先に何を聞くかを知りたい場合は、外部委託先のセキュリティ評価チェックシートで発注する側の見方から解説しています。
ソフィエイトは、社内の業務システムや公開しているサービスの脆弱性診断で、コードと使っている部品を読みます。見つけたアカウント・権限の穴や古い版の部品は、直す順番と直し方を添えてお渡しします。修正もお受けします。