「診断の報告書は直した。で、次はいつ診断するの?」
「ライブラリの更新のお知らせが毎週来る。全部追うのは無理…」
脆弱性診断(セキュリティ診断)を受けて、指摘を直し終えました。
ところが取引先からは「脆弱性管理の体制はありますか」と聞かれます。
診断と何が違うのか、何を回せば「体制がある」と言えるのか、分からずに困っていませんか?
脆弱性管理とは、自社のシステムの弱点を「把握→検出→評価→対処→確認」の順で、回し続ける仕組みのことです。
診断はその中の「検出」を、ある時点で1回やる作業にあたります。
本記事では、脆弱性管理とは何か、脆弱性診断との違い、5つの工程の回し方、診断を組み込む時期、小さな会社でも回る始め方を、開発会社の立場で解説します。
この記事の要点
- 脆弱性管理:弱点を「把握→検出→評価→対処→確認」で回し続ける仕組み
- 診断との違い:診断は1回の検出。管理は、直したあとも続く仕組み
- 最初にやること:システムと部品の一覧を1枚作り、直す期限と担当を決める
脆弱性管理の悩み:こんなことありませんか?
脆弱性管理を調べ始める人の多くは、診断を1回受けたあとに「終わりがない」と気づいています。 困りごとは次の3つに分かれます。
報告書の指摘は直した。でも、それで終わりでいいのか
診断会社から報告書を受け取り、重大なものから直して、再診断で「問題なし」をもらいました。ここで安心したいのですが、コードは次の週にも変わります。使っている部品にも、新しい穴が公表されます。
診断の結果は、受けた時点のものです。「直した」は終わりではなく、次の周の始まりにあたります。
ライブラリの更新のお知らせを、追いきれない
システムが使っている部品(ライブラリやフレームワーク)から、更新の通知が届きます。どれが自社に関係あるのか、どれを急いで入れるべきなのか、通知を見ただけでは決められません。放っておくと、通知だけが積み上がります。
取引先に「脆弱性管理の体制」を聞かれ、答えられない
取引先のセキュリティチェックシートには、「脆弱性診断の実施」とは別に「脆弱性管理の体制」「脆弱性情報の収集と対応」の行があります。去年の診断の報告書を出しても、この行は埋まりません。聞かれているのは、1回の結果ではなく、回し続ける仕組みです。
脆弱性管理を調べる人の3つの場面
- 直したあと:次に何をすればいいか分からない
- 部品の更新:通知が積み上がり、急ぐものが選べない
- チェックシート:「体制」の行に何を書くか
脆弱性管理とは?脆弱性診断との違い
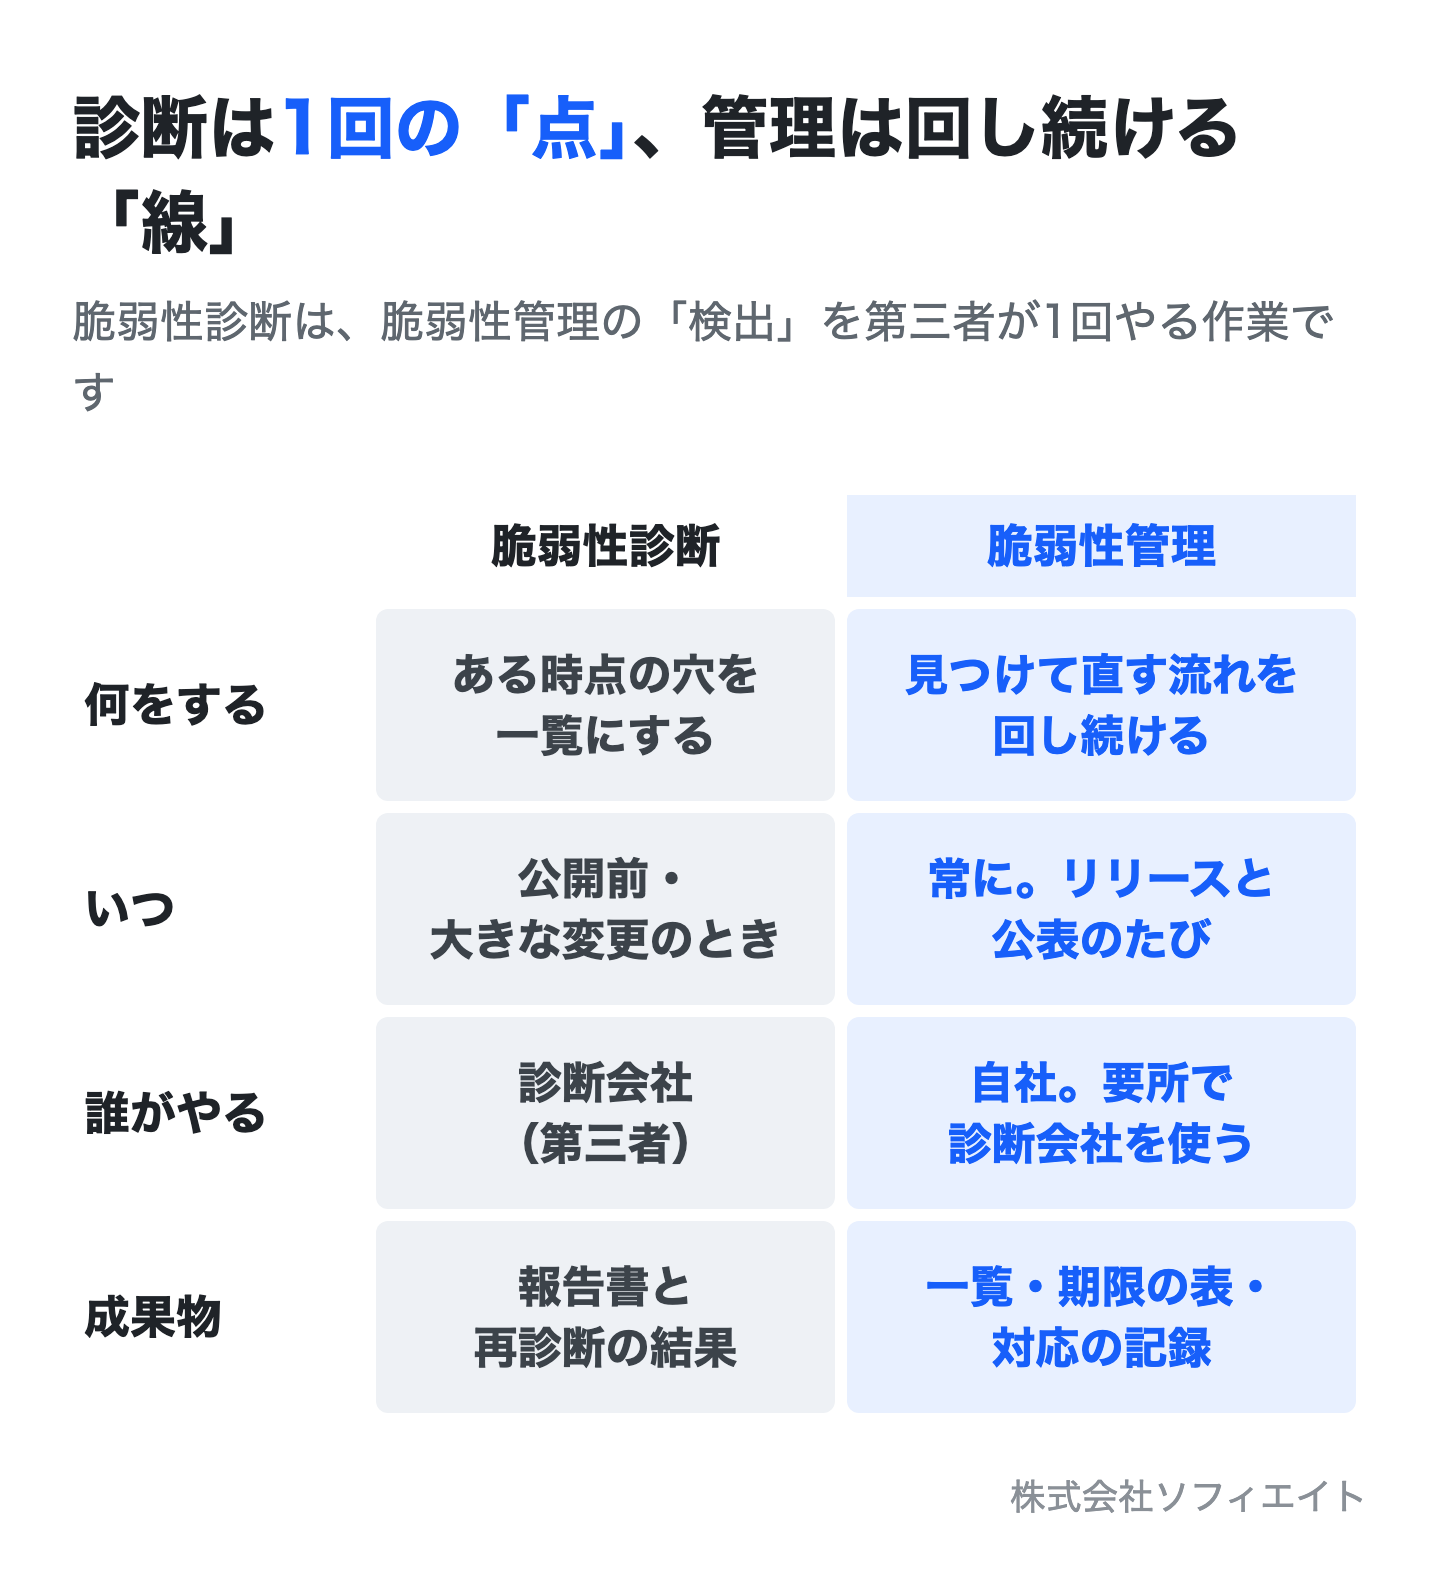
脆弱性管理とは、自社のシステムにどんな弱点があるかを把握し、見つけ、直す順番を決め、対処し、消えたことを確かめる。この5つを、止めずに回し続ける仕組みです。 脆弱性診断は、このうち「見つける」工程を、第三者がある時点で1回行う作業です。
診断は「点」、管理は「線」
診断は、ある日のコードと設定を対象に、穴を一覧にして渡す仕事です。その日の状態を切り取るので、「点」の作業です。管理は、その点と点の間を埋めます。コードが変わるたび、部品に新しい穴が公表されるたびに、見つけて直す流れを動かし続けます。
| 比べる所 | 脆弱性診断 | 脆弱性管理 |
|---|---|---|
| 何をする | ある時点の穴を一覧にする | 見つけて直す流れを回し続ける |
| いつ | 公開前・大きな変更のとき | 常に。リリースと公表のたび |
| 誰がやる | 診断会社(第三者) | 自社。要所で診断会社を使う |
| 成果物 | 報告書と再診断の結果 | 一覧・期限の表・対応の記録 |
診断のやり方と、報告書を受け取ってから直す順番は、脆弱性診断とは?やり方とツール・手動の違い、報告書から直す順番で解説しています。この記事では、その報告書を受け取った「あと」を扱います。
管理の対象は3つの層:自分で書いたコード・部品・サーバーと設定
弱点が生まれる場所は3つに分かれます。1つ目は、自社や外注先が書いたコードです。権限の判定の抜けや、入力をそのまま命令に使う書き方は、ここで生まれます。2つ目は、使っている部品です。フレームワークやライブラリの穴は、自社が何もしなくても、ある日公表されます。3つ目は、サーバーと設定です。古い暗号の方式、開いたままの管理画面、公開されたままの検証用の入口がここに入ります。
脆弱性管理は、この3つの層のすべてを対象にします。診断の報告書に出てくるのは主に1つ目と3つ目なので、2つ目の「部品」が、管理に移ったときに抜けやすい層です。
診断と管理の関係
- 診断:ある日の穴を第三者が一覧にする「点」
- 管理:点と点の間を埋めて回し続ける「線」
- 対象:コード・部品・サーバーと設定の3層
脆弱性管理の5つの工程:把握→検出→評価→対処→確認
5つの工程は順番が決まっています。一覧がなければ検出の対象が決まらず、評価がなければ直す順番が決まらず、確認がなければ「直した」の証拠が残りません。 1つずつ、何をするかを見ます。
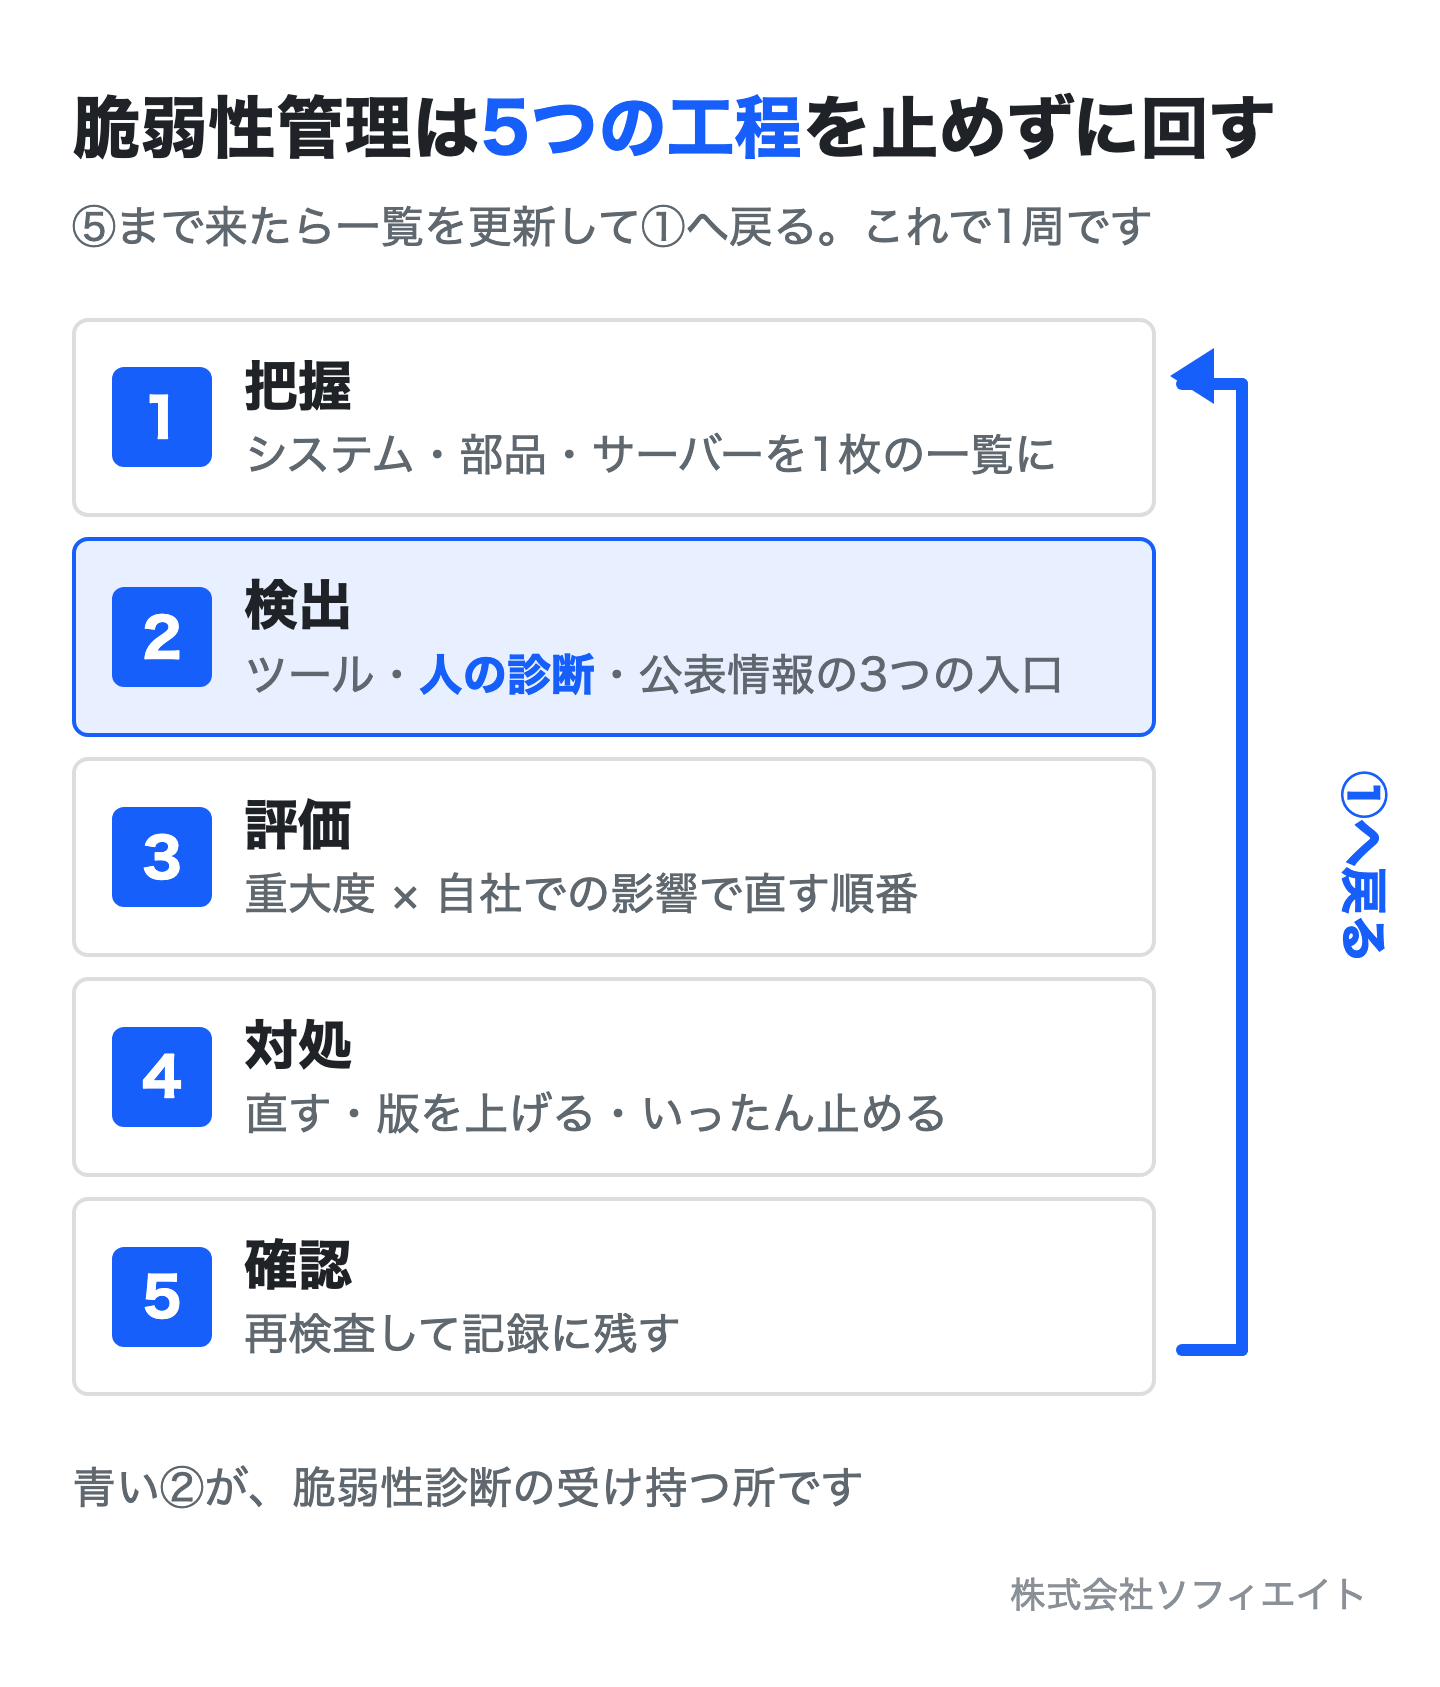
① 把握:システム・部品・サーバーを1枚の一覧にする
最初にやるのは、守る対象の一覧を作ることです。自社が動かしているシステム、それぞれが使っている部品と版、置いてあるサーバーや利用しているクラウドのサービス。これを1枚にまとめます。
一覧にないものは、検出も対処もされません。退職した人が作った社内ツール、検証用に立てたままのサーバー、外注先が置いていった管理画面。管理が破れるのは、たいていこの「一覧にないもの」からです。部品の一覧をどの形式で作り、公表された穴とどう照らすかは、SBOM とは?自社製品の部品表を、どの形式で作り、出したあと脆弱性とどう照らすかで解説しています。
② 検出:ツール・診断・公表情報の3つの入口から見つける
弱点を見つける入口は3つあります。1つ目は、自社で回すツールです。コードを読むツールと、動いているアプリを外から試すツールがあり、リリースのたびに自動で回せます。2つ目は、診断会社による人の診断です。ツールが判定できない権限の穴や業務の流れの穴は、ここで見つけます。3つ目は、公表情報です。使っている部品の穴が公表されたら、自社の一覧と照らして「関係あるか」を判定します。
3つの入口は、見つかるものが違います。1つで済ませず、日々はツールと公表情報、要所は人の診断、と分けて持ちます。
③ 評価:重大度と「自社での影響」で直す順番を決める
見つかった弱点には、重大度の点数(穴ごとに世界共通で決まる、危なさの値)が付きます。ただし、点数だけで順番を決めると、自社では使っていない機能の穴を最初に直し、ログインの入口の穴を後回しにする、ということが起きます。評価では、重大度に「自社でその機能が外から触れるか」「扱っているデータは何か」を掛け合わせて、順番を決めます。
順番の付け方の細かい基準は、脆弱性対応の優先順位を決める方法にまとめています。
④ 対処:直す・更新する・いったん止める、の3択
対処は3つです。自社のコードの穴は、コードを直します。部品の穴は、版を上げます。どちらもすぐにはできないときは、その機能を止める、外から触れないようにする、といった暫定の回避を先に入れます。
部品の版を上げるときは、上げたことで業務が止まらないかを、検証用の環境で確かめてから本番に入れます。この手順は、パッチ管理を安全に進める方法で解説しています。
⑤ 確認:直ったことを確かめ、記録に残して次の周へ
直したら、同じ方法でもう一度見つけに行き、消えたことを確かめます。ツールで見つけた穴はツールで、人の診断で見つけた穴は再診断で確かめます。確かめた結果は、いつ・何を・誰が・どう直したかを記録に残します。
この記録が、取引先に「体制がある」と示す材料になります。記録が残ったら、一覧を更新して①に戻ります。これで1周です。
5つの工程でやること
- ① 把握:システム・部品・サーバーを1枚に
- ② 検出:ツール・人の診断・公表情報
- ③ 評価:重大度 × 自社での影響で順番
- ④ 対処:直す・版を上げる・いったん止める
- ⑤ 確認:再検査して記録し、①へ戻る
脆弱性診断を管理に組み込む:いつ、何を頼むか
人の診断は、公開前と大きな変更のとき、そして年に1回の定期の区切りに入れる。日々のリリースは自社のツールで回す。報告書は「直す順番と直し方」が付いたものを受け取る。 この3つで、診断が管理の中に収まります。
人の診断を入れる時期:公開前・大きな変更・定期の区切り
診断会社の人の診断は、リリースのたびには頼めません。費用も日程も合いません。入れる時期は3つに絞ります。新しいサービスや機能の公開前。決済や個人情報など、扱うデータが変わる大きな変更のとき。そして、何も変わっていなくても年に1回の定期の区切りです。定期の診断は、自社のツールと公表情報の追い方が正しく回っているかの答え合わせになります。
報告書は「一覧」ではなく「直す順番と直し方」が付いたものを
管理に組み込む前提で診断を頼むなら、報告書の形を先に決めておきます。穴を網羅した分厚い一覧を受け取っても、直す人が社内にいなければ手が止まります。欲しいのは、どこから直すかの順番と、社内で直せる直し方が添えられた報告書です。見積もりのときに、この形で出せるかを聞いてください。
診断会社は「報告書と再診断」で終わる所が多い
診断会社に頼めば直す所まで任せられる、と思っている人は多いですが、そうではありません。2026年10月に、脆弱性診断を提供する14社の診断サービスのページを当社が読んだところ、「見つけた穴の修正・改修まで支援する」と書いていたのは2社だけでした。残りは、報告書と再診断までが商品の範囲です。
これは診断会社の手抜きではなく、分業です。見つけるのが診断会社、直して回し続けるのが自社、という前提で、直す人をあらかじめ決めておく必要があります。
ソフィエイトの見立て:診断は1回の点。回す仕組みがないと、直すたびに同じことを繰り返す
当社は過去の案件で、AI で作られた営業支援システムの診断を請けたことがあります。社内にエンジニアがおらず、AI が書いたコードにどんなリスクがあるか判断できない、という相談でした。
診断した時点のコードの版を固定して見たところ、約90件の指摘が出て、うち緊急で直すものが数件ありました。網羅した一覧ではなく、直す順番と社内で直せる直し方を添えて渡し、修正は先方で進める形にしました。報告書には、本番の版・期待する権限・外部の AI に送るデータの同意・保持と削除・バックアップなど、運用側で決めてほしい確認事項も載せました。
そのとき先方に伝えたのは、「診断だけだと、直すたびに同じことを繰り返す」ということです。ふつうに開発すれば、セキュリティの穴は必ずできます。きちんとやっている大手でも事故は起きるので、ゼロにするのは現実的ではありません。それでも、できる所まで潰しておくべきです。そして穴はシステムの中だけでなく運用にもできるので、運用のルールも一緒に作る必要があります。ここは AI だけではケアできません。コードが変わるたびに自動で検査が走る仕組みと、運用のルール。この2つがそろって、はじめて1回の診断が「管理」に変わります。
診断の組み込み方
- 時期:公開前・大きな変更・年1回の区切り
- 報告書:順番と直し方が付いたものを頼む
- 直す人:診断会社は直さない前提で決める
進め方:小さな会社でも回る脆弱性管理の始め方
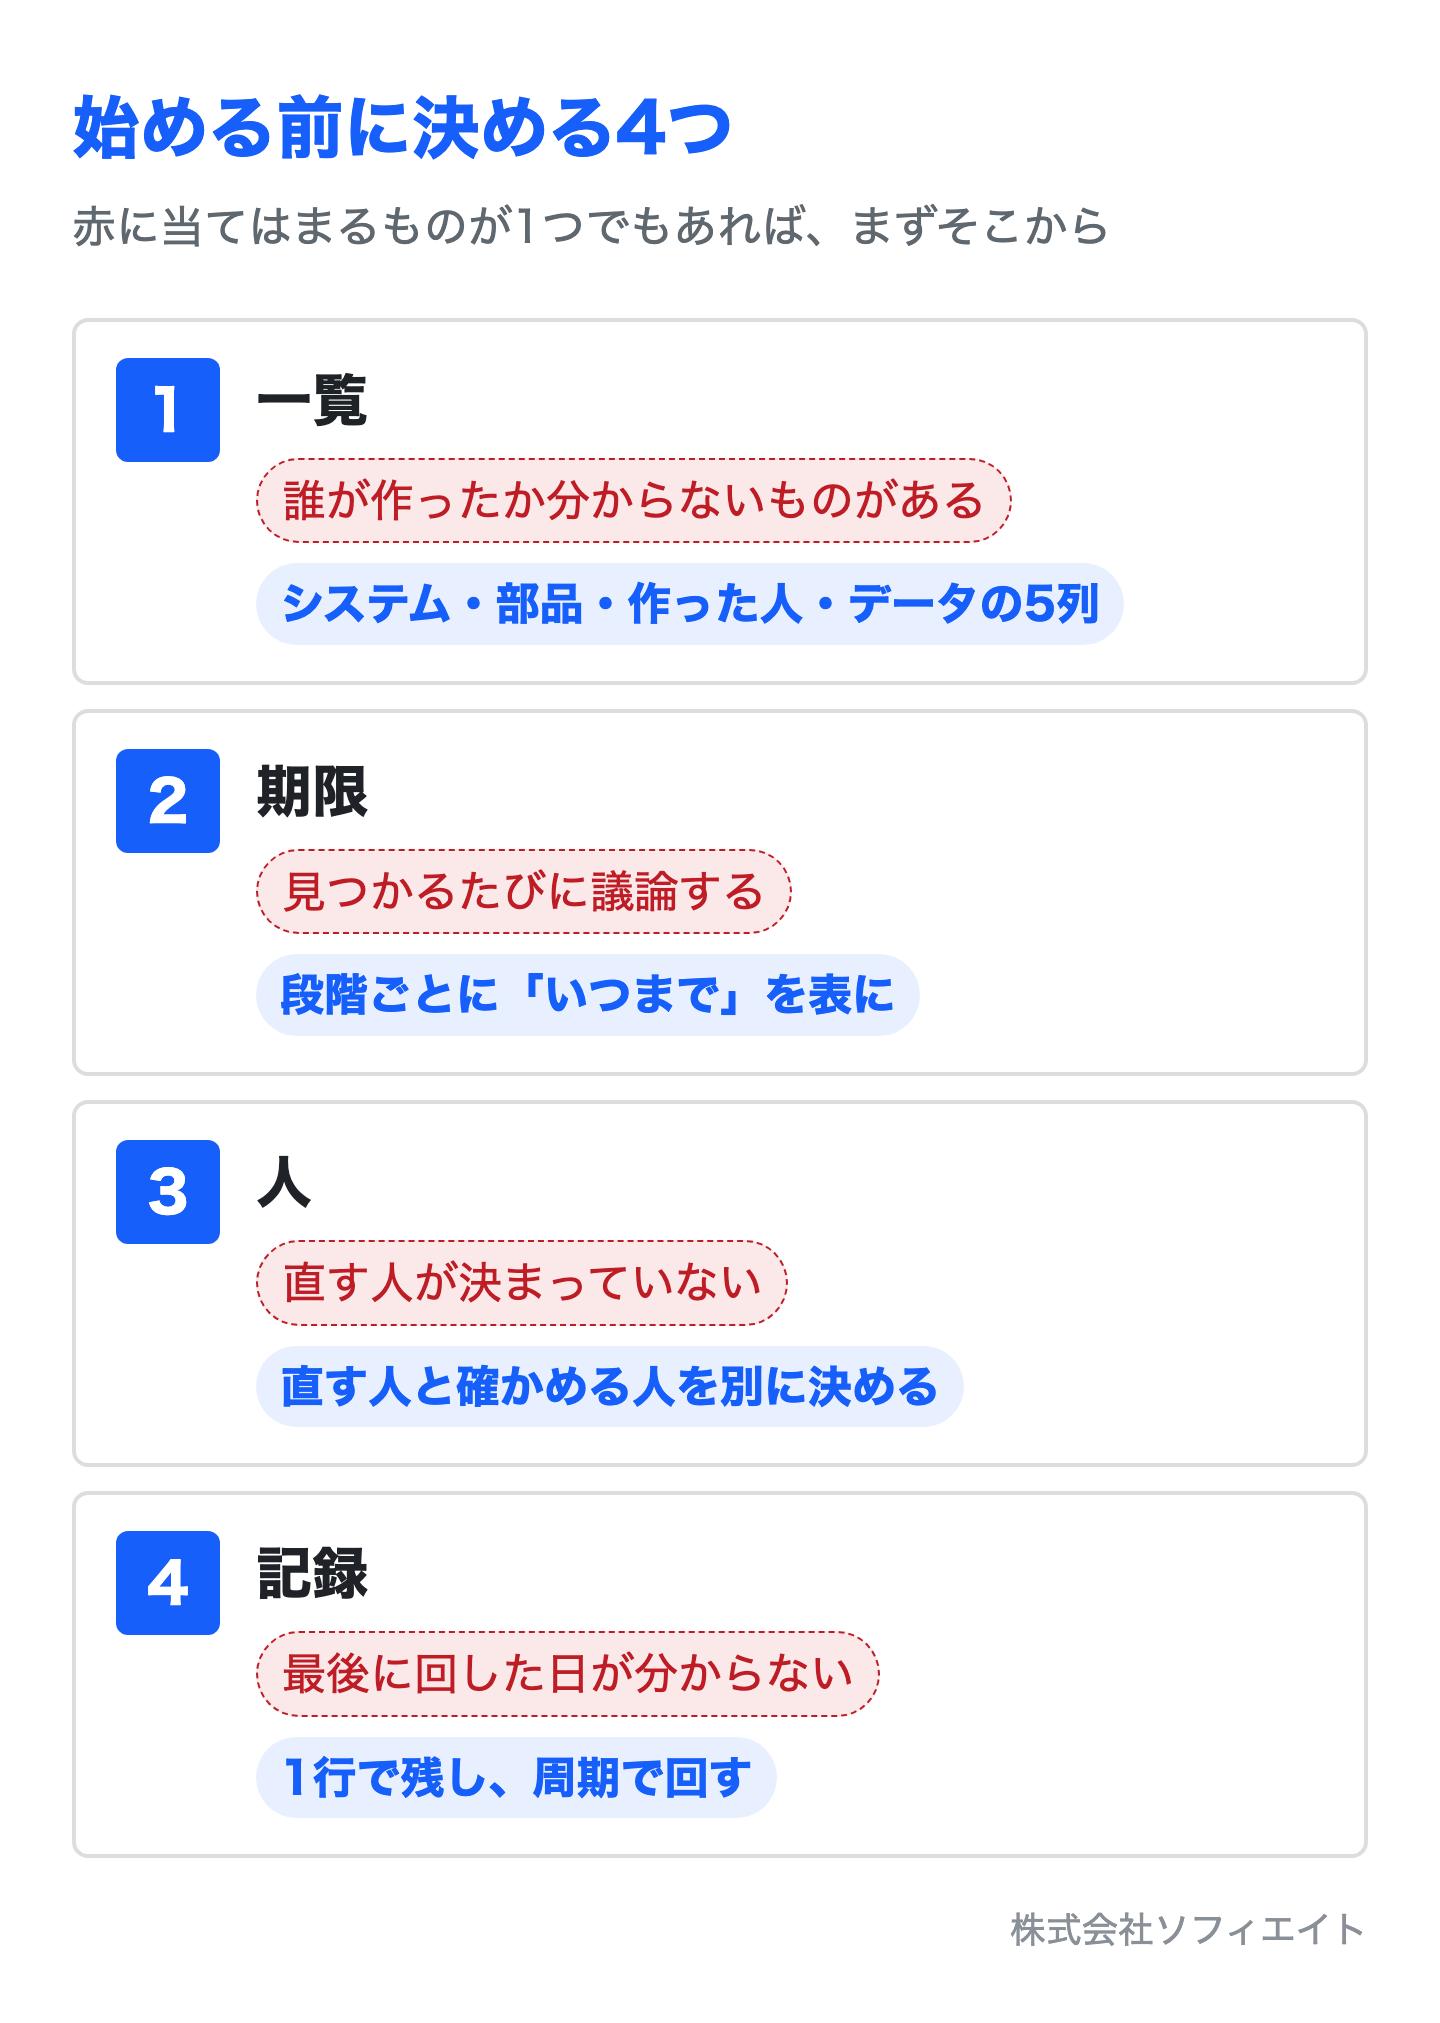
専任の担当がいなくても回ります。一覧を1枚作り、期限の表を用意し、直す人と確かめる人を決め、記録の置き場を選ぶ。この4つを最初に済ませれば、あとは周期で動きます。
ステップ①:システムと部品の一覧を1枚作る
表計算ソフトで足ります。行はシステムごと。列は、使っている部品と版、置いてあるサーバーかクラウドのサービス、作った人(社内か外注先か AI か)、外から触れるか、扱っているデータの種類。この5列があれば、評価のときに「自社での影響」を判定できます。
ステップ②:重大度ごとの「直す期限」を表にする
見つかった弱点を、重大度と自社での影響で3段階くらいに分け、段階ごとに「いつまでに対処するか」を決めます。期限は日数でも、「次の定期リリースまで」「次の診断までに」のような区切りでもかまいません。大事なのは、見つかるたびに議論せず、表を見れば期限が決まる状態にすることです。
| 段階 | 当てはまる例 | 期限の決め方の例 |
|---|---|---|
| すぐ直す | 外から触れる入口の穴 | 業務を止めても先に対処 |
| 次のリリースで | ログイン後の画面の穴 | 次の定期リリースに含める |
| 計画して直す | 内部だけで使う機能の穴 | 次の診断までに済ませる |
期限の表と初動の決め方を社内のルールとして書き起こす手順は、脆弱性対応の社内ルールの作り方で解説しています。
ステップ③:直す人と、直ったことを確かめる人を決める
直す人は、自社のエンジニアか、作った外注先か、保守を頼んでいる開発会社か。確かめる人は、直した人とは別にします。同じ人が直して確かめると、「直したつもり」が残ります。外注先に作らせたシステムは、保守の契約に「公表された穴の対応」が入っているかを、ここで確かめてください。入っていなければ、直す人がいないシステムになります。
ステップ④:記録の置き場を決め、周期で回す
いつ・何が見つかり・誰が・いつ直し・誰が確かめたか。この5つを1行で残す記録の置き場を決めます。一覧と同じ表計算ソフトでかまいません。あとは、ツールはリリースのたび、公表情報は週に1回の確認、人の診断は年1回と公開前、という周期で動かします。記録が残れば、チェックシートの「体制」の行には、この表の存在と周期を書けます。
始めるときの4ステップ
- ① 一覧:システム・部品・作った人・データの5列
- ② 期限:段階ごとに「いつまで」を表に
- ③ 人:直す人と確かめる人を別に決める
- ④ 記録:1行で残し、周期で回す
形だけの脆弱性管理にしない4つの注意点
一覧にないシステムがある、重大度の点数だけで順番を決める、直せない穴を放置する、AI や外注で作ったものを「動いているから大丈夫」と扱う。この4つが、脆弱性管理が形だけになる所です。
一覧にないシステムは、管理されていない
管理の表がきれいでも、載っていないシステムは守られていません。社内で「これは誰が作ったか分からない」「検証用のつもりで本番のデータが入っている」というものが出てきたら、まず一覧に足します。消すか残すかの判断は、一覧に載せてから行います。
重大度の点数だけで、直す順番を決めない
重大度の点数は、世界中のどの会社でも同じ値が付く「穴そのものの危なさ」です。自社でその機能を使っているか、外から触れるかは、点数には入っていません。点数が高くても自社では使っていない機能なら後ろに、点数が中くらいでもログインの入口なら前に。この判断を、評価の工程で毎回入れます。
すぐ直せない穴は、暫定の回避を入れて記録に残す
部品の版を上げると業務が止まる、直せる人が今いない、という穴は出てきます。放置ではなく、その機能を止める・外から触れないようにする、といった暫定の回避を入れ、「いつ本格的に直すか」を記録に書きます。記録にある「未対処」は管理されている状態です。記録にない「未対処」は、放置です。
AI や外注で作ったシステムを「動いているから大丈夫」としない
画面が動くことと、穴がないことは別です。AI に作らせた社内ツールや、外注先から納品されたまま引き継いだシステムは、権限の判定やデータの取り出し方を誰も読んでいないことがあります。一覧の「作った人」の列に AI か外注と書いたものは、人の診断を優先して入れる対象です。
注意:管理は「表があること」ではなく「回っていること」
一覧・期限の表・記録の3つを作っても、半年更新されていなければ体制はありません。チェックシートで聞かれているのも、取引先が本当に知りたいのも、最後に回したのはいつか、です。周期を決めて、記録の最終日を見れば分かる状態にしてください。
形だけにならないための確認
- 一覧:載っていないシステムがないか
- 順番:点数に自社での影響を掛けたか
- 未対処:暫定の回避と期日が記録にあるか
- AI・外注:人の診断を優先しているか
まとめ:診断の報告書を、回し続ける仕組みに変える
- 脆弱性管理とは、弱点を「把握→検出→評価→対処→確認」で回し続ける仕組み。脆弱性診断は、そのうち「検出」を第三者が1回行う作業
- 対象は、自社のコード・使っている部品・サーバーと設定の3層。診断の報告書に出にくい「部品」が、管理に移ったときに抜けやすい
- 人の診断は、公開前・大きな変更・年1回の区切りに入れ、日々のリリースは自社のツールで回す。報告書は、直す順番と直し方が付いたものを頼む
- 診断会社は報告書と再診断で終わる所が多い。直す人は、自社で先に決めておく
- 始めるときは、一覧・期限の表・直す人と確かめる人・記録の置き場の4つを決め、周期で動かす
診断の報告書は、直して終わりではなく、次の周の始まりです。一覧と期限の表と記録の3つがあれば、専任の担当がいなくても回ります。取引先に聞かれたときも、「最後に回したのはいつか」を記録で答えられます。
ソフィエイトは、自社の製品や社内システムを持つ会社の脆弱性診断を、報告書で終わらせずに、直す順番と直し方を添えて渡し、修正まで請けています。すでに一覧や記録がある会社は、それを持ち込んでいただければ、人の診断に時間を使う形で進めます。