「取引先のチェックシートに、SBOMを出してくださいと書いてある…」
「うちの製品に何が入っているか、正確に言える人がいない…」
自社の製品を持つ会社で、こんな場面が増えていませんか?
SBOMという言葉は聞いたことがあっても、何をどの形で出せば取引先が納得するのかは、調べてもすぐには分かりません。
出したあとに社内で何を回せばいいかも、手引きには細かく書いてありません。
本記事では、SBOMとは何か、形式と作り方、出したあとの回し方、脆弱性診断との分担を解説します。書き手は、自社製品の脆弱性診断(セキュリティ診断)を行う開発会社です。
この記事の要点
- SBOMは部品表:製品に使った部品(ライブラリ)の名前・版・供給元・依存関係の一覧
- 形式は2つ:SPDXとCycloneDX。取引先の指定を先に聞き、ツールで自動で出す
- 出して終わりにしない:脆弱性情報と照らして回す。部品以外の穴は脆弱性診断で拾う
SBOMを求められたときの悩み:こんなことありませんか?
SBOMの依頼は、製品の中身を正確に言えない状態で突然やってきます。つまずく所は、だいたい次の3つです。
取引先のチェックシートに「SBOM」の欄が出てきた
大手や官公庁系の取引先、親会社のセキュリティチェックシートに、「SBOMを提出できるか」という項目が出てきました。並ぶ場所は「脆弱性診断を受けているか」の欄の隣です。
欄があるのに空欄で返すと、次の質問が来ます。「いつまでに出せますか」と聞かれてから、中身を調べ始めることになります。取引先のセキュリティチェックシートの埋め方は、取引先のセキュリティチェックシートの回答例の作り方で解説しています。
自社製品に何が入っているか、正確には誰も言えない
直接使っているライブラリなら、package.jsonやpom.xmlを見れば分かります。問題はその下です。直接使う部品が、さらに別の部品を呼び、その部品がまた別の部品を呼びます。
一覧を出してみると、自分たちで入れた覚えのない名前で埋まります。開発チームに聞いても「全部は把握していない」が正直な答えで、それはどの会社でも同じです。
SBOMを出したあと、何をすればいいか分からない
SBOMのファイルを出すだけなら、ツールを使えば1日で終わります。困るのはそのあとです。
取引先は、出された一覧をもとに「この部品に穴が見つかったが、御社は対応したか」と聞いてきます。出した時点のSBOMは翌月には古くなり、答えられない状態に戻ります。
SBOMでつまずく3つ
- 欄が出てきた:何を書けばいいか分からない
- 中身:間接の部品まで誰も把握していない
- 出したあと:次に何をするか決めていない
この3つは、SBOMが何で、どう作り、どう回すかを決めれば順番に消えます。次の章から1つずつ見ていきます。
SBOMとはどういうものか?ソフトウェアの「部品表」
SBOMは、ソフトウェアに使った部品の一覧です。Software Bill of Materialsの頭文字で、製造業の部品表(BOM)をソフトウェアに当てはめたものです。
1行で言うと「何を使って作ったか」の一覧
製品は、自社で書いたコードだけでできていません。その下に、直接使うライブラリやフレームワークがあり、さらにその下に、それらが呼ぶライブラリが連なります。SBOMは、この層をすべて書き出した表です。
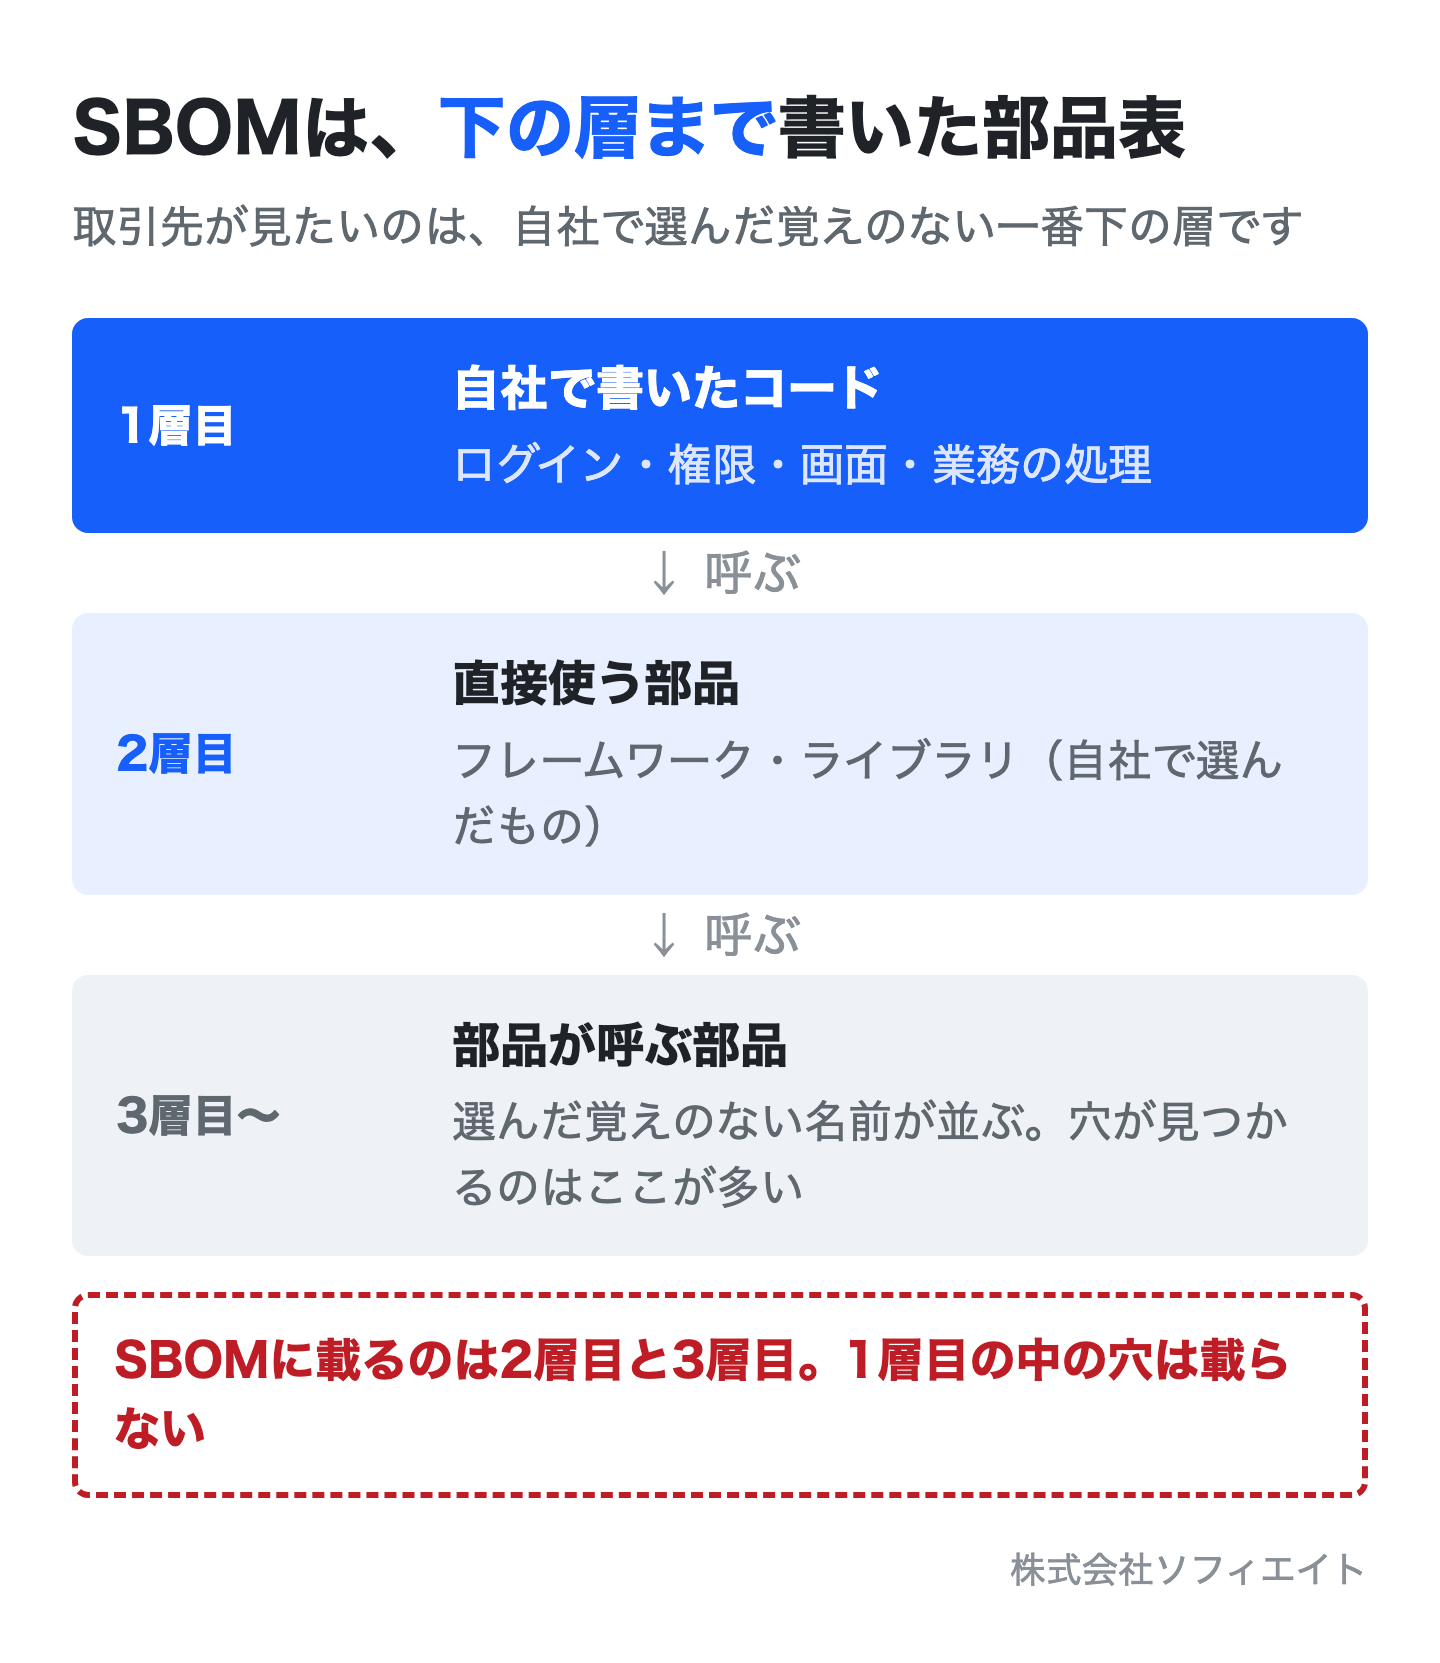
取引先が見たいのは、一番下の層までです。穴が見つかるのは、自社で選んだ覚えのない下の層の部品であることが多いからです。
なぜ今SBOMが求められるのか:Log4jと各国の決まり
きっかけは2021年12月のLog4jの脆弱性(Log4Shell)です。Javaのログ出力に広く使われる部品に重大な穴が公表され、各社が最初にやったのは「自社の製品にLog4jが入っているか」を調べることでした。部品表がない会社は、ソースコードを総ざらいするしかありませんでした。
同じ年の5月、米国の大統領令14028が、政府に納めるソフトウェアにSBOMを求める方向を示しました。日本では経済産業省が2023年7月に「ソフトウェア管理に向けたSBOMの導入に関する手引」を出し、2024年8月に第2版を公開しています。取引先のチェックシートにSBOMの欄が増えているのは、この流れが大手の調達の条件に下りてきたためです。
SBOMに書く7つの項目
米国の商務省電気通信情報局(NTIA)が2021年7月に示した「最小要素」では、次の7つを書くことになっています。日本の手引きもこの7つを土台にしています。
| 項目 | 何を書くか |
|---|---|
| 部品名 | ライブラリの名前 |
| バージョン | 使っている版 |
| 供給者 | 作っている団体・配布元 |
| 一意の識別子 | PURLやCPEなどの番号 |
| 依存関係 | どの部品がどの部品を呼ぶか |
| 作成者 | SBOMを作った人・ツール |
| 作成日時 | いつ時点の一覧か |
7つのうち、あとで効くのは「一意の識別子」と「作成日時」です。識別子があれば脆弱性情報と機械的に照らせます。作成日時があれば、どの版の製品に対する一覧かを取引先に説明できます。
SBOMの基本
- 何か:使った部品を下の層まで書いた一覧
- なぜ:Log4jのとき、部品表がなく答えられなかった
- 何を書く:部品名・版・供給者・識別子など7項目
中身が分かれば、次は「どの形式で、何を使って出すか」です。
SBOMの形式と作り方:SPDXかCycloneDXか
形式はSPDXとCycloneDXの2つで、取引先の指定がなければ、自社のビルドから自動で出せる方を選びます。手で書くのは最後の手段です。
形式は2つ:SPDXとCycloneDX
SPDXは、Linux Foundationが進めてきた形式で、2021年にISO/IEC 5962として国際標準になりました。もともとはライセンスの管理から育った形式です。CycloneDXは、OWASPのプロジェクトで、脆弱性の管理に使いやすいように作られています。
どちらもJSONで出せ、片方からもう片方への変換ツールもあります。経済産業省の手引きも両方を挙げています。決め方は1つで、まず取引先に「どちらの形式で欲しいか」を聞きます。指定がなければ、自社の開発環境で自動で出しやすい方にします。
作り方は3通り:ビルド時に出す・成果物を読む・手で書く
作り方は3通りあり、正確さと更新の手間が違います。
① ビルド時に出す
やり方:npm・Maven・Gradle・pipなどのパッケージ管理ツールの機能やプラグインで、ビルドのたびにSBOMを出す。
向く製品:いま開発が続いていて、ビルドの仕組みに手を入れられる製品。
② 成果物を読み取る
やり方:SyftやTrivyのようなツールで、ビルド済みの成果物やコンテナを読み取って一覧を作る。
向く製品:ビルドの仕組みを変えにくい古い製品、OSの層まで含めて出したい製品。
③ 手で書く
やり方:表計算で部品名と版を書き出す。
向く製品:部品が数えるほどしかない小さなもの。更新のたびに手で直すので、長くは続かない。
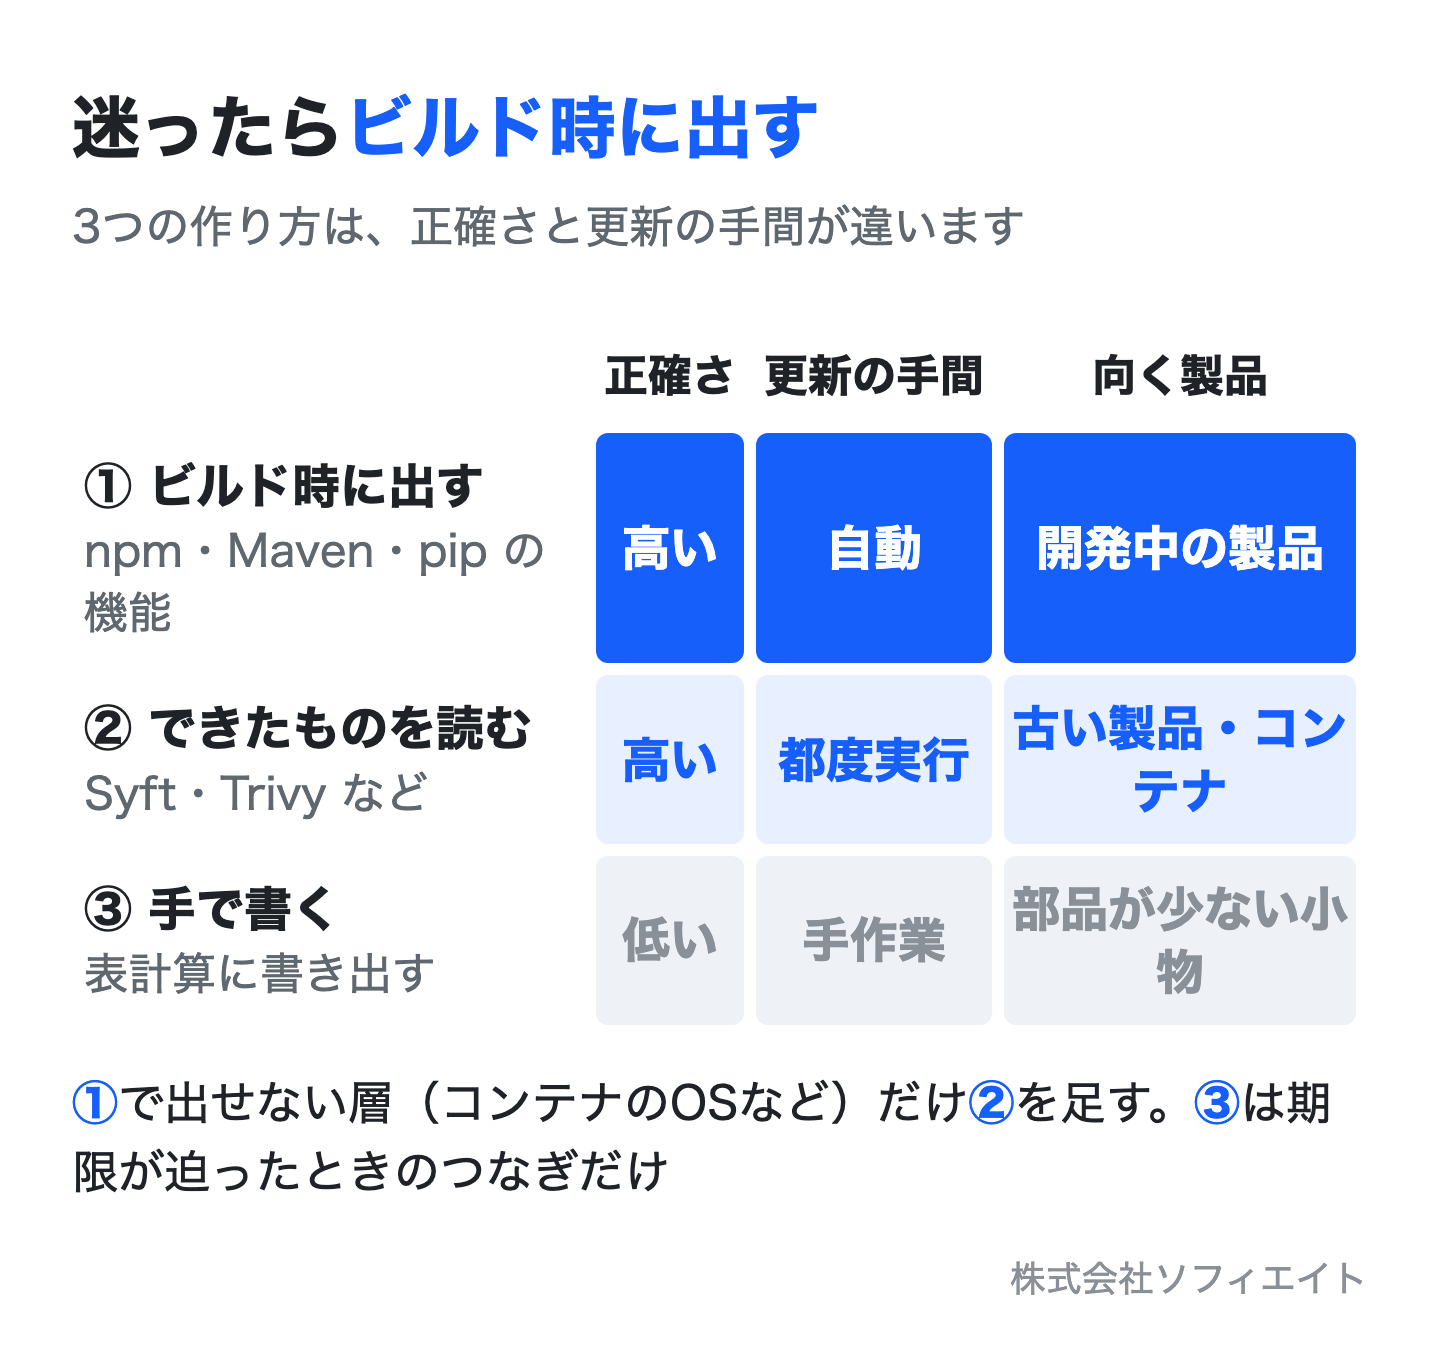
迷ったら①です。①で出せない層(コンテナのOSなど)があれば②を足します。③は、取引先の期限が迫っていて①②の準備が間に合わないときのつなぎにだけ使います。
取引先に出す前に確かめる3つ
- 範囲:製品のどの部分のSBOMか。サーバー側だけか、画面側も含むか、コンテナのOSまで含むかを明記する
- 深さ:直接使う部品だけか、その下まで含むか。取引先が求めるのはふつう下までなので、ツールの設定で間接依存を含める
- 版:製品のどの版に対する一覧か。製品の版番号とSBOMの作成日時をそろえ、ファイル名にも入れる
この3つを添えずに出すと、取引先から「これは全部ですか」と聞き返されます。先に書いておけば往復が1回減ります。
出す前に決める3つ
- 形式:取引先に聞く。指定がなければ自動で出せる方
- 作り方:ビルド時に出す。古い製品は読み取り
- 添える情報:範囲・深さ・製品の版
ここまでで「出す」は終わります。本当に効くのは、次の「回す」です。
SBOMを出したあとにやること:脆弱性情報と照らして回す
SBOMは作った日から古くなります。公開されている脆弱性情報と突き合わせ、製品を更新するたびに作り直す仕組みにして、初めて役に立ちます。
部品の一覧を、公開されている脆弱性情報と突き合わせる
世の中で見つかった部品の穴は、米国のNVDや日本のJVN、OSVのようなデータベースに番号つきで載ります。SBOMに識別子と版が書いてあれば、TrivyやGrypeのようなツールが一覧を読み、「この部品のこの版には、この番号の穴がある」と機械的に出してくれます。
GitHubを使っているなら、Dependabotが同じことをリポジトリに対して行います。どちらかを週に1回は回し、新しく出た穴を拾う形にします。脆弱性情報を人手で集め続ける進め方は、情シス・非エンジニアでも回る脆弱性情報の集め方で解説しています。
製品を更新するたびにSBOMを作り直す
部品は、機能を1つ足すたびに増えたり版が上がったりします。手で作ったSBOMは、次のリリースにはもう合いません。
だから作り方は「ビルド時に出す」を勧めました。CIにSBOMの出力を組み込み、リリースのたびに製品の版と同じ番号で保存しておけば、取引先に「いつの版のSBOMか」と聞かれても、その場で出せます。
見つかった穴は、全部直さず順番を決める
SBOMと脆弱性情報を照らすと、思ったより多くの件数が出ます。全部を同じ重さで直そうとすると止まります。
順番の決め方は2つです。外から到達できる場所で使っている部品か、穴のある機能を自社の製品が実際に呼んでいるか。この2つで絞ると、すぐ直すものは一部に減ります。脆弱性に順番をつける考え方は、脆弱性対応の優先順位の決め方で解説しています。
出したあとに回す3つ
- 照らす:NVD・JVNの情報とツールで週1回
- 作り直す:ビルドに組み込み、版ごとに保存
- 順番を決める:到達できるか・使っているかで絞る
この3つが回っていれば、取引先の「対応しましたか」に、記録を見せて答えられます。
SBOMがあっても見つからない穴:脆弱性診断との分担
SBOMで分かるのは「使っている部品の、すでに知られている穴」だけです。自社で書いたコードの穴と、設定・運用の穴は別の手段で拾います。
部品の穴は分かる。自社のコードの穴は分からない
ログインの作り、権限の分け方、入力の受け取り方。製品の穴は、部品だけでなく自社で書いた部分にもあります。SBOMには自社のコードは「1つの部品」としてしか載らないので、中の穴は出てきません。
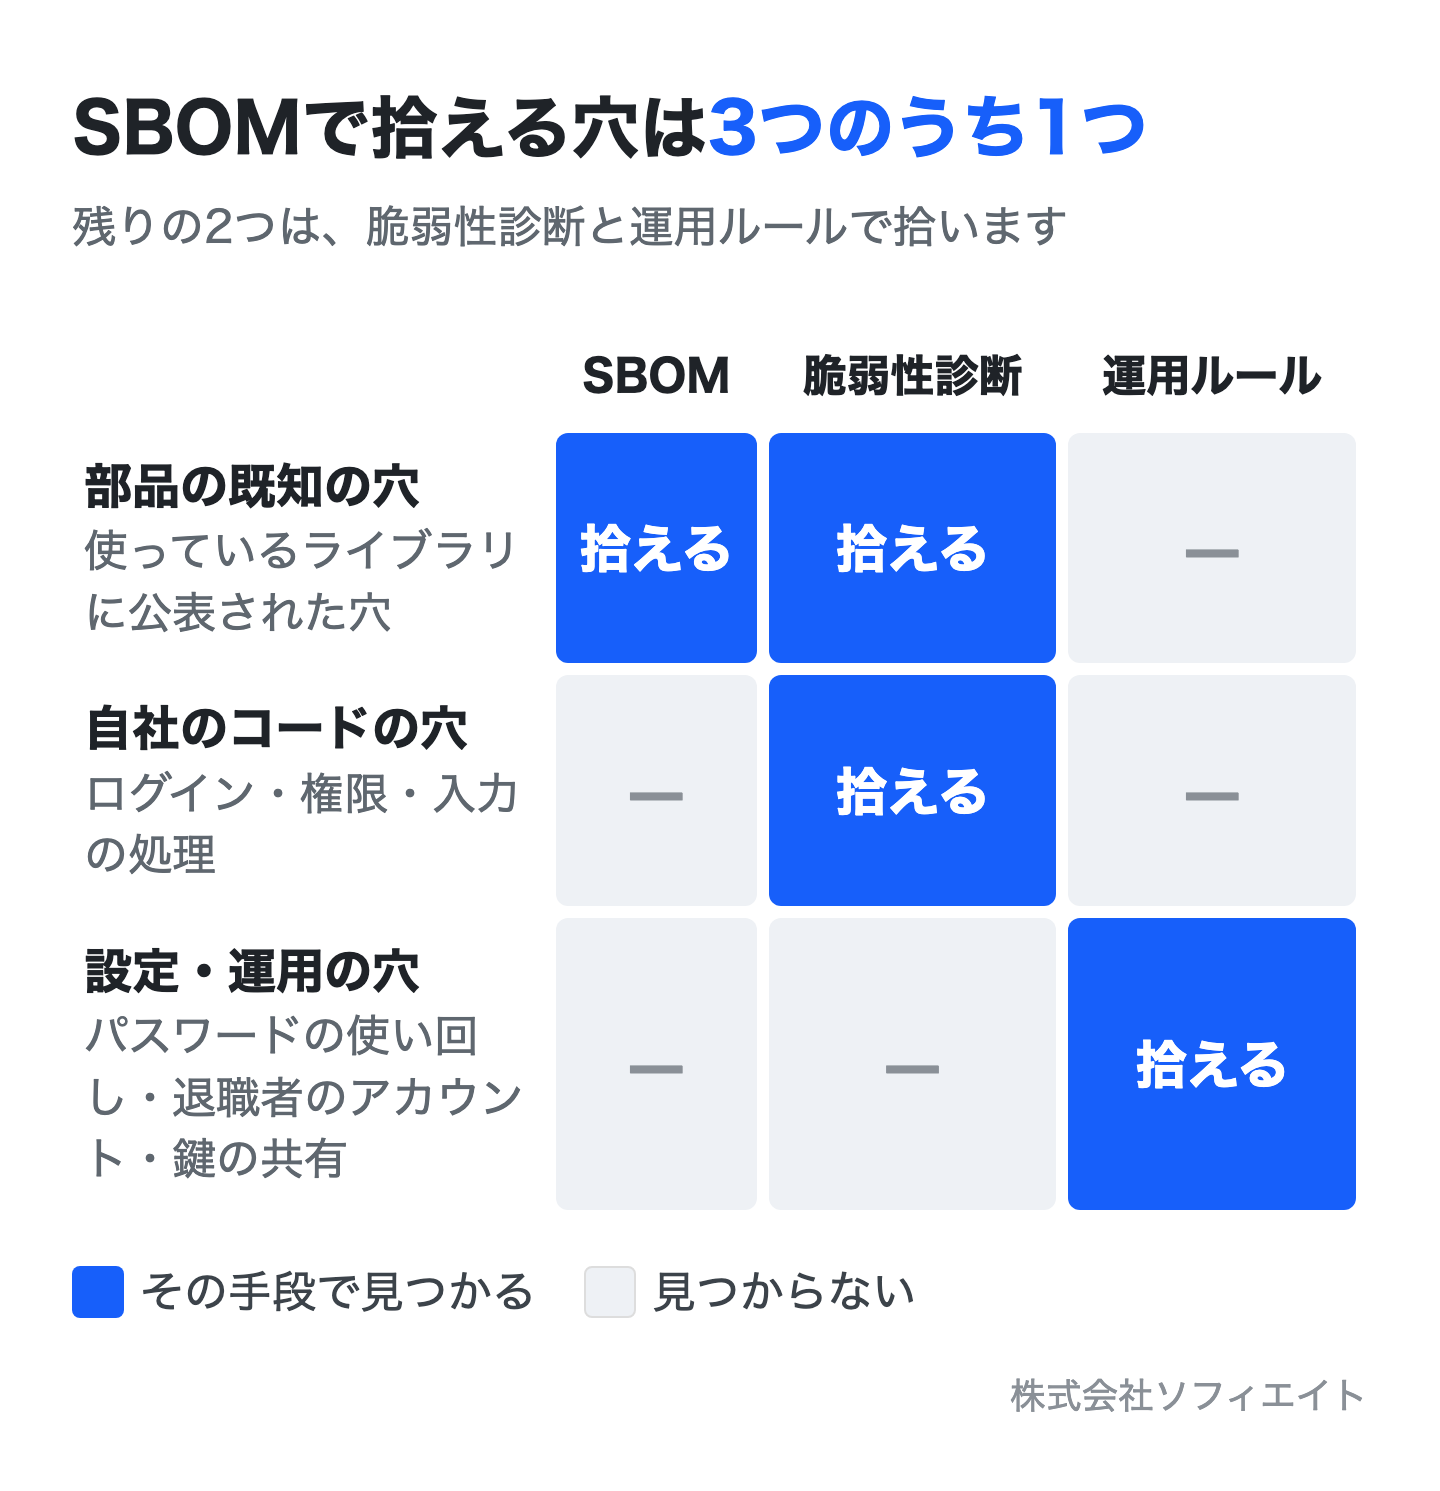
自社のコードの穴を拾うのが脆弱性診断です。外から実際に攻撃と同じ操作をして、入れるか・見えてはいけないものが見えるかを確かめます。脆弱性診断のやり方と報告書の読み方は、脆弱性診断とは何かの解説で詳しく書いています。
AIで作った製品は、自社のコードの穴がとくに多い
最近増えているのが、AIにコードを書かせて作った製品です。部品の選び方はまともでも、自社のコードにあたる部分の穴が多くなります。
ソフィエイトの見立て:AIで作られたシステムの診断から
過去の案件で、AIで作られた業務システムを診断したところ、重大な穴がいくつも見つかりました。普通に開発すれば穴は必ずできるもので、プロのエンジニアならその場で直しながら作ります。それでも大手でさえ事故は起きるので、0にはできません。できるだけやっておく、が答えです。
エンジニアでない人がAIでそれらしく作ったシステムは、穴が大量にあると思って扱った方がよい、というのが診断をしてきた側の実感です。
AIや外注で書かれたコードそのものを見てもらう診断は、ソースコード診断の中身と頼む前に決めることで解説しています。
運用の穴は、SBOMでも診断でも拾えない
パスワードの使い回し、退職者のアカウントが残ったまま、本番の鍵を共有チャットに貼る。こうした穴は、部品表にも診断の報告書にも出ません。
ソフィエイトの見立て:運用の穴
システムの穴だけでなく、運用で漏れることもかなりあります。運用のルールは別に作る必要があり、ここはAIだけではケアできません。
SBOM・脆弱性診断・運用ルールの3つは、拾える穴が違います。どれか1つで全部を守れると考えないことが、取引先への説明でも効きます。
取引先に出す順番:SBOM、照らした記録、診断の報告書
取引先が本当に確かめたいのは、「穴がなく、見つけたら直す仕組みがある」ことです。返すものは3点にします。
- SBOM:範囲・深さ・版を添えた一覧
- 照らした記録:脆弱性情報と突き合わせた結果と、直した・直さないと決めた理由
- 脆弱性診断の報告書:自社のコードの穴を外から確かめた結果と、直したあとの再診断
3点そろえば、チェックシートの「SBOM」の欄だけでなく、「脆弱性診断」「対応の体制」の欄も同時に埋まります。
穴の種類と拾う手段
- 部品の既知の穴:SBOM+脆弱性情報
- 自社のコードの穴:脆弱性診断
- 設定・運用の穴:運用ルール
開発会社に頼むときは、この3つのどこまでを任せるのかを先に決めると、見積もりの比べ方がそろいます。
まとめ:SBOMは「出す」より「回す」
SBOMは、製品に使った部品を下の層まで書いた一覧です。取引先に求められたら、形式を聞き、ビルド時に自動で出し、範囲・深さ・版を添えて渡します。
- 出す:SPDXかCycloneDX。取引先の指定がなければ自動で出せる方
- 回す:脆弱性情報と週1回照らし、リリースごとに作り直し、直す順番を決める
- 分担する:部品の穴はSBOM、自社のコードの穴は脆弱性診断、運用の穴はルールで拾う
SBOMだけでは、自社のコードの穴は見つかりません。取引先に出す前に、脆弱性診断で外から確かめ、SBOM・照らした記録・診断の報告書の3点で返せる形にしておくと、チェックシートの往復が減ります。