「AWS の設定、自分たちで作ったけど本当に合っているのか…」
「取引先のチェックシートに『クラウドの設定を確認しているか』とある。何を頼めばいいんだ?」
AWS で自社のサービスや社内のシステムを動かしていて、誰かに一度見てもらいたい。
そう思って「AWS セキュリティ診断」と検索すると、設定を見る診断とアプリの穴を探す診断が混ざって出てきて、どちらを頼めばよいか分からなくなります。
本記事では、AWS の設定の診断と脆弱性診断の違い、自社ではどちらを先に頼むか、頼む前に用意するものを解説します。書くのは、AWS の環境づくりと脆弱性診断をどちらも請けている開発会社です。
この記事の要点
- AWS の診断は2種類:「設定の診断」は AWS の使い方の穴を、「脆弱性診断」は自社で作ったアプリの穴を見る。別のもの
- 先に頼むのは状況で決まる:外に公開した Web アプリがあるなら脆弱性診断、引き継いだ直後や社内向けだけなら設定の診断
- 頼む前に用意するのは4つ:アカウントの一覧、本番と検証の区別、公開している入口の一覧、読み取りだけの権限
AWS のセキュリティ、こんな不安ありませんか?
設定が合っているか分からない、引き継いだ環境の中身が分からない、取引先に証明を求められた。この3つのどれかに当たるなら、診断を頼む時期です。
自分たちで作った設定が正しいか、誰も確かめていない
公式の教材に沿って作れば、動くところまでは行けます。ただ、動くことと安全なことは別です。管理者の権限を持つ人が何人いるか、外から入れる口がどこに開いているか、操作の記録が残っているか。この3つを答えられる人が社内にいないなら、設定は誰にも確かめられていません。
前の担当者や前の開発会社が作った環境を引き継いだ
担当者が替わると、AWS のアカウントの番号、請求先、重要な通知が届く先が、前の人のまま残ります。どこに何があるか分からない状態では、守りようがありません。
取引先に設定の証明を求められた
大手との取引や SaaS の販売では、相手からセキュリティチェックシートが届きます。「クラウドの設定を定期的に確認しているか」「脆弱性診断を実施しているか」の2つは別の項目として並び、どちらにも「はい」と書くには、それぞれの診断が要ります。チェックシートの埋め方そのものは、取引先のセキュリティチェックシートの回答例の作り方で解説しています。
診断を頼む合図
- 設定の確認者がいない:管理者の人数を答えられない
- 環境を引き継いだ:通知先・請求先が前任のまま
- 証明を求められた:チェックシートに2つの項目
どれに当たるかで、先に頼む診断が変わります。次の章で2つの診断の中身を分けて説明します。
AWS のセキュリティ診断は2種類:設定の診断と脆弱性診断の違い
設定の診断は「AWS の使い方」の穴を、脆弱性診断は「自社で作ったアプリ」の穴を見ます。見る場所が違うので、片方を受けてももう片方の穴は見つかりません。
AWS が守る所と、自社が守る所がある
AWS は、データセンターの建物、物理のサーバー、その土台のソフトを守ります。利用者が守るのは、その上に置いたもの全部です。誰がログインできるか、どのデータを外に公開するか、サーバーに外から入れる口を開けるか。そして、自社で作って載せたアプリの中身。AWS 自身が「責任共有モデル」と呼んで公開している分け方で、下の図の上2段が AWS、下2段が自社の受け持ちです。
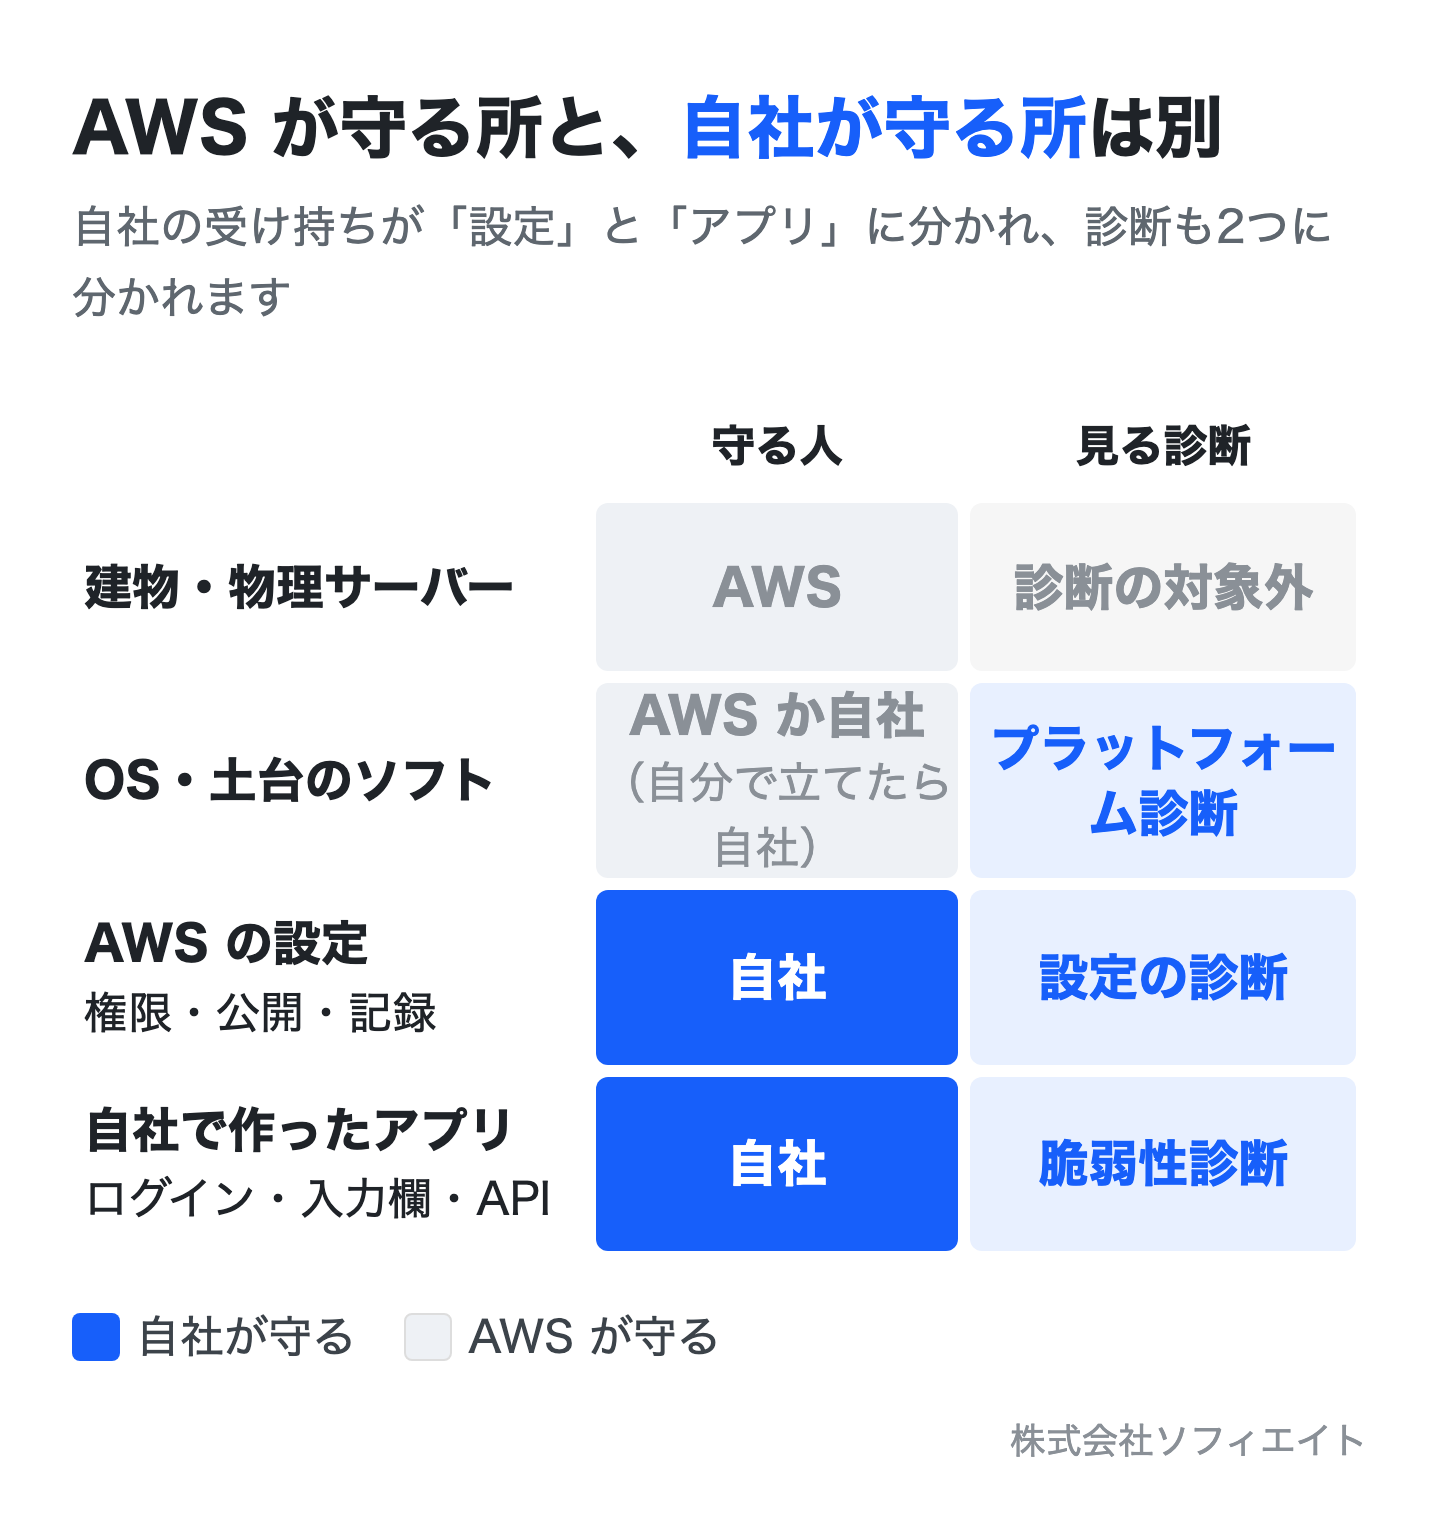
自社の受け持ちは、さらに2つに分かれます。「設定」と「アプリ」です。診断もこの2つに分かれます。
設定の診断が見るもの:権限・公開・記録
設定の診断は、AWS のアカウントの中を読み取り、使い方の穴を探します。見るのは主に次の3つです。
- 権限:管理者の権限を持つ人・鍵(アクセスキー)の数、多要素認証の有無、長く使い回している鍵
- 公開:外に公開されている保存先、全開放になっているサーバーの口
- 記録:操作の記録を取っているか、どれだけの期間残しているか
AWS が提供する点検の機能や、無料で公開されている点検ツールで機械的に洗い出し、その結果を人が読んで「この環境では直すべきか」を判断します。アプリの中身は見ません。
脆弱性診断が見るもの:アプリの入口と中身
脆弱性診断は、自社で作って公開している Web アプリや API に、攻撃に似た通信を送って穴を探します。ログイン画面、入力欄、画面にない管理用の API。見つかるのは、他人のデータが見える、権限を書き換えられる、入力欄から命令を流し込める、といった作りの穴です。やり方と報告書の読み方は、脆弱性診断とは?やり方とツール・手動の違い、報告書から直す順番で解説しています。
サーバーの OS や土台のソフトの古さを見る「プラットフォーム診断」も脆弱性診断の一種です。自分でサーバーを立てている構成なら対象になり、AWS が運用まで受け持つサービス(マネージドサービス)に寄せていれば対象が減ります。プラットフォーム診断が自社に要るかは、プラットフォーム診断とは?Webアプリ診断との違いと、自社に要るかの判断で解説しています。
| 設定の診断 | 脆弱性診断 | |
|---|---|---|
| 見る場所 | AWS の設定 | 作ったアプリ |
| やり方 | 設定を読み取る | 外から通信を送る |
| 見つかる穴 | 権限・公開・記録 | 認証・認可・入力 |
| 直す人 | 自社・運用会社 | 自社・開発会社 |
2026年10月に、IPA(情報処理推進機構)の「情報セキュリティサービス基準適合サービスリスト」に載る脆弱性診断サービス 189件を当社で数えました。リスト上の脆弱性診断の定義は Web アプリ・プラットフォーム・スマホアプリの3つで、クラウドの設定の診断という区分はありませんでした。「脆弱性診断を受けた」と言っても、設定は見ていないのが普通です。
2つの診断の違い
- 設定の診断:AWS の使い方の穴を見る
- 脆弱性診断:作ったアプリの穴を見る
- プラットフォーム診断:サーバーの古さを見る
- 片方では足りない:見る場所が違う
自社がどちらの穴を抱えやすいかは、環境をどう作ったかで決まります。次の章で、設定の診断で実際に見つかった穴を挙げます。
この記事を書いた開発チームで、一緒に作りませんか(業務委託・リモート)。募集を見る
設定の診断で実際に見つかる穴3つ
権限の強すぎるユーザーの使い回しと、アカウント番号・通知先が前任のまま。この2つは、過去の案件でお客さんの環境を見たときに実際にあった穴です。3つ目の「サーバーに外から直接入る口」は、当社が構築するときに最初から開けない所です。
管理者の権限を持つユーザーを、そのまま日常の作業に使っていた
AWS の環境づくりを頼まれた過去の案件で、お客さんは公式の教材に沿って、自分たちで一通り動くところまで作っていました。ただ、作業に使っていたユーザーの権限が強すぎました。何でもできるユーザーの鍵が漏れれば、環境ごと乗っ取られます。当社からは、用途ごとにユーザーを分け、グループで権限を絞るよう依頼しました。
アカウントの番号が分からず、重要な通知が前任者に届いていた
別の引き継ぎの案件では、AWS のアカウントの番号そのものが分からなくなっていました。アカウントの持ち主である root ユーザーに届く通知の宛先も、前任者のままでした。不正なログインや請求の異常を知らせるメールが、もう会社にいない人に届く状態です。設定の診断では、こうした「誰にも見えていない」項目が最初に出てきます。
サーバーに外から直接入る口は、最初から開けない
サーバーの中で作業するために、外から直接つなぐ口(SSH と呼ばれる接続)を開ける構成があります。口が開いていれば、そこが攻撃の入口になり、設定の診断では「全開放の口」として指摘が出ます。当社が AWS を構築するときは、口を開けずに AWS の管理機能を通してサーバーに入る形にします。検証と本番の費用を分けて見るための印(タグ)も、最初に有効にしてもらいます。構築のときに先に決めることは、AWS構築を外注する前に用意する3つ・決める4つで解説しています。
ソフィエイトの見立て
3つとも、アプリの作りとは関係ありません。脆弱性診断を何回受けても見つからない所です。逆に、設定の診断だけでは、ログイン画面の穴や他人のデータが見える作りは見つかりません。公式の教材どおりに作った環境ほど「動いているから大丈夫」と思いがちで、権限と通知先は見直されないまま残ります。
どちらを先に頼む?状況別の決め方
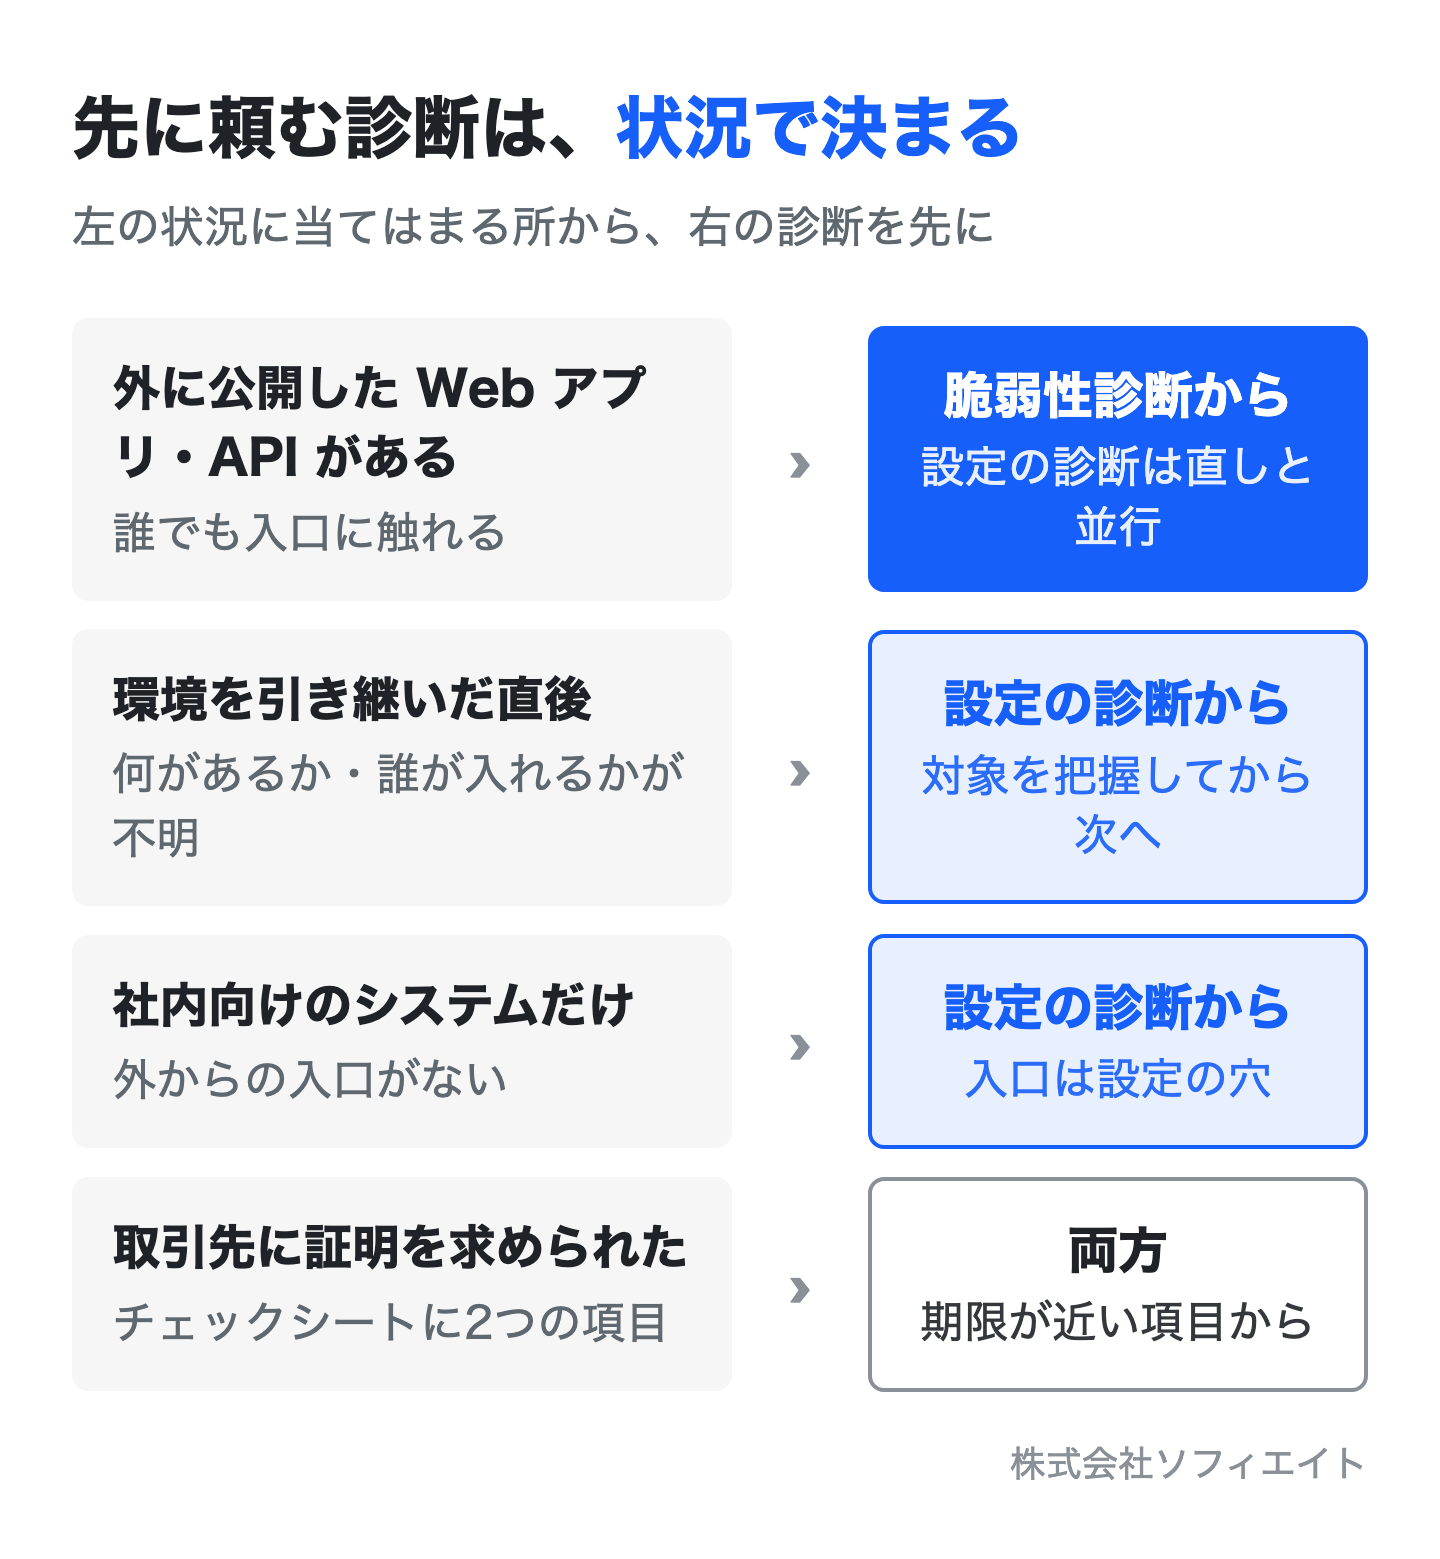
外に公開した Web アプリがあるなら脆弱性診断を先に、引き継いだ直後か社内向けだけなら設定の診断を先に頼みます。
外に公開した Web アプリ・API がある:脆弱性診断を先に
公開しているアプリは、誰でも入口に触れます。攻撃を受けるのはアプリの入口が先なので、脆弱性診断を先にします。設定の診断は、脆弱性診断の結果を直す作業と並べて進めます。
引き継ぎ直後か社内向け:設定の診断を先に
引き継いだ環境は、まず「何があるか」「誰が入れるか」を把握しないと、脆弱性診断の対象も決められません。社内向けだけで外からの入口がない構成なら、攻撃の入口は設定の穴です。設定の診断を先にします。
取引先に証明を求められた:チェックシートの項目で決める
チェックシートに「脆弱性診断の実施」と「クラウドの設定の確認」が別の項目として並んでいるなら、両方要ります。期限が近い方、または「いいえ」と書けない方から順に頼みます。
先に頼む診断
- 公開アプリがある:脆弱性診断から
- 引き継いだ直後:設定の診断から
- 社内向けだけ:設定の診断から
- 証明が要る:項目に合わせて両方
順番が決まったら、頼む前に手元で用意するものがあります。これがそろっていないと、診断の範囲が決まらず見積もりも出ません。
診断を頼む前に用意する4つ
アカウントの一覧、本番と検証の区別、公開している入口の一覧、読み取りだけの権限。この4つがそろえば、診断会社はすぐに範囲と見積もりを出せます。
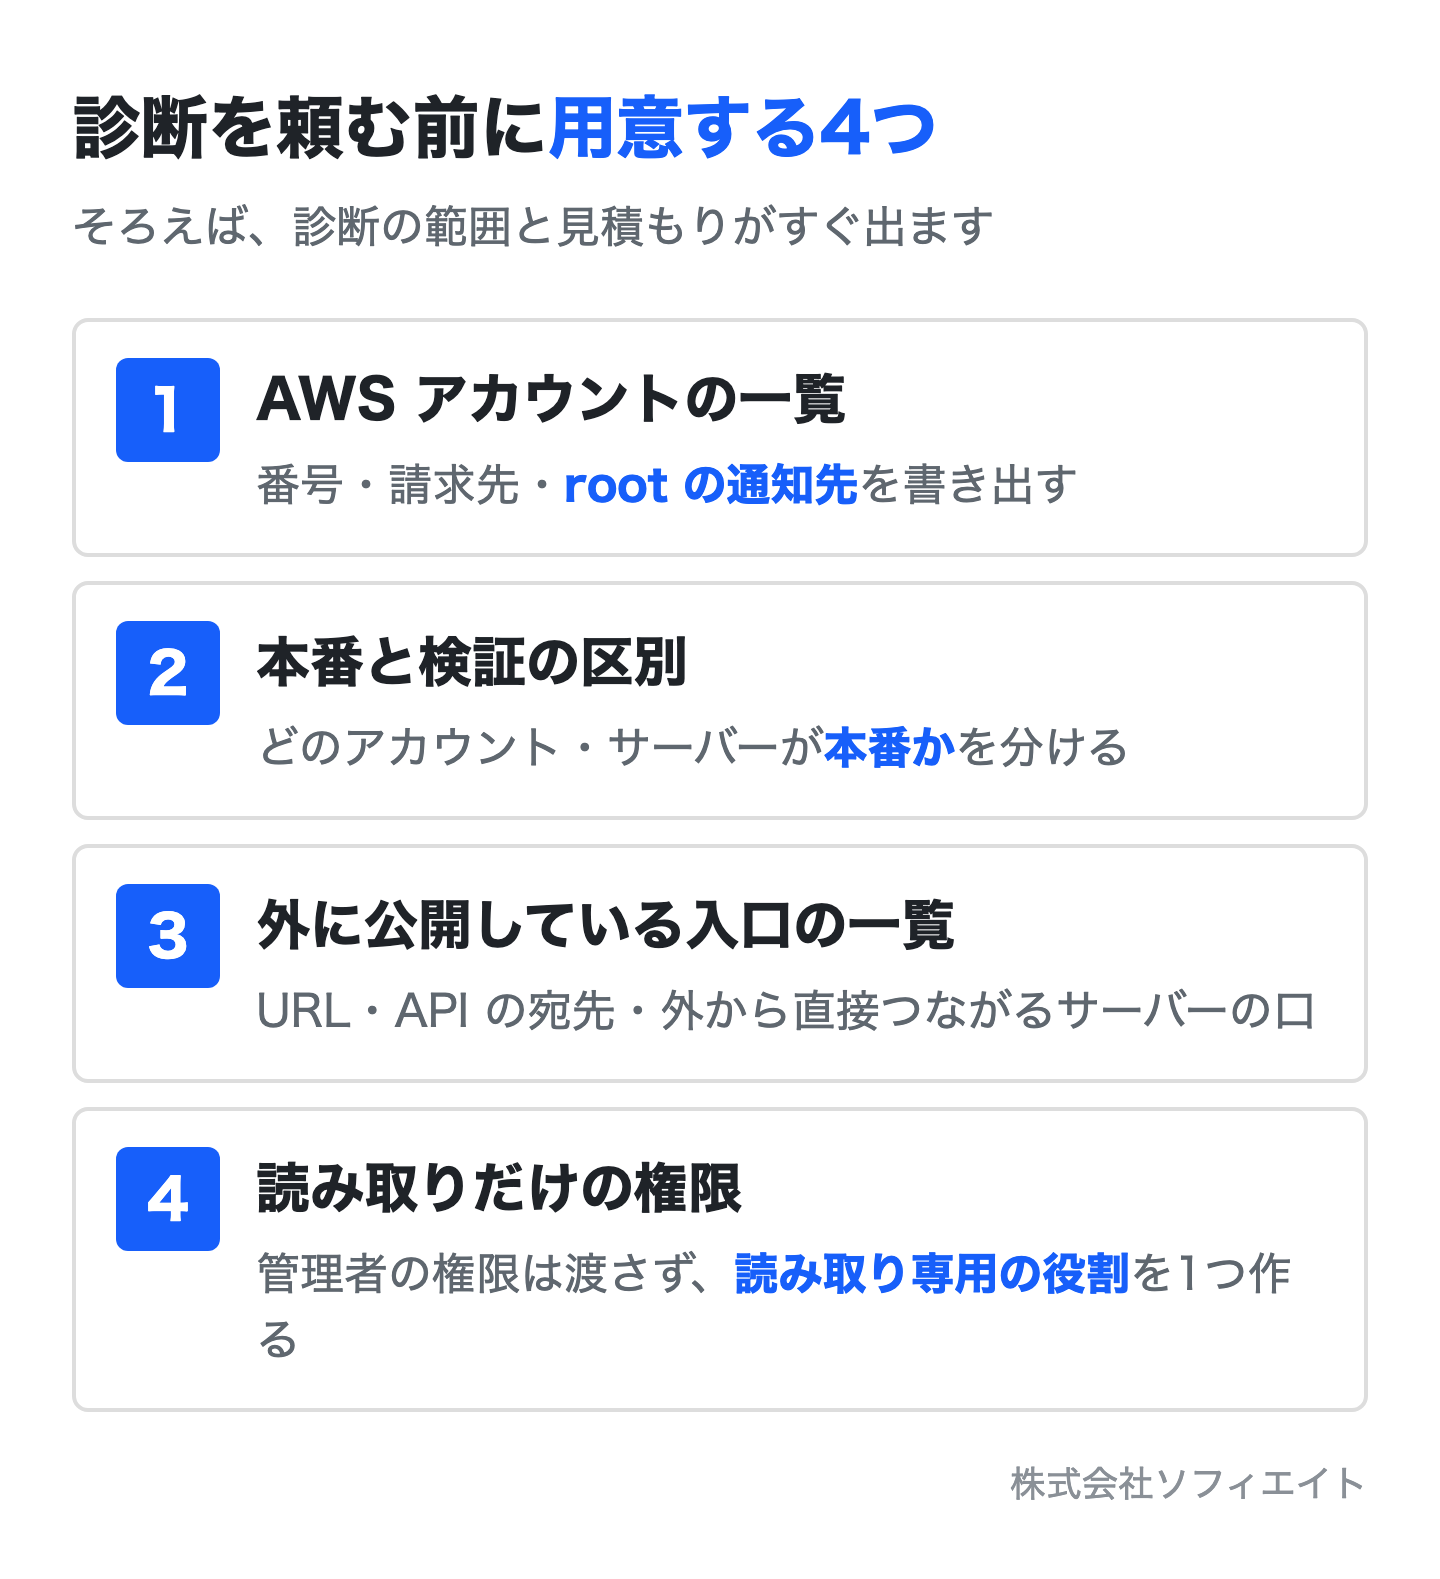
- AWS アカウントの一覧:アカウントの番号、請求先、root ユーザーの通知先を書き出します。引き継いだ環境で番号が分からないときは、請求書か前任者への確認から始めます。
- 本番と検証の区別:どのアカウント・どのサーバーが本番かを分けます。診断は本番に影響しない形で進めるので、区別がないと範囲を決められません。
- 外に公開している入口の一覧:Web サイトの URL、API の宛先、外から直接つながるサーバーの口。これが脆弱性診断の対象です。
- 読み取りだけの権限:設定の診断では、診断会社に設定を読み取る権限を渡します。管理者の権限を渡す必要はなく、読み取り専用の役割を1つ作れば足ります。
注意:引き継いだ直後に全部そろえようとしない
引き継いだ直後は、1と3が埋まりません。分からない項目は「分からない」と書いて診断会社に渡してください。それを調べることが、設定の診断の最初の仕事です。
費用の目安と、診断のあとに誰が直すか
費用は対象の数で決まり、見つかった穴を直すのは診断会社ではなく自社か開発会社です。頼む前に、直す人を決めておきます。
費用は「アカウントの数」と「公開している入口の数」で決まる
設定の診断はアカウントの数とサービスの数、脆弱性診断は画面や API の数で見積もりが変わります。人が見る脆弱性診断の相場と見積もりの中身は、脆弱性診断の費用相場と見積もりの中身で解説しています。
直すのは診断会社ではない
先に挙げた IPA のリスト 189件のうち、サービスの概要に改修の作業や支援を書いているサービスは3件でした。多くの診断会社は、穴を見つけて報告書を出すところまでです。設定の穴は自社か AWS の運用を任せている会社が、アプリの穴はアプリを作った開発会社が直します。開発会社がもういない、自社で直せない、という状態なら、診断の前に直す先を決めておかないと、報告書だけが残ります。
ソフィエイトの見立て
当社は AWS の環境づくりと脆弱性診断をどちらも請けているので、設定の穴もアプリの穴も、見つけたあと同じ窓口で直せます。過去の案件で権限の強すぎるユーザーが見つかったときも、指摘で終わらせず、ユーザーをどう分けてどこまで権限を絞るかまで示しました。診断と直しを分けて頼むと、報告書を読んで開発会社に説明する役が自社に残ります。その手間を減らしたいなら、直すところまで請ける会社に頼んでください。
まとめ:AWS の診断は「設定」と「アプリ」の2つに分けて頼もう
AWS のセキュリティ診断と呼ばれるものには、AWS の使い方の穴を見る「設定の診断」と、自社で作ったアプリの穴を見る「脆弱性診断」があります。見る場所が違うので、片方では足りません。
- 外に公開したアプリがあるなら脆弱性診断を先に、引き継いだ直後や社内向けだけなら設定の診断を先に
- 権限の使い回し、前任のままの通知先、外から直接入る口は、設定の診断でしか見つからない
- 頼む前に、アカウントの一覧・本番と検証の区別・公開している入口の一覧・読み取りだけの権限をそろえる
- 見つかった穴を直すのは診断会社ではない。直す先を先に決める
当社は AWS の環境づくりと脆弱性診断をどちらも請けている開発会社です。設定の穴とアプリの穴を、見つけるところから直すところまで同じ窓口で進めます。
この記事を書いた開発チームで、一緒に作りませんか
ソフィエイトでは、リモートで開発に入ってくれる開発パートナー(業務委託)を募集しています。実装だけでなく、要件づくりから任せます。週20時間〜が目安。フリーランス・副業・学生の方。