「PHPの深刻な脆弱性、というニュースを見た。うちのシステムは大丈夫なんだろうか…」
「取引先のチェックシートに『サポートの切れた言語を使っていないか』とある。答えられない…」
自社のWebシステムやECがPHPで動いているのは知っている。でも、何をすれば「対策した」と言えるのかが分からない。そんな場面で困っていませんか?
作った開発会社との付き合いが薄くなり、PHPの版が今いくつなのかも、誰に聞けばよいのかも分からない。
本記事では、PHPの脆弱性がどこにあるのか、古いPHPを使い続けると何が起きるのか、「対策した」と言える状態にする順番を、開発会社の立場で解説します。
この記事の要点
- PHPの穴は3層にある:PHP本体の版・部品(ライブラリ)・自社のコード。1つ直しても残りが開いたままなら対策にならない
- 古いPHPは直した版が出ない:8.1は2025年12月で修正が終わり、8.2は2026年12月、8.3は2027年12月で終わる
- 順番は棚卸し→更新→診断→続ける:版と部品は更新で塞ぎ、自社のコードの穴は脆弱性診断(セキュリティ診断)で見つける
PHPのセキュリティの悩み:こんなことありませんか?
「PHPの脆弱性」が不安になるのは、自社のシステムのどこに穴があるかを誰も答えられないからです。原因は知識の不足ではなく、見る場所が決まっていないことです。
ニュースで見た脆弱性が、自社に関係あるのか分からない
PHPの脆弱性のニュースは、PHP本体のものと、PHPで作られた有名な製品のものが混ざって流れてきます。自社のシステムがどの版で動いていて、どの部品を使っているかが分からなければ、関係あるかどうかの判断もできません。
取引先のチェックシートに「サポート切れの言語」の欄がある
当社が開発と保守を受け持つシステムで、発注元のセキュリティ審査を受けたことがあります。求められたのは、使っているオープンソースの部品の脆弱性への対応、外部の会社によるアプリの脆弱性診断、WAF、改ざんの検知などでした。「PHPを使っているか」ではなく、「版と部品を管理しているか」が問われます。
作った会社との付き合いが切れていて、直せる人がいない
納品から何年もたち、開発会社との保守契約が終わっているシステムは、PHPの版を上げる作業を頼む先がありません。この状態で脆弱性が報じられると、不安だけが残ります。
PHPのセキュリティでよくある3つの悩み
- 関係あるか分からない:版と部品を把握していない
- チェックシートに答えられない:管理の仕組みがない
- 直せる人がいない:保守契約が切れている
3つとも、最初にやることは同じです。自社のPHPのシステムを3層に分けて棚卸しすることから始めます。
PHPの脆弱性はどこにあるか:言語・部品・自社コードの3層
PHPで作られたシステムの穴は、PHP本体・部品・自社のコードの3つの層に分かれ、直し方がそれぞれ違います。「PHPを最新にした」だけでは、残り2層は何も変わりません。
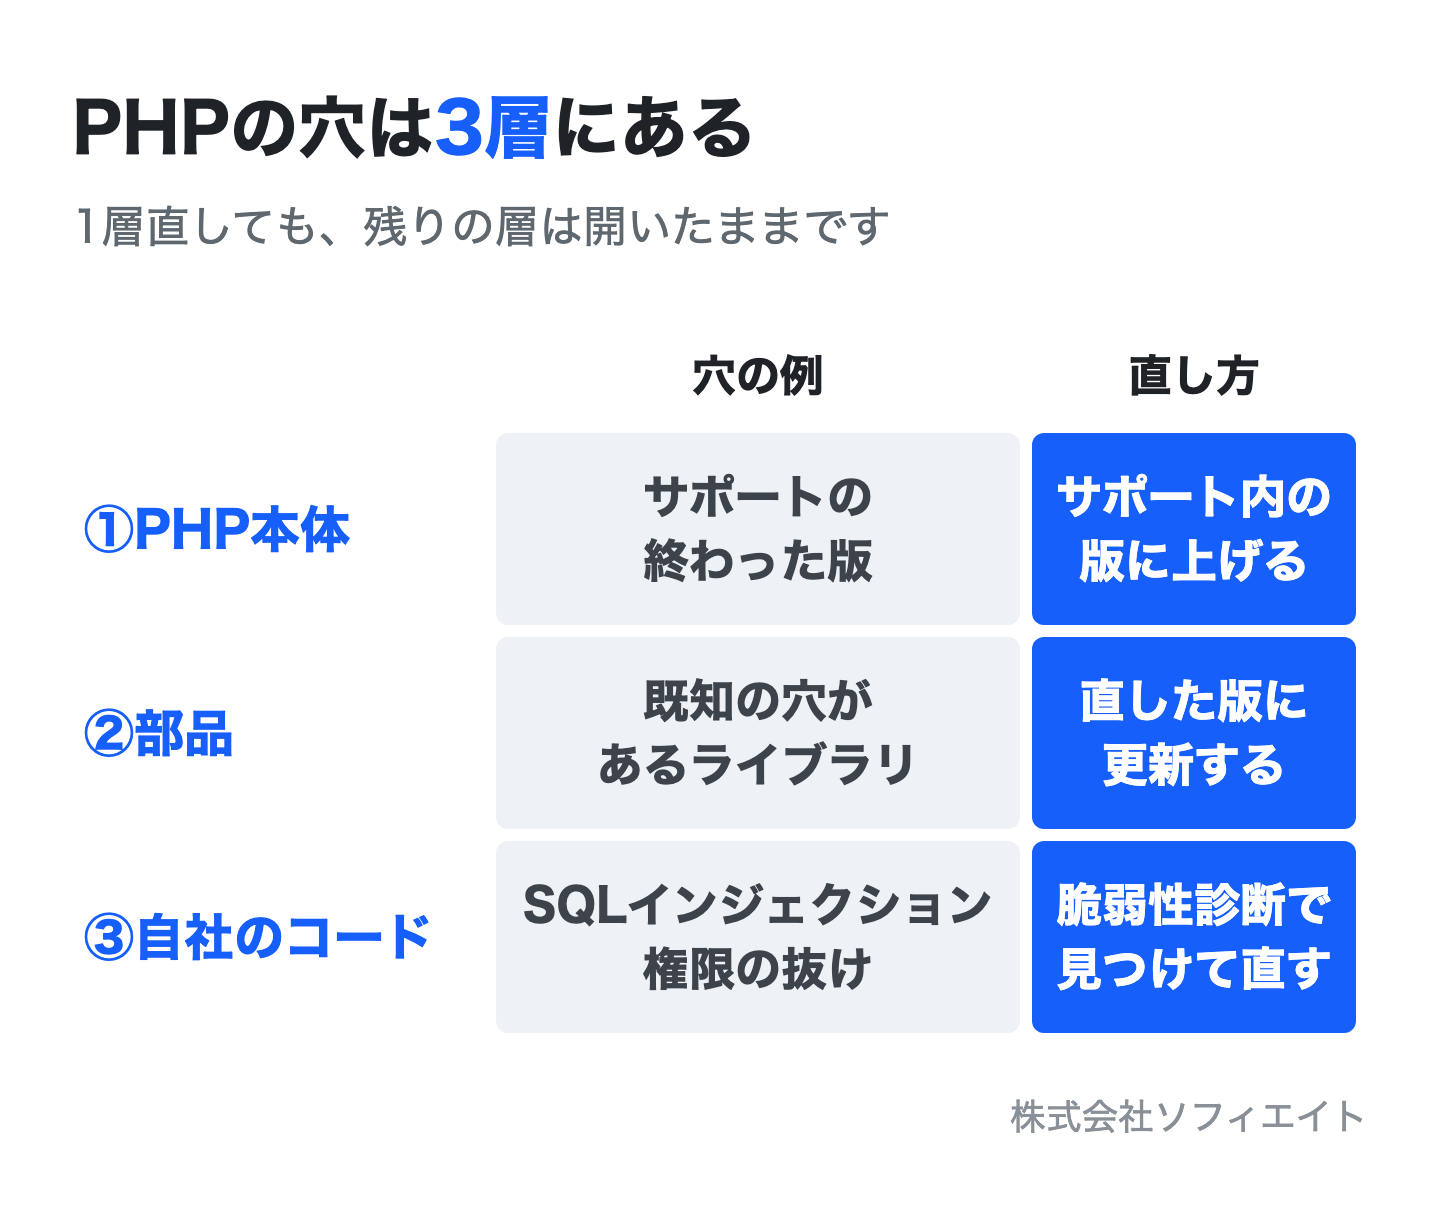
①PHP本体:版が古いと、見つかった穴が直らない
PHPそのものにも穴が見つかります。直した版は公式から出ますが、サポートの終わった版には出ません。使っている版がサポート内かどうかが、この層の唯一の確認点です。
②部品(ライブラリ):穴の多くはここで見つかる
PHPのシステムは、Composerという仕組みで多くの外部の部品を組み合わせて動いています。部品は数が多いぶん、どれかに穴が見つかる機会も多く、1つずつ直した版を取り込む必要があります。
③自社のコード:更新では直らない、作り込みの穴
SQLインジェクション(入力欄からデータベースを操作される穴)、クロスサイトスクリプティング(画面に不正な命令を埋め込まれる穴)、権限の抜け(他人のデータが見える穴)は、自社のコードの書き方で生まれます。PHPや部品を更新しても直らず、見つけるには脆弱性診断が要ります。
3層と直し方
- PHP本体:サポート内の版に上げる
- 部品:直した版に更新する
- 自社のコード:診断で見つけて直す
層ごとに見ると、どこが済んでいて、どこが手つかずかがはっきりします。次の章では、1層目の「版が古い」が具体的に何を引き起こすかを見ます。
この記事を書いた開発チームで、一緒に作りませんか(業務委託・リモート)。募集を見る
古いPHPを使い続けるとどうなるか
サポートの終わったPHPは、新しい穴が見つかっても直した版が出ないので、時間がたつほど開いた穴が増えます。穴が1つ開いているかどうかではなく、塞ぐ手段がなくなるのが問題です。
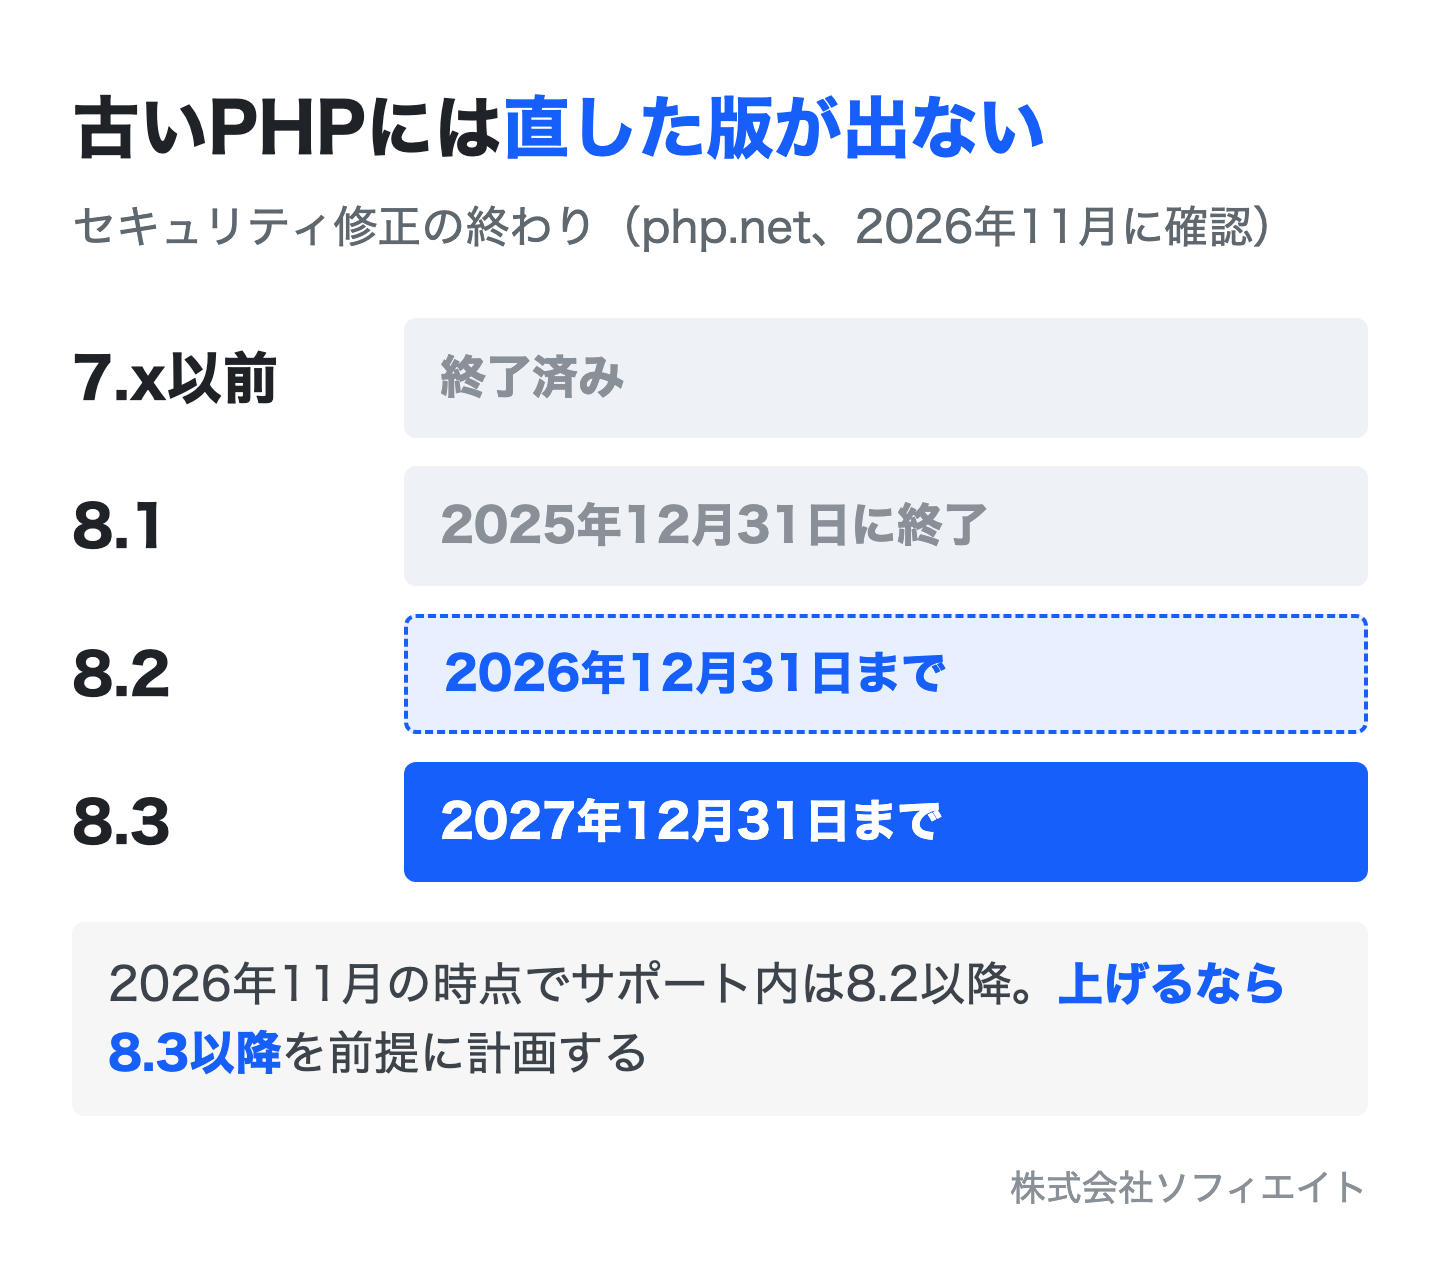
8.1は終了、8.2・8.3も期限が迫る
PHP公式のサポート一覧(php.net、2026年11月に当社で確認)では、セキュリティ修正の終わりは次のとおりです。7.x以前はすべて終わっています。
| 版 | セキュリティ修正の終わり |
|---|---|
| 7.x以前 | 終了済み |
| 8.1 | 2025年12月31日(終了済み) |
| 8.2 | 2026年12月31日 |
| 8.3 | 2027年12月31日 |
2026年11月の時点で「サポート内」と言えるのは8.2以降だけです。8.2も2026年12月で終わるので、上げるなら8.3以降を前提に計画します。
部品が新しいPHPを要求し、更新そのものができなくなる
部品の直した版は、新しいPHPを前提に作られます。PHPが古いままだと部品を更新できず、その穴も塞げなくなります。1層目の遅れが2層目に波及する、これが古いPHPのいちばんの実害です。
半年放置すると、直す範囲が広がって費用が増える
当社がお客さんに「アップデート対応は毎月必要か」と聞かれたときの答えは、「毎月でなくてもよいが、都度やったほうが結局安い」です。半年ほどの猶予はありますが、気づいたら動かなくなっていた、影響する範囲が増えて複雑になり大きな工数がかかった、という過去の案件があります。そのため当社は、更新が出たら都度取り込む作業を保守に入れています。
ソフィエイトの見立て:更新は都度のほうが安い
プログラミング言語やフレームワーク、クラウドの版とセキュリティの更新は、出たら都度対応するのが基本です。半年ためると、更新の差分が重なり合って、どこを直せばよいかの調査から始めることになります。月ごとの小さな作業に分けたほうが、合計の費用は安くなります。
取引先の審査で「対象外」と答えられなくなる
発注元のセキュリティの基準は、1年のうちに何度も改定されることがあります。当社は、前の年の回答を写さず、その年の基準で項目ごとに答え直します。前の年の基準のつもりで「対象外」と答えた項目が、改定後は対応の要るものになっていたことがあるためです。古いPHPは、この審査で最初に引っかかる項目です。
対策の順番:「対策した」と言える状態にする5ステップ
順番は、棚卸し→本体と部品の更新→自社コードの診断→守りの追加→続ける仕組み、の5つです。最初の棚卸しをしないまま更新や診断を頼むと、見落とした層が残ります。
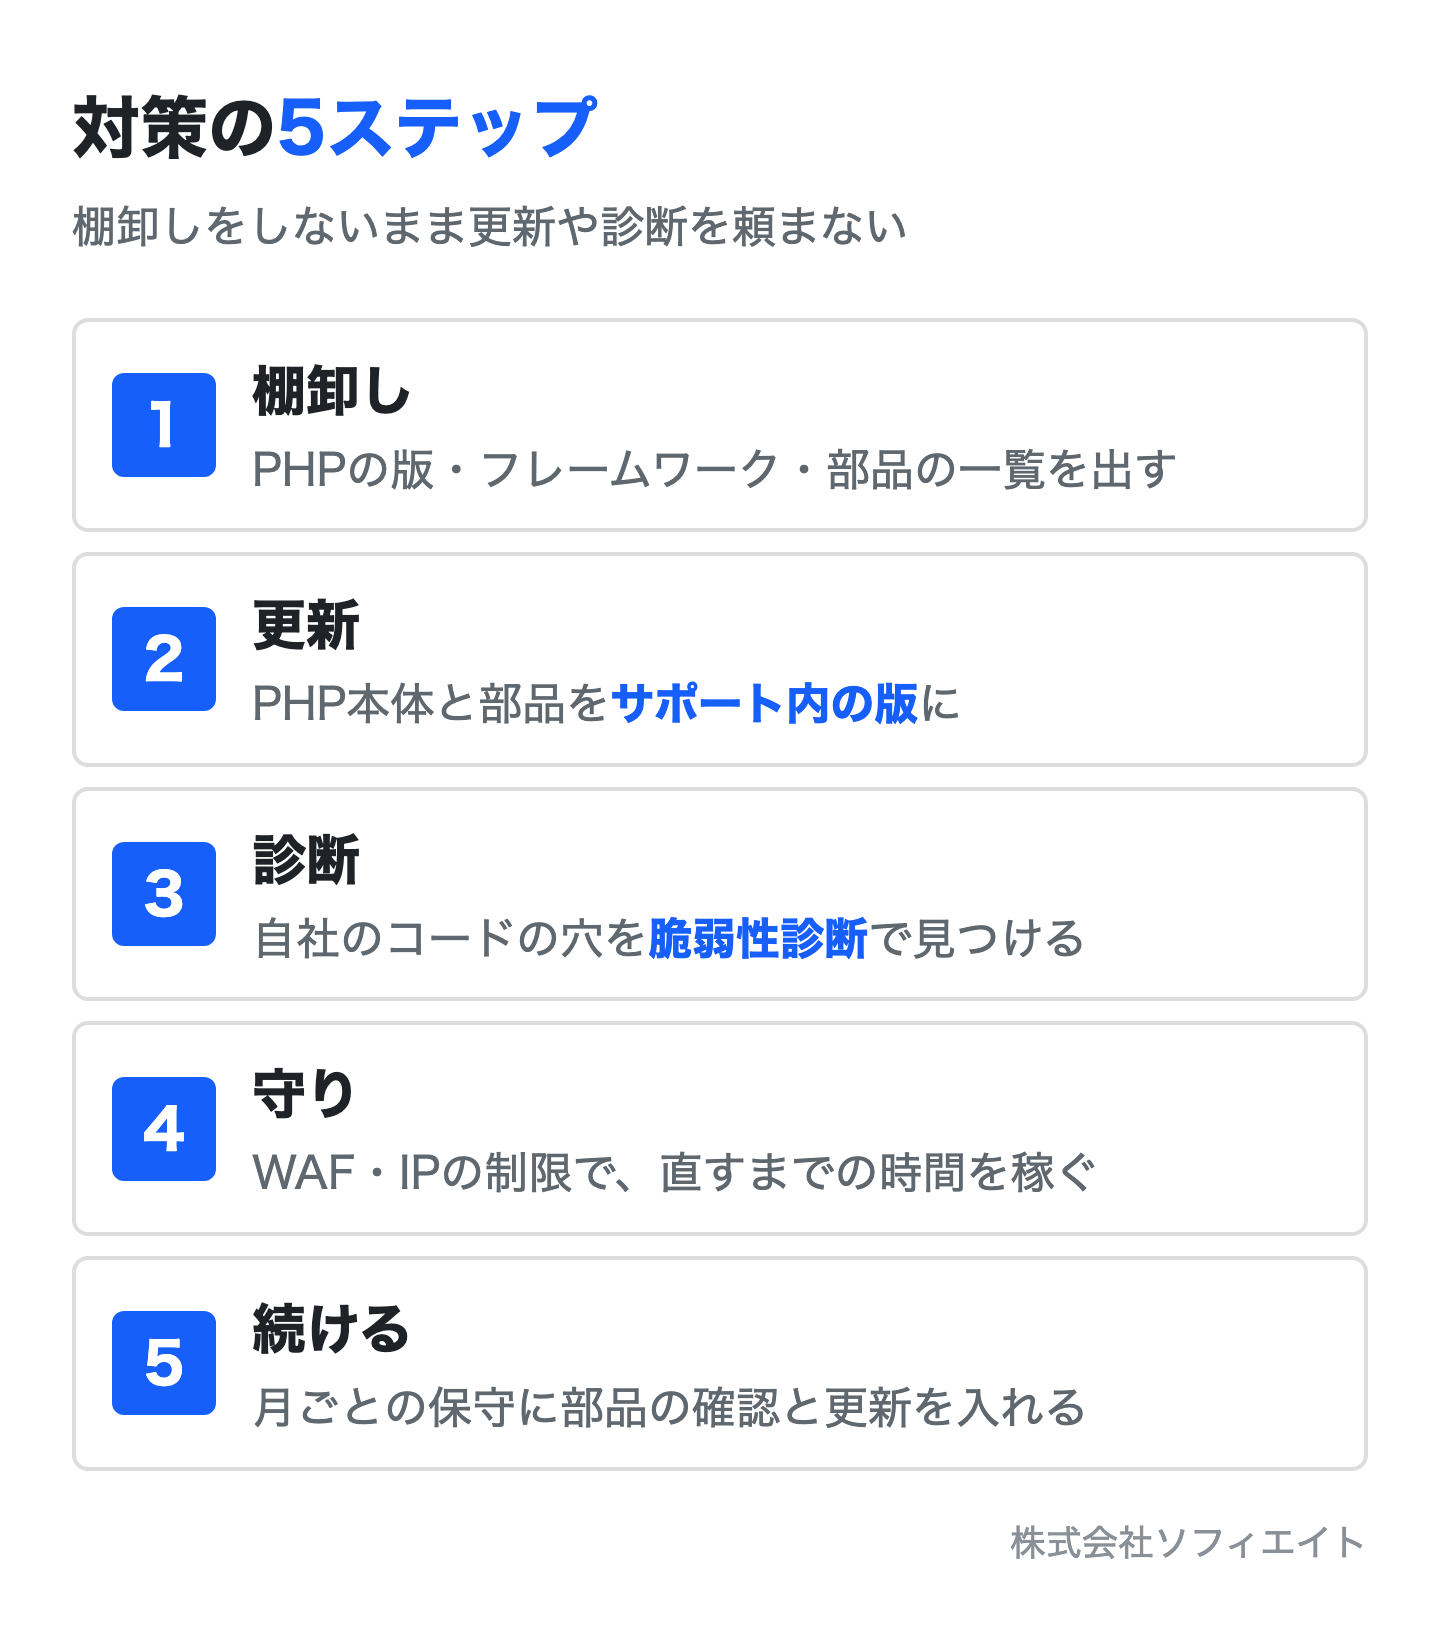
ステップ①:PHPの版と部品を棚卸しする
システムごとに、PHPの版、使っているフレームワーク(Laravelなど、システムの土台)、部品の一覧(composer.lockというファイルに書かれています)を集めます。自社で分からなければ、サーバーに入れる開発会社に出してもらいます。
当社では2026年10月、PHPの深刻な脆弱性が報じられた日の夜に、持っている48のリポジトリ(プログラムの置き場所)をすべて調べました。そのうちPHPを使う4つを特定して、部品の既知の脆弱性と照らしました。48を4に絞れたのは、置き場所が一覧になっていたからです。棚卸しがあれば、ニュースへの対応は1晩で済みます。
ステップ②:PHP本体と部品を、サポート内の版に更新する
棚卸しで出た版が8.1以前なら、8.3以降への更新を計画します。過去の案件では、お客さんの側で「サポートが終わった版のPHPが動くサーバーには、直した版が出ない」と確認が取れたことがあります。だから、サーバーの土台(OS)の版も同時に見ます。
部品は、既知の脆弱性と照らす道具(Composerの監査の機能など)で危ないものを洗い出し、直した版に上げます。更新で動かなくなる所は、テストで確かめてから本番に出します。
ステップ③:自社のコードの穴を、脆弱性診断で見つける
更新で塞がるのは1層目と2層目だけです。3層目の自社コードの穴は、動いているシステムを外から試す脆弱性診断で見つけます。診断の種類と報告書の読み方は、脆弱性診断のやり方とツール・手動の違いで解説しています。
ステップ④:WAFと設定で、直すまでの間を守る
診断で見つかった穴をすべて直すまでには時間がかかります。その間はWAF(Webの入口で不正な通信を止める仕組み)、管理画面への接続元IPの制限、改ざんの検知で守ります。これらは穴を塞ぐものではなく、塞ぐまでの時間を稼ぐものです。
ステップ⑤:月ごとに続ける仕組みを保守に入れる
対策は一度やって終わりではありません。部品の脆弱性の確認と更新を月ごとの保守の作業に入れ、PHP本体の期限を年に1回は見直します。報告書を受け取ったあと社内で回す工程は、脆弱性管理の5つの工程で解説しています。
対策の5ステップ
- ①棚卸し:版・フレームワーク・部品の一覧
- ②更新:PHP本体と部品をサポート内に
- ③診断:自社コードの穴を外から試す
- ④守り:WAF・IP制限で時間を稼ぐ
- ⑤続ける:月ごとの保守に組み込む
①と②はサーバーに入れる開発会社に、③は診断の会社に頼みます。ここまでやれば、取引先のチェックシートに根拠を持って答えられます。
上げるか作り直すか:PHPの版だけでは決まらない
PHPの版を上げるだけで済むか、作り直すかは、PHP本体ではなくフレームワークと自社コードの状態で決まります。セキュリティの観点では「上げるだけで済むなら上げる」が答えで、作り直しは別の理由が重なったときに選びます。
上げるだけで済む条件
フレームワークがサポート内の版に上げられる、部品の更新で動かなくなる所が限られている、テストがある程度そろっている。この3つがそろえば、更新だけで3層のうち2層が塞がります。残りの自社コードの穴は、診断で見つけて1つずつ直せます。
作り直しに傾く条件
フレームワーク自体の開発が止まっている、PHP 5や7の古い書き方が全体に残っていて更新で大量に動かなくなる、診断で見つかった穴が構造に由来していて個別に直せない。この3つのどれかに当てはまると、更新の費用が作り直しに近づきます。上げるか作り直すかの決め方と費用が変わる所は、PHPのバージョンを上げるか作り直すかの決め方で解説しています。
フレームワークの期限も一緒に見る
PHP本体がサポート内でも、載っているフレームワークの開発が止まっていれば、新しいPHPで動かないことがあります。FuelPHPやCakePHPの古い版の場合は、FuelPHP・CakePHPのサポート終了と延命か作り直しかの決め方で、Laravelの場合は、LaravelのバージョンアップとPHPの期限が一緒に来る仕組みで解説しています。
上げるか作り直すかの目安
- 上げる:フレームワークがサポート内・テストがある
- 作り直す:フレームワークが止まっている・古い書き方が全体に
- どちらでも:診断は必ずやる
どちらを選んでも、自社コードの穴は診断でしか見つかりません。作り直す場合も、新しいコードを出す前に診断を通す前提で計画します。
始める前に知っておきたい注意点
「PHPを上げたから安全」と「診断で指摘0件だから安全」は、どちらも対策の終わりを意味しません。この2つの思い込みが、対策を途中で止めます。
PHPを上げただけでは、自社コードの穴は残る
更新は1層目と2層目の対策です。SQLインジェクションや権限の抜けは、最新のPHPでもそのまま動きます。更新のあとに診断、という順番を崩さないでください。
診断は本番ではなく検証の環境で
診断は外から攻撃と同じ操作を試すので、本番のデータに影響が出ることがあります。本番と同じ構成の検証の環境を用意し、そこで診断を受けます。発注元の審査でも、本番ではなく検証の環境で外部の診断を受けることが求められました。
注意:対策を止める2つの思い込み
- 上げた=安全:自社コードの穴は残る
- 指摘0件=安全:見ていない層がないか確かめる
3層のそれぞれに「何をいつやったか」を書き残しておくと、次のニュースのときも、取引先の審査のときも、同じ資料で答えられます。
まとめ:PHPの脆弱性対策は、3層の棚卸しから始める
PHPのセキュリティ対策は、PHP本体・部品・自社のコードの3層で見ると、どこが手つかずかがはっきりします。本体と部品は、サポート内の版への更新で塞がります。8.1は2025年12月で修正が終わり、8.2は2026年12月、8.3は2027年12月で終わります。
自社のコードの穴は、更新では直りません。脆弱性診断で見つけて1つずつ直し、月ごとの保守で続ける仕組みに入れます。上げるか作り直すかは、PHPの版ではなく、フレームワークと自社コードの状態で決めます。
当社は、PHPで作られた業務システムやECの脆弱性診断と、診断のあとの修正・版の更新を受け持っています。自社のPHPの版が分からない段階からでも相談できます。
この記事を書いた開発チームで、一緒に作りませんか
ソフィエイトでは、リモートで開発に入ってくれる開発パートナー(業務委託)を募集しています。実装だけでなく、要件づくりから任せます。週20時間〜が目安。フリーランス・副業・学生の方。