「Claude Code に『脆弱性はある?』と聞いたら、『大きな問題はありません』と返ってきた…」
「診断会社の見積もりは高い。AIでできるなら、それでよくない?」
自社の製品や社内のシステムを持つ会社で、こんな場面が増えていませんか?
生成AIはコードを読んで穴を指摘できます。
ただ、AIの指摘を「診断が済んだ」と受け取ってよいかは、別の話です。
本記事では、AIで脆弱性診断(セキュリティ診断)がどこまでできるのかを、AIで作られたシステムを実際に診断した開発会社の立場で解説します。Claude Code などに任せてよい範囲と、人でないと見つからない穴を分けて示します。
この記事の要点
- AIに任せてよいのは「コードから読める穴」:既知の穴がある部品、危ない書き方、鍵の直書き、権限の抜けはAIで広く拾える
- 人でないと見つからない穴は4つ:権限と業務の正しさ、コードの外の設定と運用、AI特有の経路、誤検知の反証と直す順番
- 当社の例:AIで作られた営業支援システムを、AIとエンジニアで診断して約90件を指摘。うち緊急で直すものが数件
「AIで脆弱性診断」の悩み:こんなことありませんか?
悩みの元は、AIの指摘が「どこまで見た結果なのか」が分からないことです。
AIに聞いたら「問題なし」と返ってきた
AIにコードを渡して「脆弱性を探して」と頼むと、数分で答えが返ります。ただ、AIは渡したコードの範囲でしか見ていません。
サーバーの設定、アカウントの権限、誰がどのデータを見てよいかという業務の決まりは、コードに書いていません。AIが「問題なし」と言うのは、見える範囲で問題がなかった、という意味です。
診断会社の見積もりが高く、AIで代わりにならないか迷う
人が見る脆弱性診断は、画面の数で費用が変わります。年に1回でも、予算の相談が要る金額です。
費用の内訳と、安く見える見積もりで抜けやすい項目は、脆弱性診断の費用相場と見積もりの中身で解説しています。
「AI脆弱性診断」をうたうサービスが増え、何が違うのか分からない
2026年の秋から、「AIと専門家の脆弱性診断」「AIで候補を出し、人が確かめる」という売り方のサービスが相次いで出ています。自社でAIを使うのと何が違うのか、値段の差はどこから来るのかが、外からは見えにくくなっています。
AIで脆弱性診断を考える人の悩み
- AIの「問題なし」:見た範囲が分からない
- 診断の費用:AIで代わりにならないか
- AI診断サービス:自社でやるのと何が違うか
この3つは、「AIが見られる範囲」と「人でないと見られない範囲」を分ければ、答えが出ます。次の章から順に見ていきます。
AIの脆弱性診断とはどういうことか?3つの形
「AIで脆弱性診断」と呼ばれるものは、誰が見るかで3つに分かれます。 混ぜて考えると、比べられません。
① 自社でAIにコードを読ませる
Claude Code や同じ種類のAIのツールに、自社のコードを読ませて穴を探させる形です。費用はAIの利用料だけで、その日のうちに結果が出ます。
見るのはコードだけです。指摘が正しいか、どれから直すかは、自社で判断します。
② 診断会社がAIで候補を出し、人が確かめる
診断会社がAIで指摘の候補を出し、エンジニアが1件ずつ再現して確かめる形です。AIで広く拾い、人で誤検知を落とすので、人だけの診断より速く、ツールだけより確かです。
2026年11月に当社が、2025〜2026年に PR TIMES で出た脆弱性診断のリリース18本を数えたところ、題・副題・冒頭2文に「AI」を入れたものが10本ありました。「AIが候補を出し、専門家が全件を再現する」と書く会社もあれば、AIで模擬攻撃をする会社もあり、同じ「AI脆弱性診断」でも中身は違います。
③ 従来の自動ツールの診断との違い
従来の自動ツールは、決まった攻撃のパターンを順に試し、既知の穴と照らします。生成AIは、コードの意図を読んで「この処理は所有者の確認が抜けている」のように、パターンにない穴も候補に挙げます。
代わりに、生成AIは同じコードでも答えが揺れます。1回だけ聞いて終わりにせず、複数回まわして突き合わせる前提で使います。ツールと手動の診断の違いは、脆弱性診断とは何か、ツールと手動の違いで解説しています。
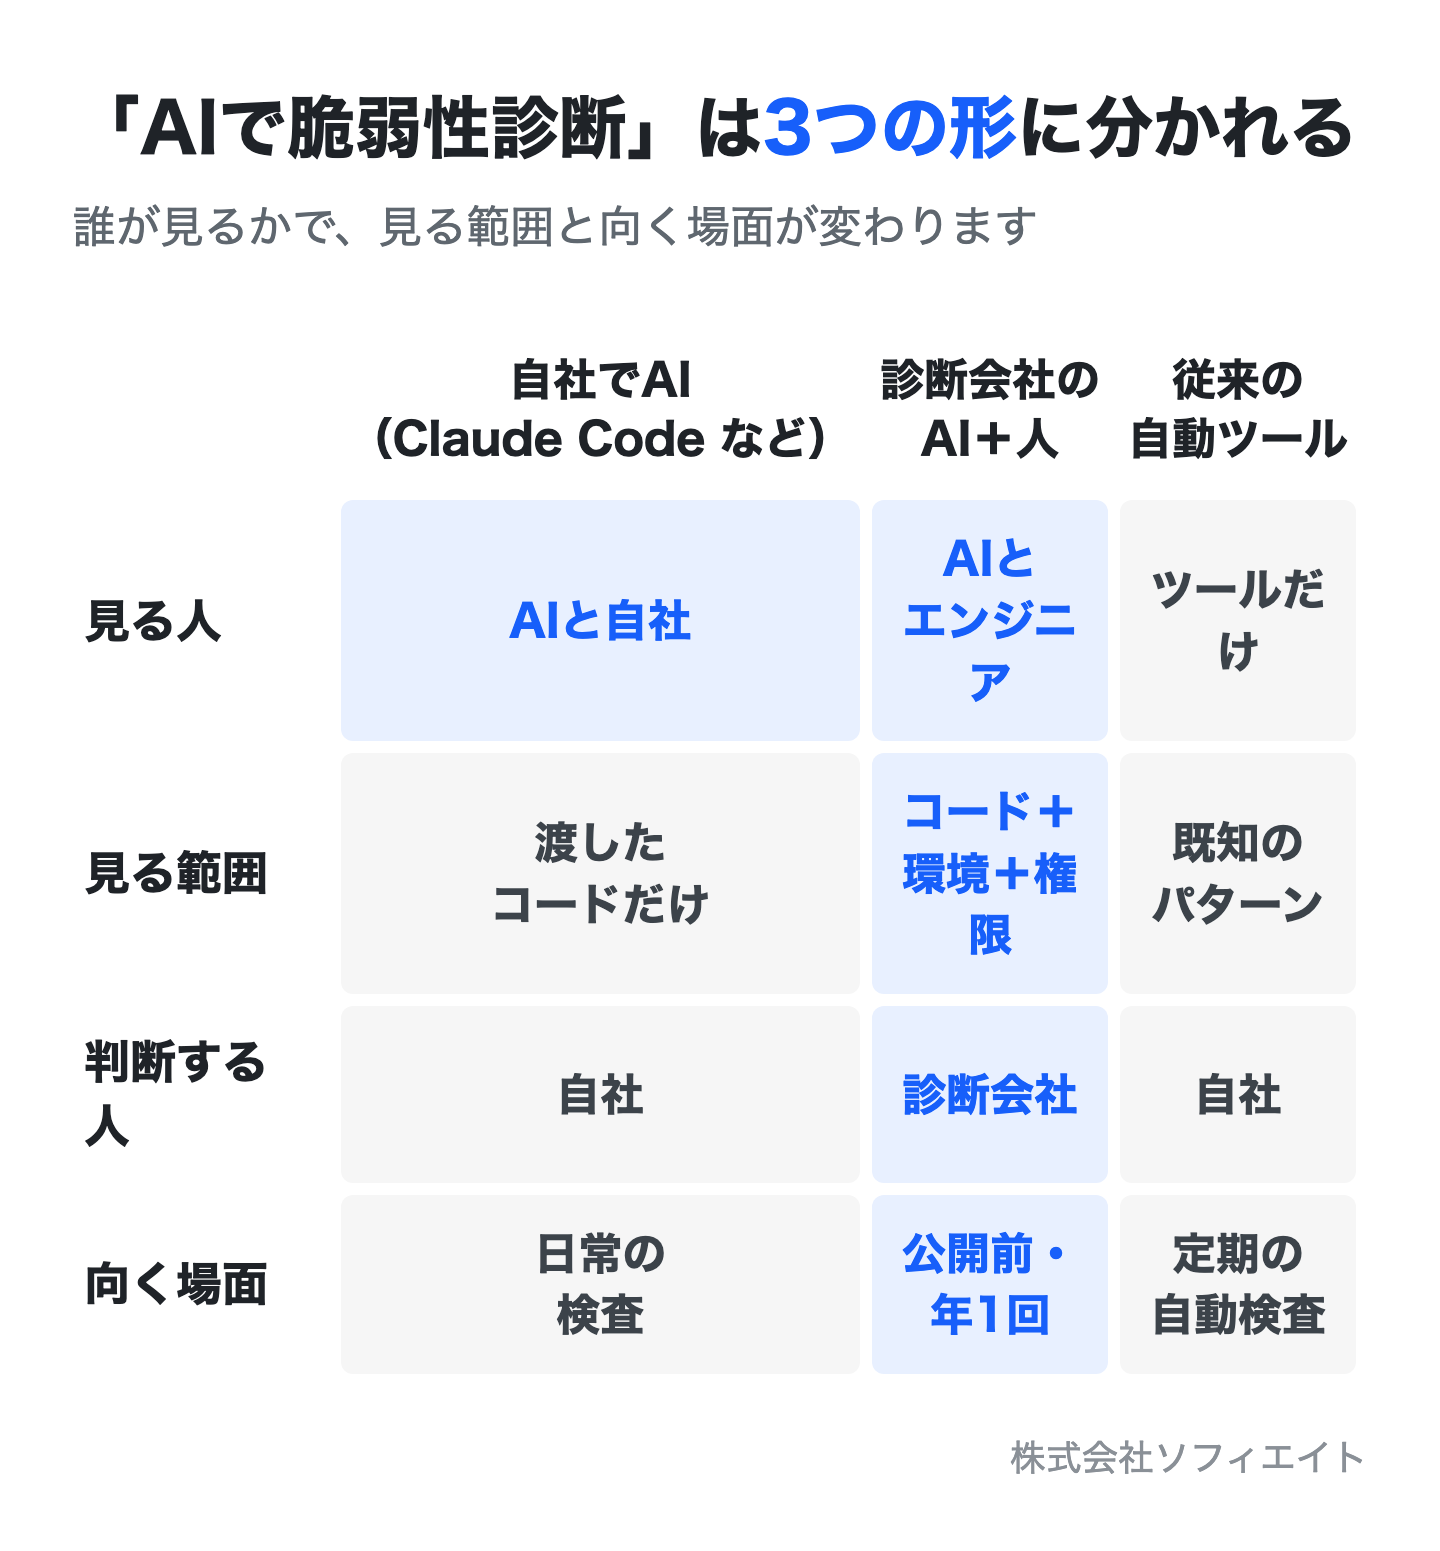
AIで脆弱性診断、3つの形
- 自社でAI:安くて速い。判断は自社
- 診断会社のAI+人:AIで拾い、人が確かめる
- 従来のツール:既知のパターンを順に試す
自社の製品を持つ会社なら、①を日常の検査に、②か人の診断を公開前と年1回に、と分けるのが現実的です。
この記事を書いた開発チームで、一緒に作りませんか(業務委託・リモート)。募集を見る
AIに任せてよい範囲:実際に見つかる穴
コードから読める穴は、AIで広く拾えます。 当社がAIで作られたシステムを診断したときも、指摘の多くはこの範囲でした。
既知の穴がある部品、危ない書き方、鍵の直書き
使っているライブラリやフレームワークに公表済みの脆弱性がある版、データベースへの問い合わせに外から来た文字をそのまま入れる書き方、コードの中に書かれたパスワードやAPIの鍵。この3つは、AIと自動検査のツールが得意です。
当社の診断でも、公表済みの深刻な脆弱性がある版のフレームワークが使われていた例がありました。ツールが出す指摘は、人が読んで「本当にその経路で攻撃できるか」を確かめます。
コードから読める権限の抜け
「子のデータを更新するとき、親の所有者を確かめていない」「サーバーのファイルを消す処理に、消してよい範囲の制限がない」。こうした穴は、コードを読めば分かります。生成AIは処理の流れを追って、この種の抜けを候補に挙げられます。
コードを読む診断で見る所と頼み方は、ソースコード診断とは何か、AIや外注で作ったコードを出す前に決めることで解説しています。
当社の例:AIで作られた営業支援システムの診断で約90件
過去の案件で、社内にエンジニアがいない会社が、AIで作った営業支援システムの診断を当社に頼みました。「AIが書いたコードにどんな危なさがあるか、判断できない」が相談の理由でした。
範囲はコードに絞り、版を固定して、自動検査のツールと当社で調整したAIで網羅し、候補を補い、反証する、という3周で見ました。結果は約90件の指摘で、うち緊急で直すものが数件。報告書には直す順番と、社内でできる直し方を添えて渡しました。修正は先方が社内で進めました。
この案件で効いていた守り(共通の認証、管理者専用のユーザー管理、偽の操作をさせる攻撃への対策など)もありました。動いているのに見えない穴がいくつも残る、が実際の姿です。
ソフィエイトの見立て
普通に開発しても、セキュリティの穴は必ず入ります。プロのエンジニアは、それを前提に手当てをします。それでも、きちんとやっている大手でも事故は起きます。完全に0にするのは現実的ではなく、できるだけやっておく、が答えです。エンジニアでない人がAIでそれらしく作ったものは、穴が大量に入っていると思っておいてください。
AIで拾える穴
- 古い部品:公表済みの穴がある版
- 危ない書き方:外の文字をそのまま使う
- 鍵の直書き:コードの中のパスワード
- 権限の抜け:所有者の確認がない処理
ここまでは、AIで拾って人が確かめる、で足ります。問題は次の章の4つです。
人でないと見つからない穴:AIの限界は4つ
AIが見落とすのは、コードに書いていないことと、正しさの判断が要ることです。 2026年10月に、発注する側の方との会話で「AIで表側は作れても、裏側の安全を担保できるかは全く別の話」という言葉が出ました。この章は、その「別の話」の中身です。
① 権限と業務の「正しさ」は、仕様を知る人しか決められない
「営業担当は他の担当の案件を見てよいか」「管理者は顧客の個人情報を書き出してよいか」。コードには「見られる」「書き出せる」としか書いてありません。それが正しいかは、業務の決まりを知る人しか判断できません。
AIは「他の担当のデータが見える」と指摘はできますが、それが仕様か穴かは決められません。ここは、診断する側が発注側に確かめる工程が要ります。
② コードの外:設定・アカウント・運用
クラウドの管理画面の多要素認証、開いているポート、作った人の個人アカウントで動いている処理、辞めた人のアクセス。どれもコードには出てきません。AIにコードを渡しただけでは、ここは見えないままです。
動いている環境に対して試す検査(DAST)で見える範囲と、コードを読む検査との違いは、DASTとは何か、SASTや脆弱性診断との違いで解説しています。
③ AI特有の経路:外部AIへ送る情報と、命令の混在
AIを組み込んだシステムには、従来の診断の項目にない穴があります。先ほどの営業支援システムの診断では、外部のAIに機微な原文を送る経路で、渡す情報を最小にする仕組みと本人の同意の確認がない例を指摘しました。もう1つは、信頼できない文書や音声の本文を命令と分けずにAIに渡し、結果を業務の項目に自動で反映している例です。
どちらも、コードだけ見ても「危ない」とは判断しにくい穴です。何のデータを、誰の同意で、どこへ送っているかを、人が追う必要があります。
④ 誤検知の反証と、直す順番
AIと自動ツールの指摘には、「書き方は危ないが、手前の共通処理で守られている」ものが混ざります。当社の診断では、指摘をコードの使われ方と既存の守りに照らして、1件ずつ反証しました。
反証を飛ばすと、指摘の数だけが増え、どれから直すかが決まりません。発注する側の方からは「システムの危なさは数字で見えない。見えない幽霊と戦っている気分になる」という言葉も出ました。直す順番を付けるのは、人の仕事です。
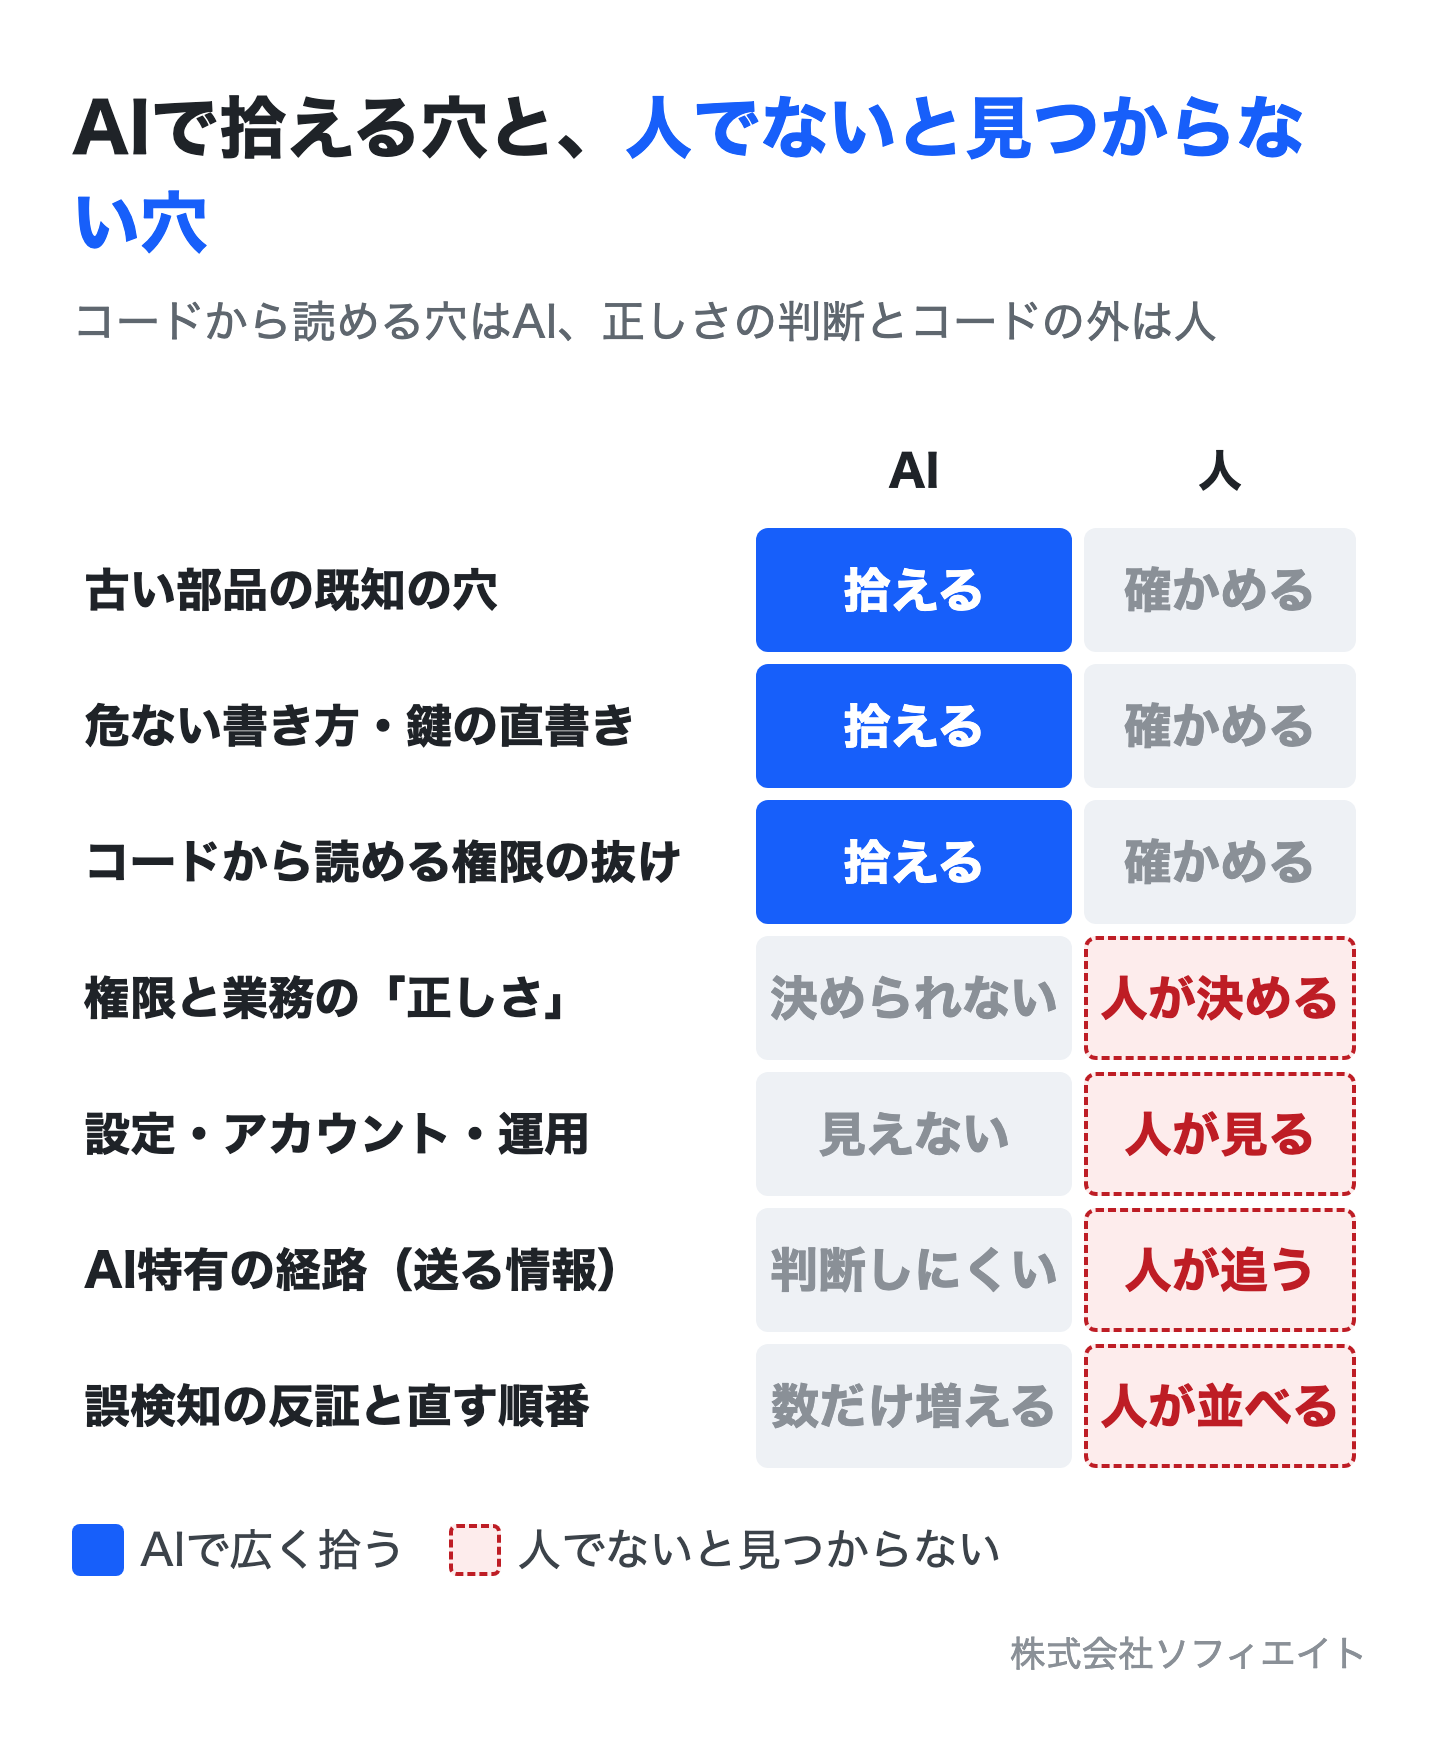
人でないと見つからない4つ
- 権限の正しさ:仕様か穴かは人が決める
- コードの外:設定・アカウント・運用
- AI特有の経路:送る情報と命令の混在
- 反証と順番:誤検知を落とし、順に並べる
2026年11月の展示会では、社員がAIに話しかけて作るアプリの道具が、「作ったアプリの穴を自動で調べて直す」機能を売りにしていました。それでも、「人に使わせる公開にはエンジニアの仕事が要る」と説明していました。道具を売る側も、同じ線を引いています。
進め方:Claude Code で自分で回すなら、この順で
自社でAIを使うなら、「範囲を固定し、複数回まわし、人が反証する」の順で進めます。 当社がAIで作られたシステムを診断したときの進め方を、自社でやる形に直したものです。
- ステップ①:見る版と範囲を固定する
診断するコードの版(コミット)を1つに固定し、コードの範囲か、動いている環境も含むかを決めます。途中でコードが変わると、指摘が合わなくなります。 - ステップ②:自動検査のツールで既知の穴を拾う
部品の既知の脆弱性、危ない書き方、鍵の直書きは、言語ごとの自動検査のツールで先に拾います。AIに読ませる前にここを済ませると、AIの指摘が「それ以外」に絞れます。 - ステップ③:AIで網羅し、候補を補い、反証する
Claude Code などに、入口(API)を1つずつ挙げさせ、認証と権限の確認を追わせます。1回で終えず、「見落としはないか」「この指摘は本当に攻撃できるか」と向きを変えて複数回まわします。 - ステップ④:人が業務の目で、権限と設定を確かめる
前の章の4つ(権限の正しさ、設定と運用、AI特有の経路、反証と順番)を、仕様を知る人が見ます。ここだけは、AIに頼んでも答えが出ません。 - ステップ⑤:直す順番と、運用側に確かめることを一覧にする
指摘を「緊急・高・中・低」に分け、直す順番と直し方を添えます。本番の版、期待する権限、外部AIへ送る情報の同意、バックアップなど、運用側に確かめることも一覧にします。
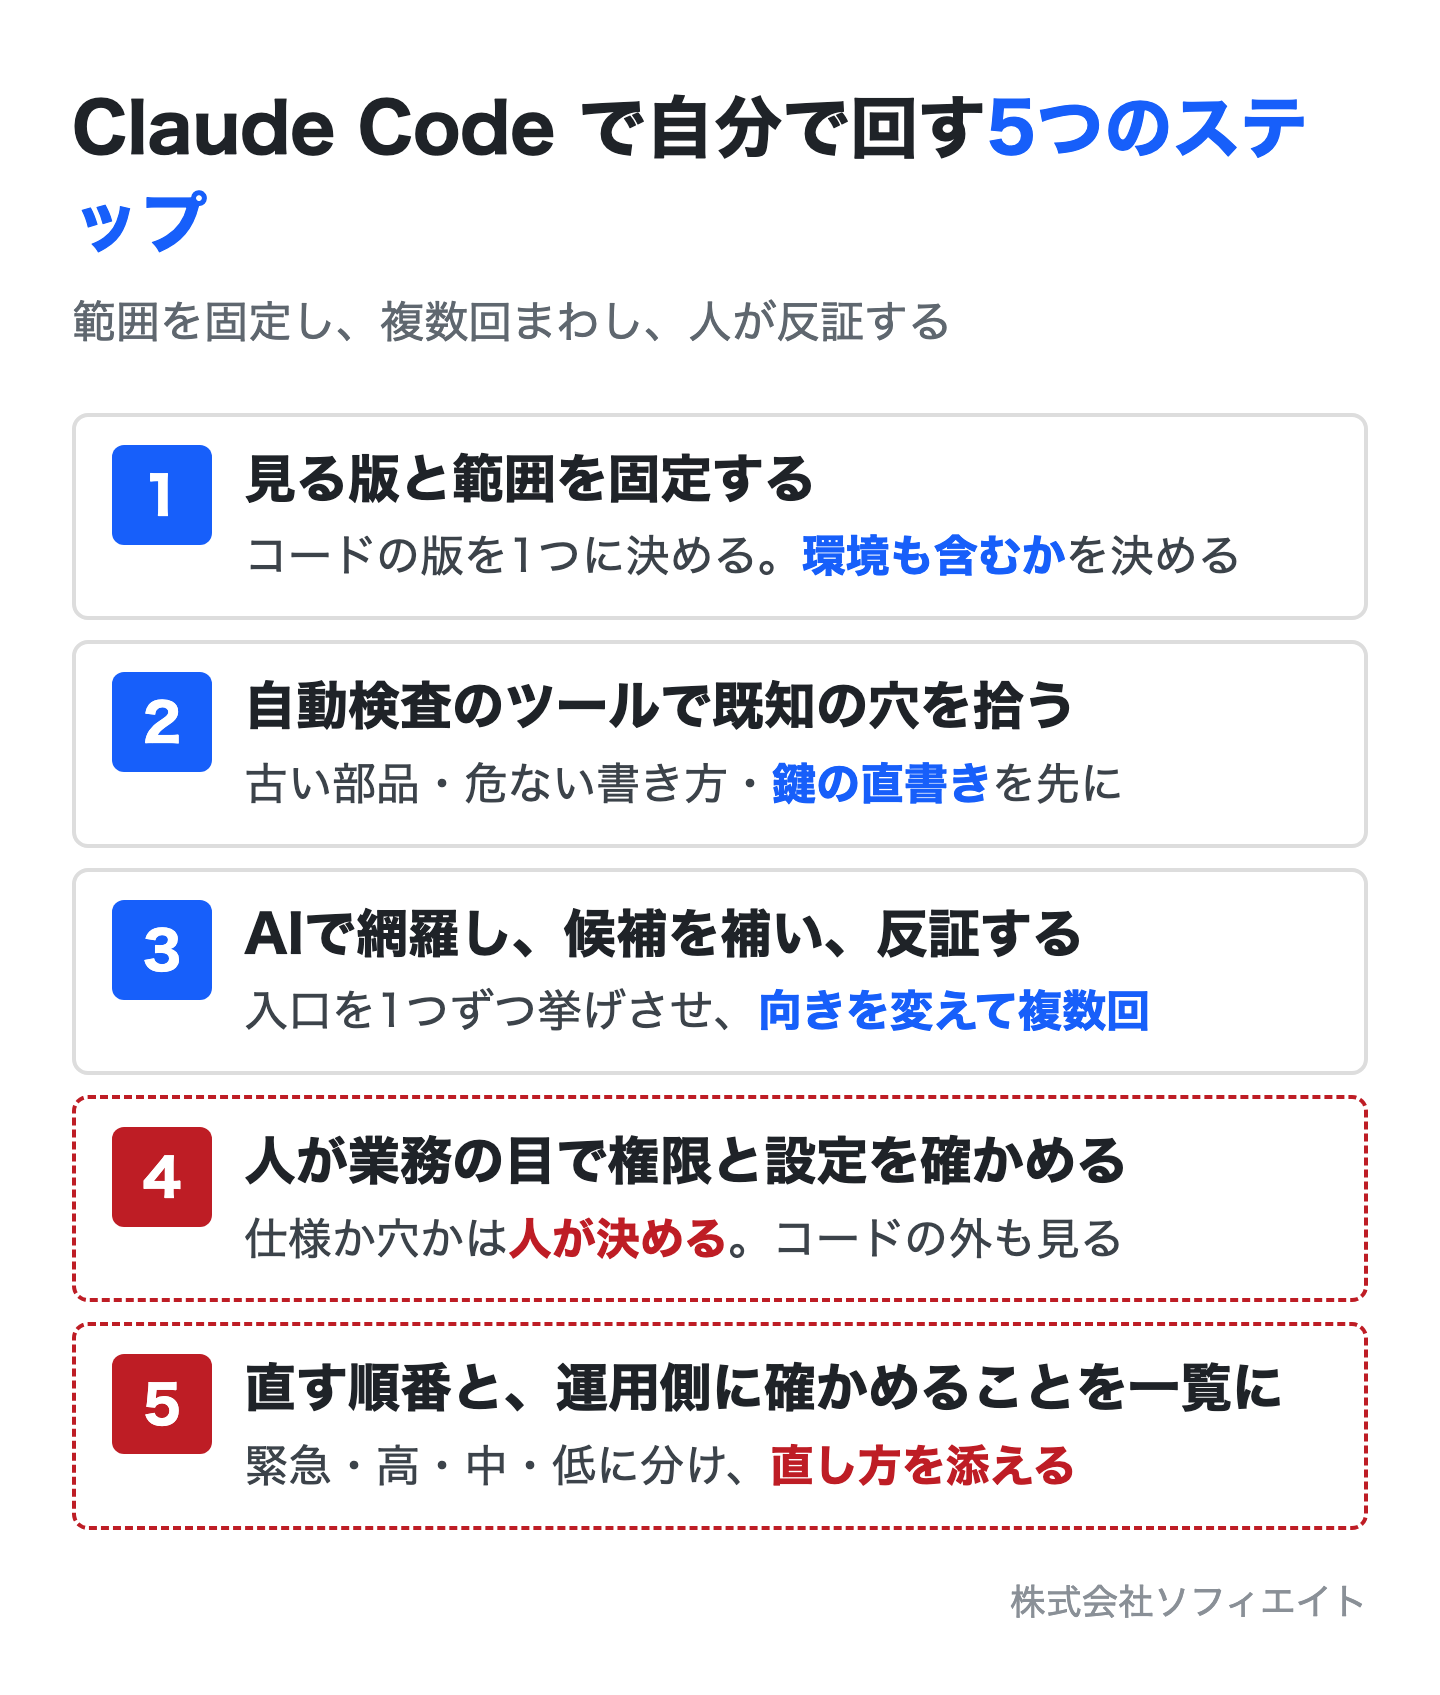
ステップ④が社内でできない場合は、そこだけ外に頼む形があります。①〜③を自社で済ませてから頼むと、診断会社の作業が「人でないと見られない所」に絞れます。
始める前に知っておきたい注意点
AIの診断で一番危ないのは、「指摘0件」を安心の証拠にすることです。
「指摘0件」は、見た範囲が狭いだけのことがある
AIが問題を出さなかったときは、まず「何を渡したか」を疑います。コードの一部だけ、設定ファイルなし、動いている環境なし。この状態の「0件」は、診断が済んだ証拠にはなりません。
本番の鍵や個人情報を、AIにそのまま渡さない
診断のためにコードを渡すとき、本番のデータベースの接続情報や顧客の個人情報が混ざっていないかを先に確かめます。鍵の直書きを探す診断で、鍵そのものを外部のAIに送ってしまっては本末転倒です。
運用のルールは、AIでは拾えない
システムの穴だけでなく、運用で漏れることもかなりあります。誰がどのアカウントで入るか、辞めた人のアクセスをいつ止めるか、顧客のデータをどこに書き出してよいか。これは運用のルールとして人が決めるもので、AIにコードを見せても出てきません。
診断のあと、直す人がいるか
約90件の指摘が出ても、直す人がいなければ報告書のままです。社内で直すのか、開発会社に頼むのかを、診断の前に決めておきます。診断と修正を一社で頼める会社と、診断だけの会社の違いは、脆弱性診断の会社・サービスおすすめ10選で比べています。
注意:AIと自動ツールの診断は、問題がないことを保証するものではありません。公開前と年1回は、人が業務の目で見る診断を組み合わせてください。
まとめ:AIで広く拾い、人で深く確かめる
AIで脆弱性診断ができるのは、コードから読める穴までです。既知の穴がある部品、危ない書き方、鍵の直書き、権限の抜けは、Claude Code などのAIと自動検査のツールで広く拾えます。
権限と業務の正しさ、設定とアカウントと運用、AI特有の経路、誤検知の反証と直す順番。この4つは、仕様を知る人と、コードの外を見る人でないと答えが出ません。
当社には、AIで作られた営業支援システムをAIとエンジニアで診断し、約90件の指摘を直す順番付きで渡した例があります。自社の製品やAIで作ったシステムを、AIで見たあと「人の目でどこまで見るか」を決めたいときは、脆弱性診断のページから相談できます。
この記事を書いた開発チームで、一緒に作りませんか
ソフィエイトでは、リモートで開発に入ってくれる開発パートナー(業務委託)を募集しています。実装だけでなく、要件づくりから任せます。週20時間〜が目安。フリーランス・副業・学生の方。