「取引先から、脆弱性診断の結果を出してほしいと言われた…」
「比較サイトを見ても会社が多すぎて、違いが分からない…」
脆弱性診断を頼む会社を探して、どこも同じに見えていませんか?
脆弱性診断の会社は、人の手で深く調べる所、決まった料金で受ける所、自社で回すツールを売る所と、中身がばらばらです。違いを見ないまま選ぶと、報告書の指摘を社内で直せなかったり、直したあとの確認に別の費用がかかったりします。
本記事では、脆弱性診断を頼める会社・サービスを10社、得意なやり方ごとに比べ、選ぶときの6つの軸をまとめました。書いているのは、東京都新宿区でシステム開発と脆弱性診断をしている株式会社ソフィエイトです。
この記事の要点
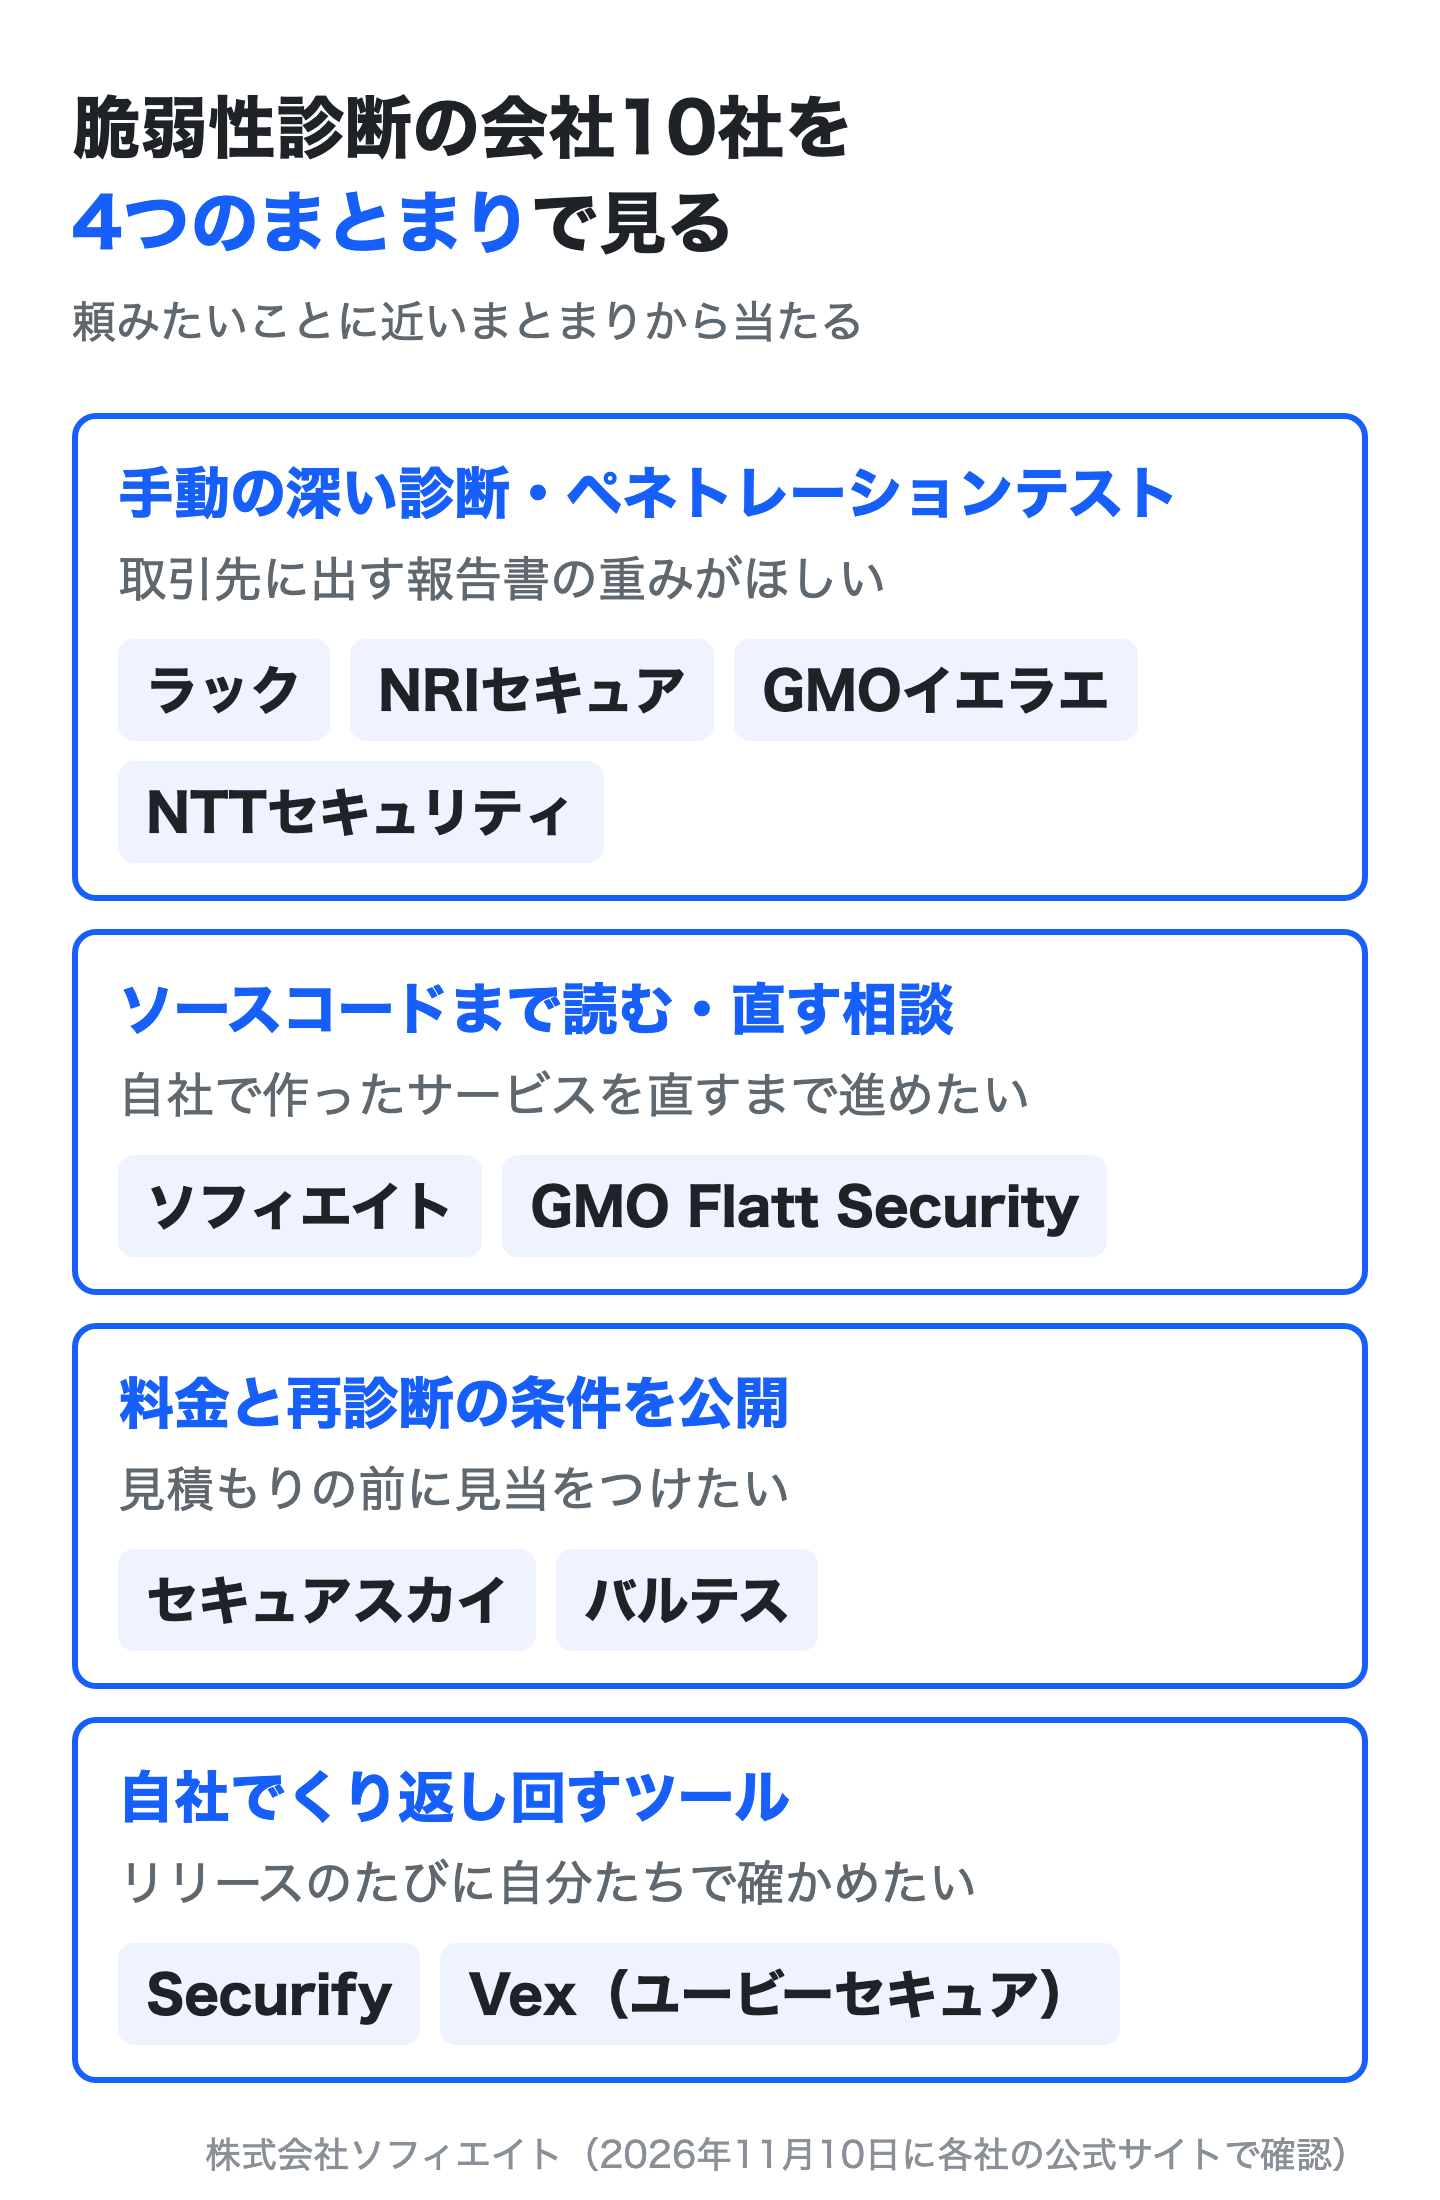
- 手動の深い診断ならラック・NRIセキュアテクノロジーズ・GMOサイバーセキュリティ byイエラエ・NTTセキュリティ・ジャパン、ソースコードまで読んで直す相談もしたいならソフィエイト・GMO Flatt Securityが候補です。料金や再診断の条件を先に比べたいならセキュアスカイ・テクノロジー・バルテス、自社でくり返し回すならSecurify(スリーシェイク)・Vex(ユービーセキュア)から当たります
- 比べる軸は診断の種類・手動かツールか・料金の公開・報告書・再診断・第三者の基準の6つ。どれを重く見るかは、診断のあと誰が直すかで決まります
- 料金を公開している会社では、手動を含むWebアプリの診断が40万円台〜60万円から、ペネトレーションテストが200万円〜800万円からの表示でした
- 頼む前に、サンプルの報告書、再診断の期間と回数、直す人の3つを確かめると、診断のあとで止まりません
10社を選んだ4つの基準
- 脆弱性診断を受託している:診断をサービスとして提供している
- 診断の種類を公開:何を診断できるかが公式サイトで読める
- 所在地・設立年:公式サイトに載っている
- 問い合わせ窓口:フォーム・メール・電話のどれかで相談できる
最終更新:2026年11月。各社の情報は、2026年11月10日に1社ずつ公式サイトで確かめました。
脆弱性診断の会社選びの悩み:こんなことありませんか?
脆弱性診断の会社を探す人の悩みは、「何を頼めばいいか」「いくらかかるか」「診断のあとどうするか」の3つに分かれます。どの悩みかで、合う会社が変わります。
取引先に求められたが、どの診断を頼めばいいか分からない
取引先のチェックシートに「脆弱性診断を受けているか」とあっても、Webアプリかサーバーか、ペネトレーションテストかまでは書かれていないことがあります。何を頼むか決まらないと、見積もりも比べられません。
料金を公開していない会社が多く、見当がつかない
大手の診断会社の多くは「個別見積もり」です。相談してみないと金額が分からず、予算の稟議を先に通したいときに困ります。
報告書をもらっても、社内に直せる人がいない
報告書には、見つかった穴と直し方の方針が書かれています。ただ、作った会社と縁が切れていたり、社内にエンジニアがいなかったりすると、直す手が止まります。
脆弱性診断の会社選びの3つの悩み
- 何を頼むか分からない:診断の種類が決まらない
- 料金が見えない:個別見積もりばかり
- 直す人がいない:報告書のあとで止まる
1つ目と2つ目は、次の章の6つの軸で整理できます。3つ目に当たるなら、診断の会社を選ぶ前に「直すのは誰か」を決めてください。
脆弱性診断の会社を比べる6つの軸
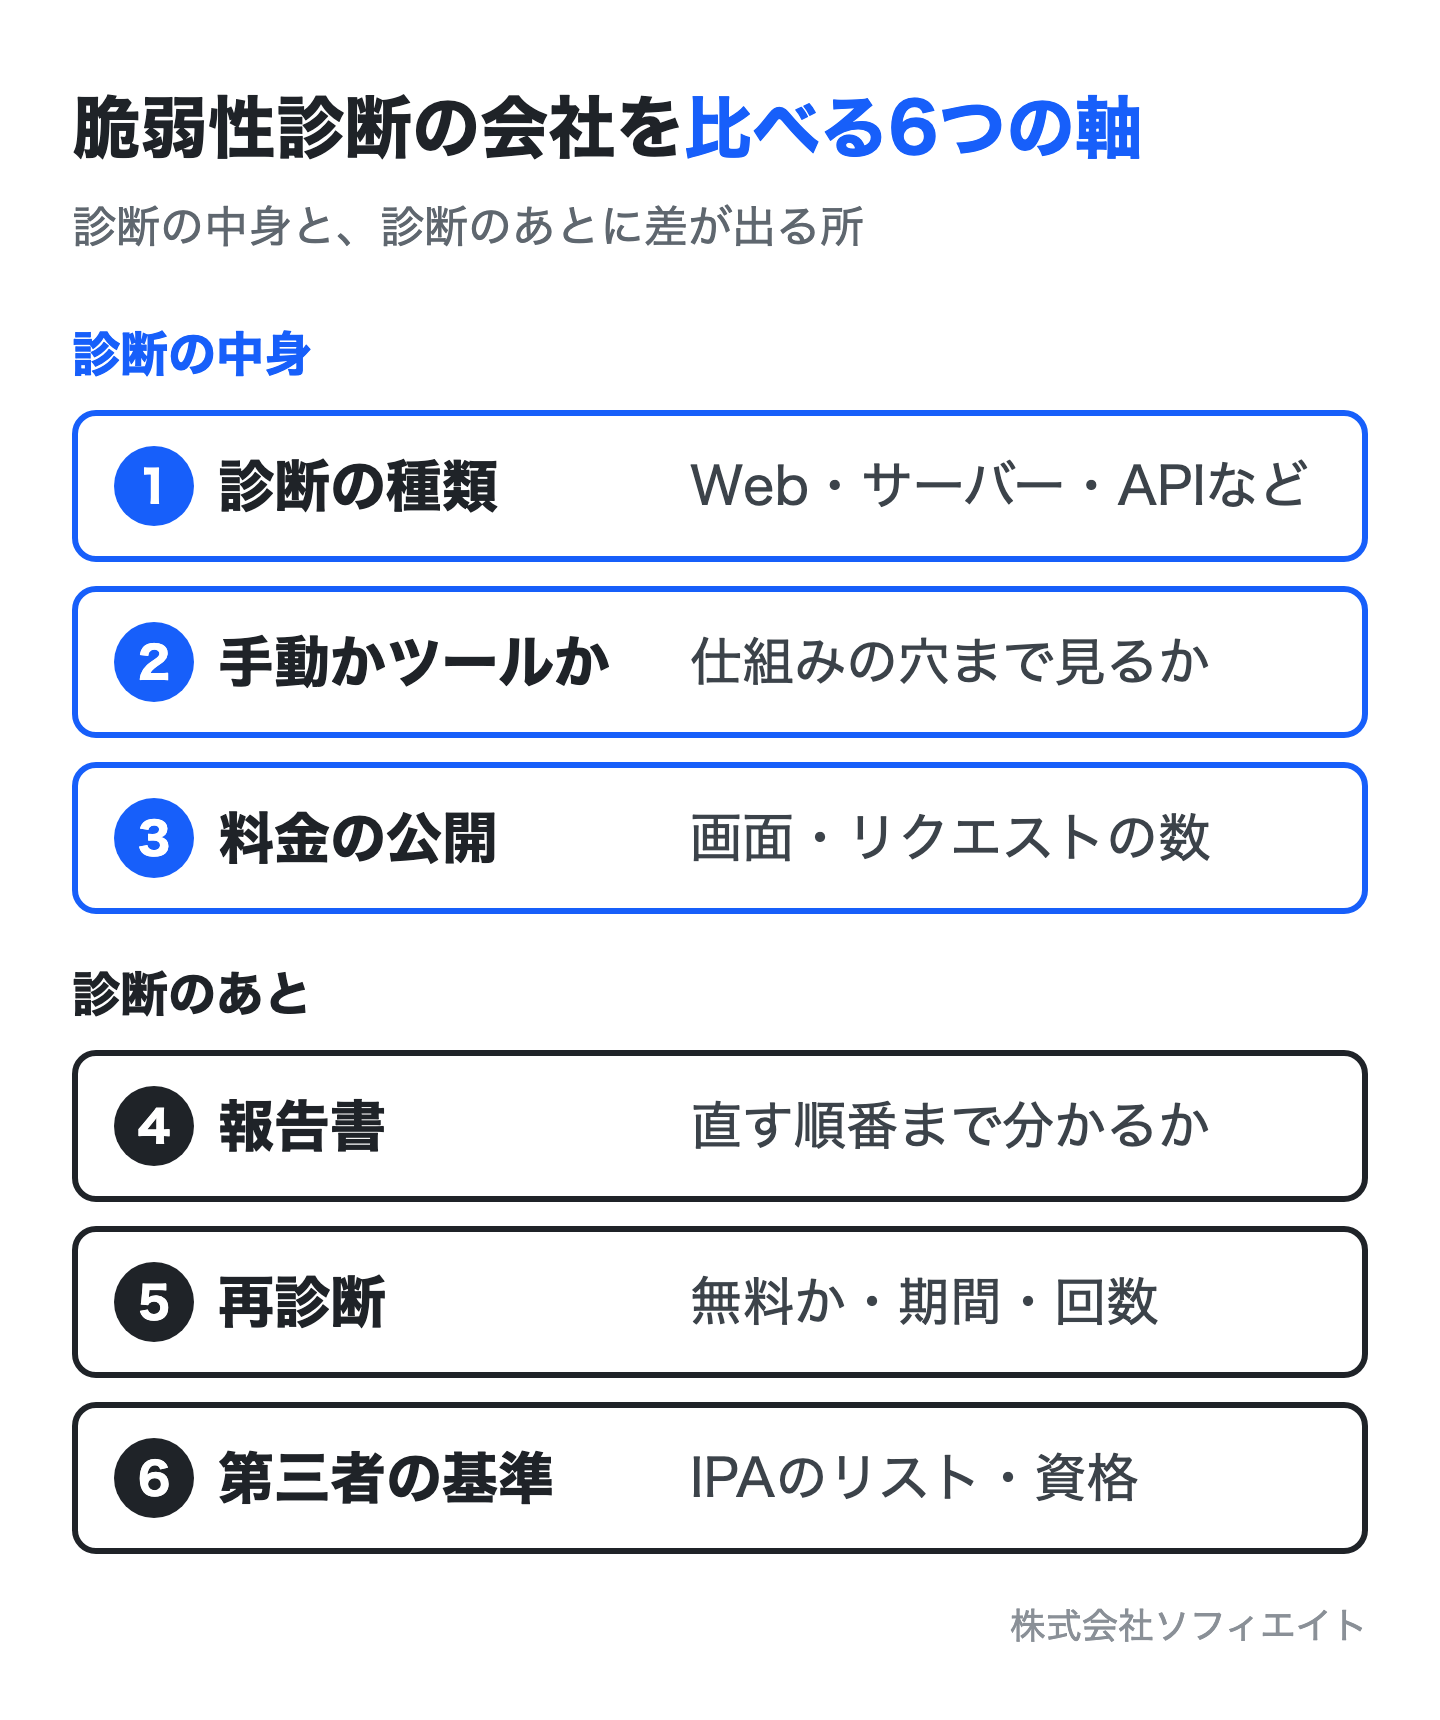
脆弱性診断の会社は、診断の種類・手動かツールか・料金の公開・報告書・再診断・第三者の基準の6つで比べます。検索の上位にある比較記事も、ほとんどがこの6つのどれかで会社を分けています。
軸1:診断の種類(何を診断するか)
Webアプリ、サーバーやネットワーク機器(プラットフォーム)、スマホアプリ、API、ソースコード、クラウドの設定と、対象ごとに診断が分かれています。10社では、Webアプリとプラットフォームはほぼ全社が受け、ソースコードやクラウドの設定は会社によって違いました。
種類ごとの中身は脆弱性診断とは、サーバー側の診断はプラットフォーム診断とは、コードを読む診断はソースコード診断とはで解説しています。
軸2:手動かツールか
人が画面を操作して調べる手動の診断は、ログインした利用者が他人のデータを見られる、といった仕組みの穴まで見つけられます。ツールは決まった型の穴を早く安く広く調べられますが、業務の流れに沿った穴は見落としやすくなります。多くの会社は、ツールと手動を組み合わせた形を用意しています。
軸3:料金を公開しているか
料金を出している会社は、Webアプリの診断を、リクエスト(画面からサーバーに送る操作)や画面の数で値付けしています。セキュアスカイ・テクノロジーは「10リクエストまたは5 API」で40万円(税抜)、ユービーセキュアは「5画面程度」で42.5万円(税抜)からです。相場の考え方と見積もりの中身は脆弱性診断の費用相場にまとめています。
軸4:報告書(直す順番まで分かるか)
報告書は、見つかった穴・危なさの度合い・直し方の3つが書かれているかを見ます。取引先に出すなら、エンジニアでない人が読める要約があるかも大事です。サンプルを出している会社なら、契約の前に中身の厚さを確かめられます。
ソフィエイトの見立て
過去の案件で、毎日使われている営業支援システムを診断し、約90件の指摘(うち緊急で直すものが数件)が出ました。お客さんの社内にはエンジニアがおらず、AIが書いたコードやライブラリの危なさを判断できない状態でした。
90件を一覧で渡しても、どこから手をつけるか決められません。重大度で分け、直す順番と方法を添えた報告書にしました。件数の多さより、受け取った人が次の日に何をするか分かるかで、報告書を比べてください。
軸5:再診断(無料か・期間・回数)
再診断は、直したところが本当にふさがったかをもう一度確かめる作業です。無料か、何か月以内か、何回までかは会社ごとに違います。セキュアスカイ・テクノロジーは1案件1回まで無償、バルテスのWebアプリの診断は報告書の提出から1か月以内なら危険度 Medium 以上を無料で見ます。
軸6:第三者の基準と資格
経済産業省の「情報セキュリティサービス基準」に適合したサービスは、IPA の情報セキュリティサービス基準適合サービスリストに載ります。官公庁や大手の取引先に出す場合は、リストに載っているかを聞かれることがあります。ペネトレーションテストでは、OSCP などの資格を持つ人が担当するかを公開している会社もあります。
6つの軸で確かめること
- 診断の種類:自社の対象を受けるか
- 手動かツールか:仕組みの穴まで見るか
- 料金の公開:数の数え方は何か
- 報告書:直す順番まで分かるか
- 再診断:無料か・期間・回数
- 第三者の基準:取引先に聞かれるか
6つを全部満たす会社を探すより、自社が一番困っている軸を1つ決めてから、次の早見表で候補を絞ってください。
10社の早見表:やり方と料金の出し方
10社は、手動の深い診断・ソースコードまで読む診断・料金を公開したWebの診断・自社で回すツールの4つのまとまりに分かれます。まずは図と表で見当をつけて、気になる会社の紹介に進んでください。
| 会社 | やり方 | 料金(公開分) |
|---|---|---|
| ラック | 手動+ツール AIの診断も |
Web:個別見積もり |
| NRIセキュアテクノロジーズ | 手動が中心 | Web:個別見積もり |
| GMOサイバーセキュリティ byイエラエ | ツール〜手動の4段階 | Web:30万円〜(税抜) |
| NTTセキュリティ・ジャパン | 手動+ツール ツールのみ |
公開なし |
| ソフィエイト(この記事を書いた会社) | コードを読む+動かす | 診断のページに掲載 |
| GMO Flatt Security | AIの自動診断 手動も |
100万円〜(税抜) |
| セキュアスカイ・テクノロジー | ツール+手動 | Web:40万円〜(税抜) |
| バルテス | ツール+手動 | 公開なし |
| Securify(スリーシェイク) | ツール(クラウド) | 月5万円〜(年間契約) |
| ユービーセキュア(Vex) | ツール+手動 ツールの販売 |
Web:42.5万円〜(税抜) |
料金の列は、Webアプリの診断をいちばん小さい単位で頼んだときの金額です。数え方(リクエスト・画面・API)が会社ごとに違うので、同じシステムで見積もりを取ると順番が入れ替わることがあります。
| 会社 | 再診断(公式の記載) | IPAのリスト |
|---|---|---|
| ラック | スマホはオプション | 記載なし |
| NRIセキュアテクノロジーズ | プラットフォームは1か月以内無償 | 記載なし |
| GMOサイバーセキュリティ byイエラエ | オプション | 登録と記載 |
| NTTセキュリティ・ジャパン | 1か月以内無料(スタンダード) | 記載なし |
| ソフィエイト | 報告から3か月以内に1回 | ― |
| GMO Flatt Security | 記載なし | 適合と記載 |
| セキュアスカイ・テクノロジー | 1案件1回まで無償 | 記載なし |
| バルテス | 1か月以内無料(Medium以上) | 登録と記載 |
| Securify | 日時と頻度を指定して診断 | 適合と記載 |
| ユービーセキュア | 契約のときに選ぶ | 登録と記載 |
「記載なし」は、公式サイトの診断のページに書かれていなかったという意味です。再診断やリストへの登録がないとは限らないので、相談のときに聞いてください。
手動の深い診断に強い脆弱性診断の会社4選
専門の診断員が手で調べる方法を中心に、攻撃する側のやり方で試すペネトレーションテストまで受ける4社です。金融や大企業の実績が多く、取引先に出す報告書に重みがほしいときの候補です。
株式会社ラック
こんな会社に向く:Webアプリからスマホアプリ、クラウドの設定、ペネトレーションテストまで、1社にまとめて診断を頼みたい会社。
- 所在地・設立:東京都千代田区、2007年設立(セキュリティ事業は1995年から)
- 診断の種類:Webアプリ、プラットフォーム、スマホアプリ、クラウドとSaaSの設定、生成AIを使うシステムのリスク診断、ペネトレーションテスト(ソースコード診断を含むメニューもある)
- やり方:Webアプリは、AIを使った短期の診断(エクスプレス)、AI+手動(安全点検パック)、手動が中心で独自ツールを組み合わせた診断(ハイブリッド)の3つ。報告書は最短1〜10営業日
- 料金:Webアプリは個別見積もり。情報システムのペネトレーションテストは700万円〜(税抜)と記載
- 報告書とそのあと:検出した問題点・対策の解説・統計をまとめる。報告書の納品から3か月は、診断員が相談に答える
出典:会社概要・Webアプリケーション診断・情報システムペネトレーションテスト(ラック公式サイト)
NRIセキュアテクノロジーズ株式会社
こんな会社に向く:専門家の手作業を中心にした診断を、APIやソースコード、クラウドの設定まで種類を分けて頼みたい会社。
- 所在地・設立:東京都千代田区、2000年設立(診断サービスは1998年から)
- 診断の種類:Webアプリ、プラットフォーム、スマホアプリ、API、ソースコード、クラウドの設定、ブロックチェーン、AIの診断(AI Red Team)、ペネトレーションテスト
- やり方:Webアプリは、主な部分を専門家が手作業で調べ、ツールは補助に使う。手作業の「プロフェッショナル」と、手作業とツールを使い分ける「ハイブリッド」の2つ
- 料金:診断は個別見積もり。ペネトレーションテストは800万円〜(税抜)と記載
- 報告書とそのあと:推奨対策を含む報告書に、過去の診断と比べた評価を付ける。プラットフォームは、1か月以内の修正確認を無償で受ける(オンサイトなど一部を除く)
出典:会社概要・セキュリティ診断・Webアプリケーション診断(NRIセキュアテクノロジーズ公式サイト)
GMOサイバーセキュリティ byイエラエ株式会社
こんな会社に向く:まずはツールや短い診断で安く始め、大事なシステムだけ専門家の全項目の診断に上げたい会社。
- 所在地・設立:東京都渋谷区、2013年設立
- 診断の種類:Webアプリ、スマホアプリ(iOS・Android)、クラウド、ネットワーク(プラットフォーム)、AIアプリ、各種のペネトレーションテスト
- やり方:Webアプリは、ツールの月額プラン、AIの自動の診断、専門家がツール+手動で見る2つのプランの4段階。スマホアプリは完全手動
- 料金:Webアプリは、ツール 月16,500円〜、AIのクイック診断 30万円、専門家のフォーカス診断 60万円〜、全項目は見積もり(すべて税抜)
- 報告書とそのあと:報告書の項目(総合評価、指摘の詳細、確認手順、推奨する対策など)を公開し、サンプルは問い合わせた人に送る。情報セキュリティサービス台帳への登録をサービスのページに記載
出典:会社概要・Webアプリケーション診断・ネットワーク診断(GMOサイバーセキュリティ byイエラエ公式サイト)
NTTセキュリティ・ジャパン株式会社
こんな会社に向く:WebアプリとOS・ネットワーク機器・サーバーを一度に診断し、直したあとの確認まで同じ担当に見てほしい会社。
- 所在地・設立:東京都千代田区、2013年設立
- 診断の種類:Webアプリとプラットフォームの脆弱性診断、レッドチーム(TLPT)、リスクアセスメント。自社で使うセルフ診断のツール(SaaS)も扱う
- やり方:ツール+診断員の手動の「スタンダード診断」と、商用ツールで見る「ベーシック診断」(プラットフォームのみ)
- 料金:公開なし(診断ごとの契約)
- 報告書とそのあと:スタンダードは速報・PDFの報告書(診断後10営業日前後)・リモートの報告会つき。報告書の提出から1か月以内の再診断は無料(リモートのみ)
ソースコードまで読み、直す相談もできる脆弱性診断の会社2選
ソースコードを読んで穴の原因まで突き止める2社です。自社で作ったサービスを持ち、直すところまで話を進めたい開発チームに合います。
株式会社ソフィエイト(この記事を書いた会社)
こんな会社に向く:作った人が抜けた自社サービスや業務システムを診断し、見つかった穴を直すところまで同じ会社に頼みたい会社。
- 所在地・設立:東京都新宿区、2021年設立(筑波大学発)
- 診断の種類:Webサービス、スマホアプリ、API、管理画面。ペネトレーションテスト、修正支援、リリースごとの定期の診断もある
- やり方:ソースコードと使っているライブラリを読み、動かして、権限とデータの流れまで確かめる。サービスは止めず、動かす検査は検証用の環境か、時間を決めた本番で行う
- 料金:脆弱性診断のページに掲載。URLを入れるだけの無料URLチェックもある
- 報告書とそのあと:報告まで最短10営業日。重大な穴はその日に知らせる。直す順番と改修の見積もりを付け、報告から3か月以内に再診断を1回行う。直したコードは、そのまま取り込める形(プルリクエスト)で渡せる
- 公開している事例:営業支援システムの診断で約90件の指摘を重大度で分けた例、運用中のシステムでほかの利用者の情報が見える穴をサービスを止めずに直した例
出典:自社サービスの脆弱性診断・無料URLチェック(ソフィエイト公式サイト)
GMO Flatt Security株式会社
こんな会社に向く:Webアプリやクラウド、生成AIを使ったサービスを、ソースコードを読む診断込みで見てほしい開発の会社。
- 所在地・設立:東京都渋谷区、2017年設立
- 診断の種類:Webアプリ・API、スマホアプリ、AWS・Google Cloud・Azure・Firebase、生成AI(LLM)・MCPサーバー、プラットフォーム、ペネトレーションテストなど。ソースコードを読む診断は標準のプランに含め、追加料金なし
- やり方:Webアプリは自社のAIエージェント「Takumi」による自動の診断。スマホアプリはツール+エンジニアの手動、プラットフォームは専門のエンジニアが行う
- 料金:脆弱性診断 100万円〜(税抜)、報告書まで最短7営業日。ペネトレーションテストは200万円から
- 報告書とそのあと:サンプルの報告書を申し込みで配布。深刻度と攻撃が成立する見込みの表で、直す順番が分かる形。希望すれば Slack の共有チャンネルでエンジニアに直接聞ける。「情報セキュリティサービス基準」への適合を記載
出典:会社概要(トップページ下)・脆弱性診断・Webアプリケーション診断(GMO Flatt Security公式サイト)
料金と再診断の条件を公開している脆弱性診断の会社2選
見積もりを取る前に、金額や再診断の条件をある程度読める2社です。予算の稟議を先に通したいとき、相見積もりの物差しがほしいときの候補です。
株式会社セキュアスカイ・テクノロジー
こんな会社に向く:Webアプリの診断費用に、リクエストの数で決まる料金表で、見積もりの前に見当をつけたい会社。
- 所在地・設立:東京都千代田区、2006年設立(福岡にも拠点)
- 診断の種類:Webアプリ(API・GraphQL・WebSocketはオプション)、プラットフォーム、クラウドの設定、ペネトレーションテスト
- やり方:Webアプリは自社開発のツール+手動。ツールで見つけた結果も手で確かめ直す
- 料金:Webアプリ 基本40万円(10リクエストまたは5 API、報告書込み)、追加30万円ごと。プラットフォーム 基本25万円(3つのIP・FQDN)。すべて税抜・リモートの場合
- 報告書とそのあと:診断の最終日から5営業日後に報告書。再診断は1案件1回まで無償(Webアプリは危険度 Medium・High が対象)
出典:会社概要・Webアプリケーション診断・プラットフォーム診断(セキュアスカイ・テクノロジー公式サイト)
バルテス株式会社
こんな会社に向く:ソフトウェアのテストの会社に、Webやスマホアプリの診断を、無料で再診断できる期間が決まった形で頼みたい会社。
- 所在地・設立:大阪府大阪市西区(東京都千代田区にも本社)、2004年設立
- 診断の種類:Webアプリ(APIだけの診断も相談できる)、スマホアプリ(iOS・Android)、IoT、プラットフォーム、クラウドの設定、ペネトレーションテスト
- やり方:Web・スマホ・クラウドはツール+手動。ツールだけの無料の自動診断もある(結果の相談は受けない)
- 料金:公開なし(Webアプリはリクエストの数で見積もり。50画面の目安で、開始から報告書まで約4週間)
- 報告書とそのあと:報告書のサンプルをダウンロードできる。Webアプリは、報告書の提出から1か月以内なら危険度 Medium 以上の再診断が無料。診断のあと1年間のサイバー保険を付けると記載
出典:会社概要・脆弱性診断・Webアプリケーション診断(バルテス公式サイト)
自社でくり返し回せる脆弱性診断のツール・サービス2選
リリースのたびに自分たちで診断を回したい会社向けの2つです。ツールで見つけた結果を読んで直せる人が社内にいることが前提です。
Securify(株式会社スリーシェイク)
こんな会社に向く:Webサイト・APIの診断を、日時と頻度を決めて自分たちで続け、公開しているサーバーやクラウドの設定もまとめて見たい会社。
- 所在地・設立:東京都中央区、2015年設立
- 診断の対象:Webサイト・API(ログインが要る画面、REST・GraphQLのAPI、SPAに対応)。外から見える資産の洗い出し(ASM)、クラウドの設定の監視、使っている部品(OSS)の管理、WordPressの診断もある
- やり方:クラウドで使うツール。手動の診断と個別の支援は別に見積もり
- 料金:脆弱性診断 Starter 月5万円(年間60万円、1つのIP・FQDN)、Basic 月10万円〜(標準3つ)。年間契約。消費税を含む総額は見積書で案内
- 報告書とそのあと:見つけた根拠と日本語の直し方の例を示し、日本語のPDFのレポートを出せる。結果ごとに対応の状況とコメントを管理できる。情報セキュリティサービス基準への適合を記載
株式会社ユービーセキュア(Vex)
こんな会社に向く:最初は診断士に診断を頼み、そのあと同じツールを買って社内で回す形に移りたい会社。
- 所在地・設立:東京都中央区、2007年設立
- 診断の種類:Webアプリ(API・GraphQL・SPAにも対応)、プラットフォーム、スマホアプリ、Firebase、ペネトレーションテスト
- やり方:自社の診断ツール「Vex」と診断士の手動を組み合わせる。Vexは社内で使うツールとして年間ライセンスでも売る(14日間の無料の試用あり)
- 料金:Webアプリ 5画面程度で42.5万円(税抜)〜、プラットフォーム 3IP程度で45万円(税抜)〜。Vex は Team 66万円〜/年
- 報告書とそのあと:穴ごとに画面のキャプチャつきの再現手順と、Excelの一覧を渡す。再診断の有無は契約のときに選ぶ。検出した内容への問い合わせは1か月受ける
出典:会社概要・Webアプリケーション診断・Vex のライセンス(ユービーセキュア公式サイト)
診断のあとで止まらないために:頼む前に確かめる5つ
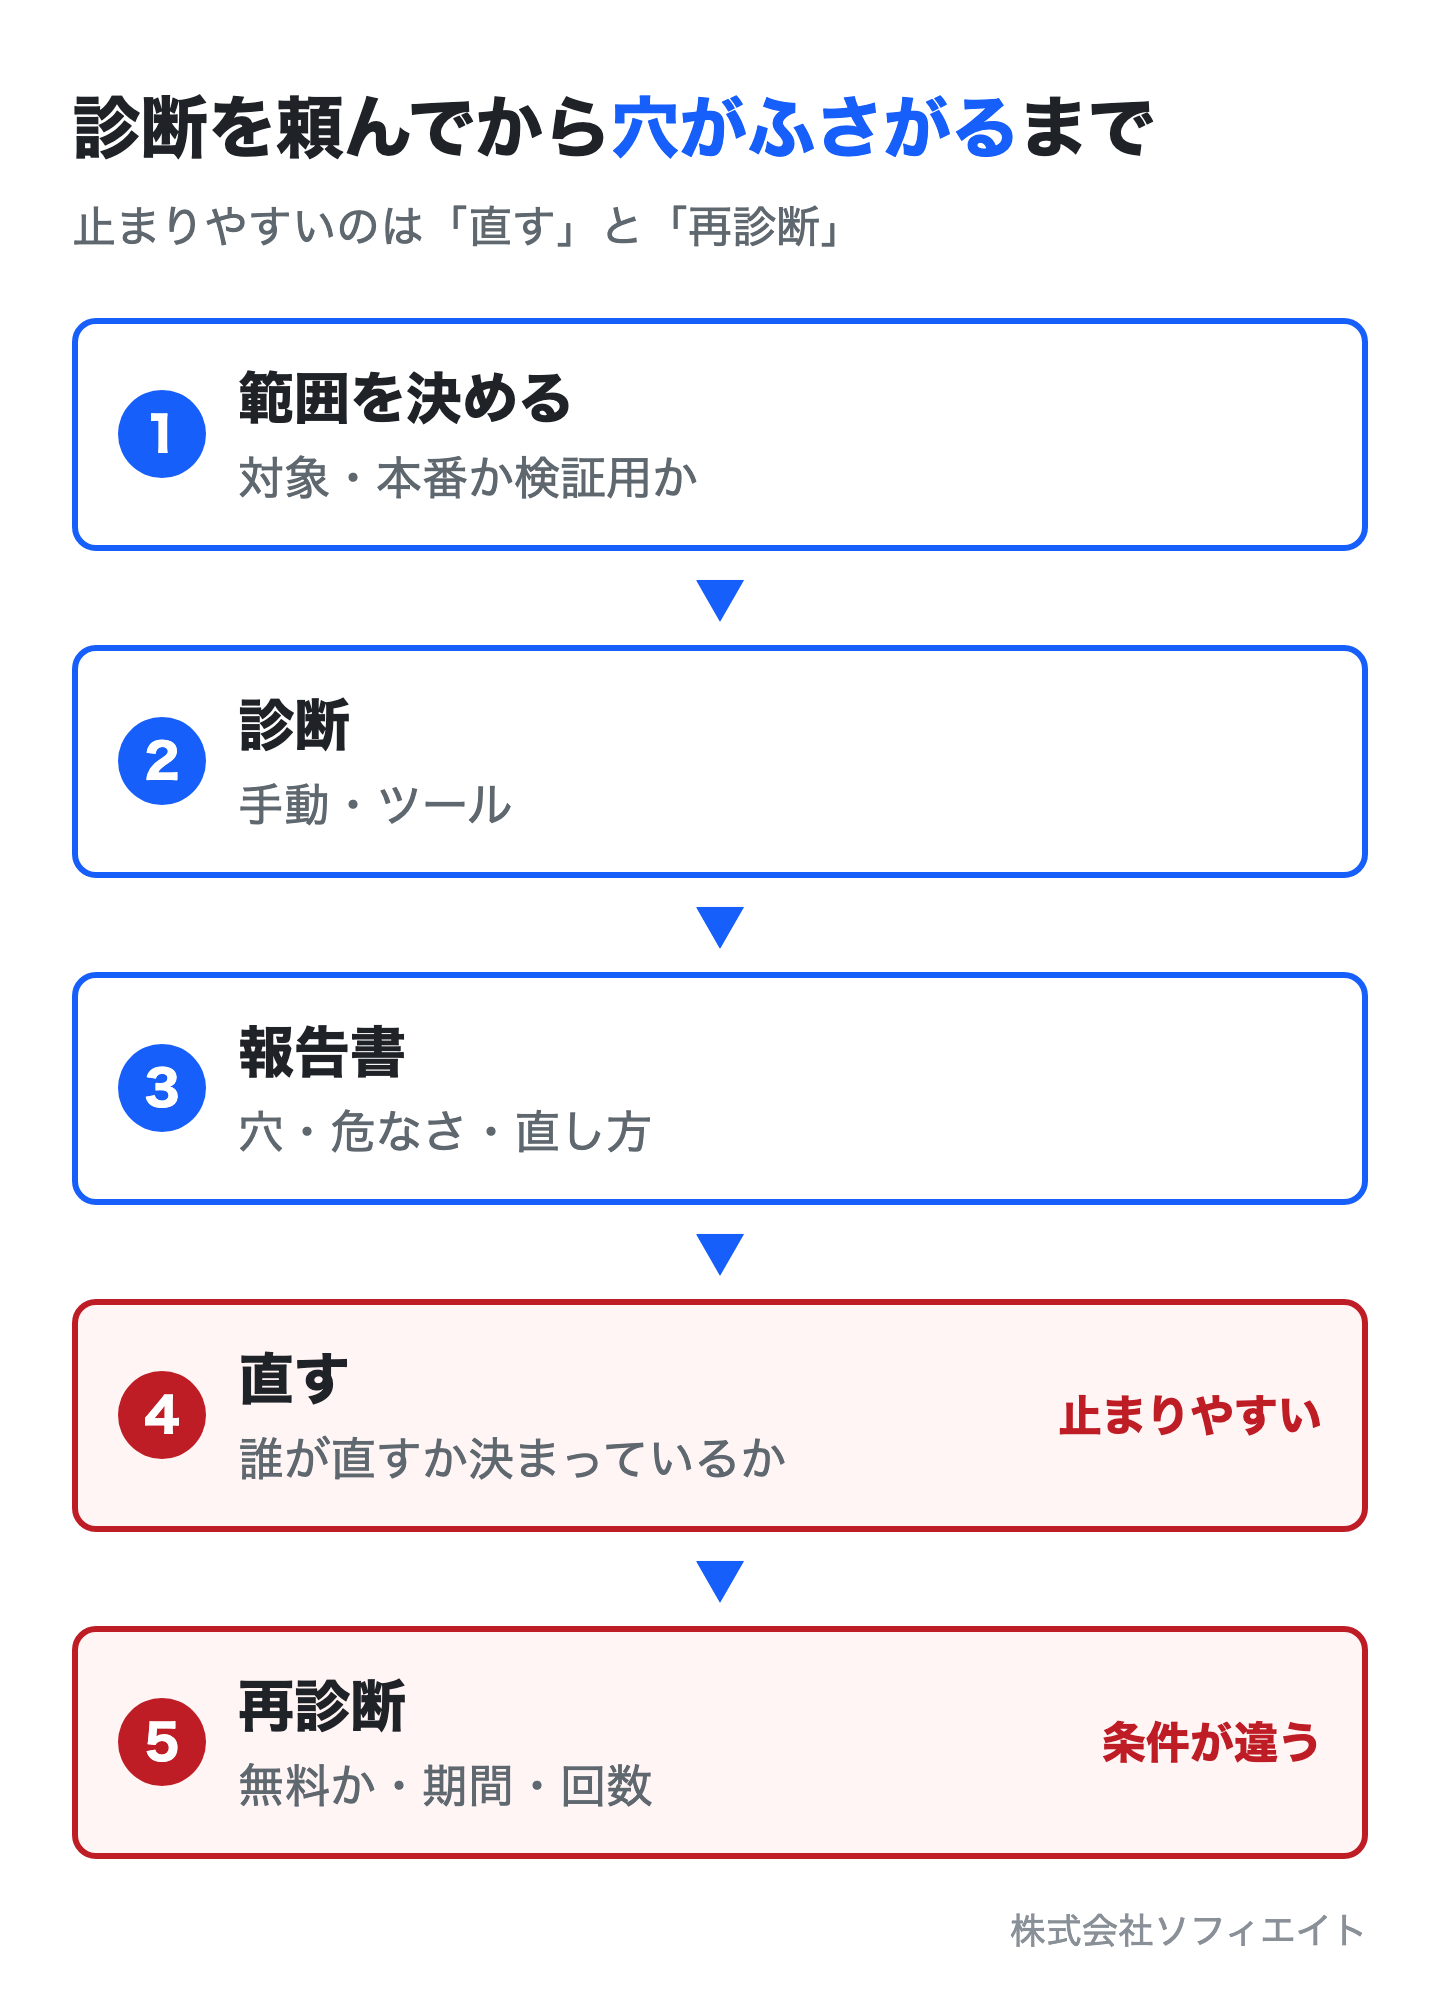
脆弱性診断の会社は、穴を見つける力と同じくらい、その穴がふさがるまでの段取りで選んでください。報告書を受け取ってから「誰が直すのか」で止まると、診断の費用が穴を残したまま消えます。
1. サンプルの報告書を見たか
報告書の項目を公開している会社でも、実物を見ると厚さが違います。直す順番が分かるか、取引先に出せる要約があるかを、契約の前にサンプルで確かめてください。
2. 再診断は無料か、何か月以内か、何回までか
早見表のとおり、再診断の条件は1か月以内・3か月以内・1回まで・オプションと、会社ごとに違います。直すのに時間がかかりそうなら、期間の長さを先に確かめます。
3. 見つかった穴を直す人は決まっているか
直すのは作った会社か、社内か、別の会社かを、診断の前に決めておきます。作った会社と縁が切れているなら、直すところまで受ける所を選ぶと、報告書を別の会社に一から説明し直さずに済みます。外に頼むか社内でやるかの分け方は脆弱性診断は外注か内製かで書いています。
ソフィエイトの見立て
運用中のシステムの開発と保守を受けた過去の案件で、ログインした人がほかの利用者の情報を見られる状態になっていました。持ち主かを確かめる処理を入れ、サービスを止めずに直しました。
この種類の穴は、外から決まった攻撃を送るツールでは見つけにくく、コードの中の権限の確認を読んで初めて分かります。直す人がそのコードを読める立場にいるかも、頼む先を選ぶ材料にしてください。
4. 本番で診断するか、検証用の環境で診断するか
本番で診断すると、問い合わせのメールが大量に届いたり、データが書き換わったりすることがあります。検証用の環境を用意できるか、本番なら時間帯をどうするかを、範囲を決めるときに話してください。
5. 診断の種類は、取引先に求められた中身と合っているか
取引先が求めているのがWebアプリの診断なのか、ペネトレーションテストなのかで、頼む先も金額も変わります。2つの違いはペネトレーションテストと脆弱性診断の違いで解説しています。求められた文面をそのまま診断の会社に見せると、範囲の行き違いを防げます。
頼む前に確かめる5つ
- サンプルの報告書:直す順番が分かるか
- 再診断の条件:無料か・期間・回数
- 直す人:誰が直すか決めたか
- 診断する環境:本番か検証用か
- 取引先の求め:診断の種類と合うか
5つのうち、相談の場で答えがあいまいだった項目は、見積もりの前にもう一度聞いてください。特に3つ目が決まらないまま契約すると、報告書だけが手元に残ります。
よくある質問
中小企業でも脆弱性診断を頼めますか?
頼めます。料金を公開している会社なら、手動を含むWebアプリの診断は40万円台〜60万円からの表示です。表示はセキュアスカイ・テクノロジー 40万円、ユービーセキュア 42.5万円、GMOサイバーセキュリティ byイエラエ 60万円(いずれも税抜)です。まずは診断する画面やAPIがいくつあるか数えておくと、見積もりが早く出ます。
ツールと手動の診断は、どちらを選べばいいですか?
個人の情報や決済を扱うサービス、取引先に結果を出すサービスは、手動の診断を選んでください。ツールは、リリースのたびの確認や、社内で直せる人がいる会社の普段の点検に向きます。
無料で確かめられることはありますか?
外から見える設定の確認なら、無料の方法があります。ソフィエイトの無料URLチェックは、URLを入れるだけで暗号化やセキュリティの設定を確かめます。バルテスの自動診断や、ユービーセキュアのVexの14日間の試用も無料です。ログインした先の権限やデータの流れは、有料の診断で見ます。
取引先のセキュリティ確認は、診断だけで足りますか?
多くの場合、診断だけでは足りません。チェックシートには、診断のほかに、社内の決まりやアクセスの管理を聞く項目も並びます。質問の例と答え方は外部委託先のセキュリティ評価チェックシートで書いています。
まとめ:診断のあと誰が直すかを決めてから会社を選ぼう
脆弱性診断の会社は、手動の深い診断、ソースコードまで読む診断、料金と再診断を公開したWebの診断、自社で回すツールの4つに分かれます。比べる軸は、診断の種類・手動かツールか・料金の公開・報告書・再診断・第三者の基準の6つです。
どの会社に頼む場合も、サンプルの報告書、再診断の条件、見つかった穴を直す人の3つは、契約の前に確かめてください。費用の見当は脆弱性診断の費用相場にまとめています。
ソフィエイトは開発会社として、自社サービスのソースコードを読む診断から、直す順番を示した報告書、修正と再診断まで受けています。中身と料金は自社サービスの脆弱性診断に載せています。外から見える弱点は無料URLチェックで確かめられます。
何を診断するか決まっていない段階でも、30分の無料相談でお聞きします。
※各社の情報は、2026年11月10日に公式サイトで確かめた内容です。誤りがあればお問い合わせください。