「取引先から『バグバウンティはやっていますか』と聞かれた…」
「脆弱性診断より安く済むなら、そっちでいいのでは?」
自社の製品を公開している会社で、こんな場面に困っていませんか?
バグバウンティという言葉は聞くけれど、脆弱性診断(セキュリティ診断)と何が違うのか、自社の規模で始められるのかが分からない。
社内で聞かれても、答えが曖昧なまま止まっている。
本記事では、バグバウンティの仕組みと脆弱性診断との違い、自社製品でどちらを先にやるか、始める前に決めておく6つを解説します。
この記事の要点
- バグバウンティは、公開した製品の穴を外部の研究者に見つけてもらい、報告に報酬を払う仕組み。診断の代わりにはならない
- 脆弱性診断が先。範囲と期限を決めて人が調べ、報告書が残るのは診断だけ。取引先の審査で求められるのも診断の報告書
- 始めるなら、対象の範囲・やってよい行為・窓口と返事の期限・直す体制を先に決める。報酬なしの受け付け窓口から始められる
バグバウンティの悩み:こんなことありませんか?
多くの会社が迷うのは「診断の代わりになるのか」と「自社の規模で回せるのか」の2点です。
取引先や社内から「やらないの?」と聞かれた
自社の製品を企業に売っていると、セキュリティの審査やチェックシートの中で、脆弱性の報告を受け付ける窓口があるかを聞かれることがあります。大手の製品には報奨金の制度があると知っている担当者ほど、「うちもやるべきでは」と考えます。
脆弱性診断より安いなら、そっちにしたい
脆弱性診断は、人が見るものなら数十万円から百数十万円かかります。見つかった分だけ払うバグバウンティのほうが安く見えるのは自然です。ただし、払う先が「見つけた人」に変わるだけで、見つからなかった穴の責任は自社に残ります。
危ないと言われても、どれだけ危ないか見えない
当社が相談を受けた発注側の責任者からは、「アクセスの数字は見えるのに、システムの危なさは数字で出ない。見えない幽霊と戦っている気分になる」という声がありました(2026年10月の打ち合わせの発言を当社がまとめたもの)。何を基準に手を打つかが決まらないと、診断もバグバウンティも始められません。
この記事で分かること
- 仕組み:誰が探し、誰が払うか
- 診断との違い:範囲・報告書・証明
- 順番:自社製品で先にやる方
- 決めること:始める前の6つ
バグバウンティとは?穴の報告に報酬を払う仕組み
バグバウンティ(bug bounty)は、公開中の製品やサービスが対象です。社外のセキュリティ研究者が見つけた脆弱性の報告を受け取り、深刻度に応じて報奨金を払う制度です。「バグ(不具合)」に「賞金(bounty)」を出す、という意味です。
誰が探して、誰が払うか
探すのは、契約した診断会社ではなく、制度の決まりに同意した不特定の研究者です。会社は「この範囲なら調べてよい」「この行為はしてはいけない」を公開し、報告が来たら中身を確かめ、本物なら報酬を払って直します。HackerOne や Bugcrowd のような仲介の仕組みを使う会社もあれば、自社の窓口で受け付ける会社もあります。国内でも、グループウェアやメッセージアプリの大手が自社の制度を公開しています。
報酬を払わない「受け付け窓口」もある
報奨金を出さず、報告の受け付けと返事の約束だけを公開する形もあります。脆弱性開示の方針(VDP)と呼ばれ、報告の窓口の連絡先は security.txt という決まった形のファイルで公開できます。報酬の予算がない会社でも、ここからは始められます。
制度がなくても報告は来る
日本では、ソフトウェアやウェブサイトの脆弱性を情報処理推進機構(IPA)に届け出る仕組みがあり、届け出があると開発した会社へ連絡が来ます。制度を作っていなくても、ある日いきなり脆弱性の連絡が届くことはあります。窓口と対応の手順がないと、その連絡が営業のメールに埋もれます。
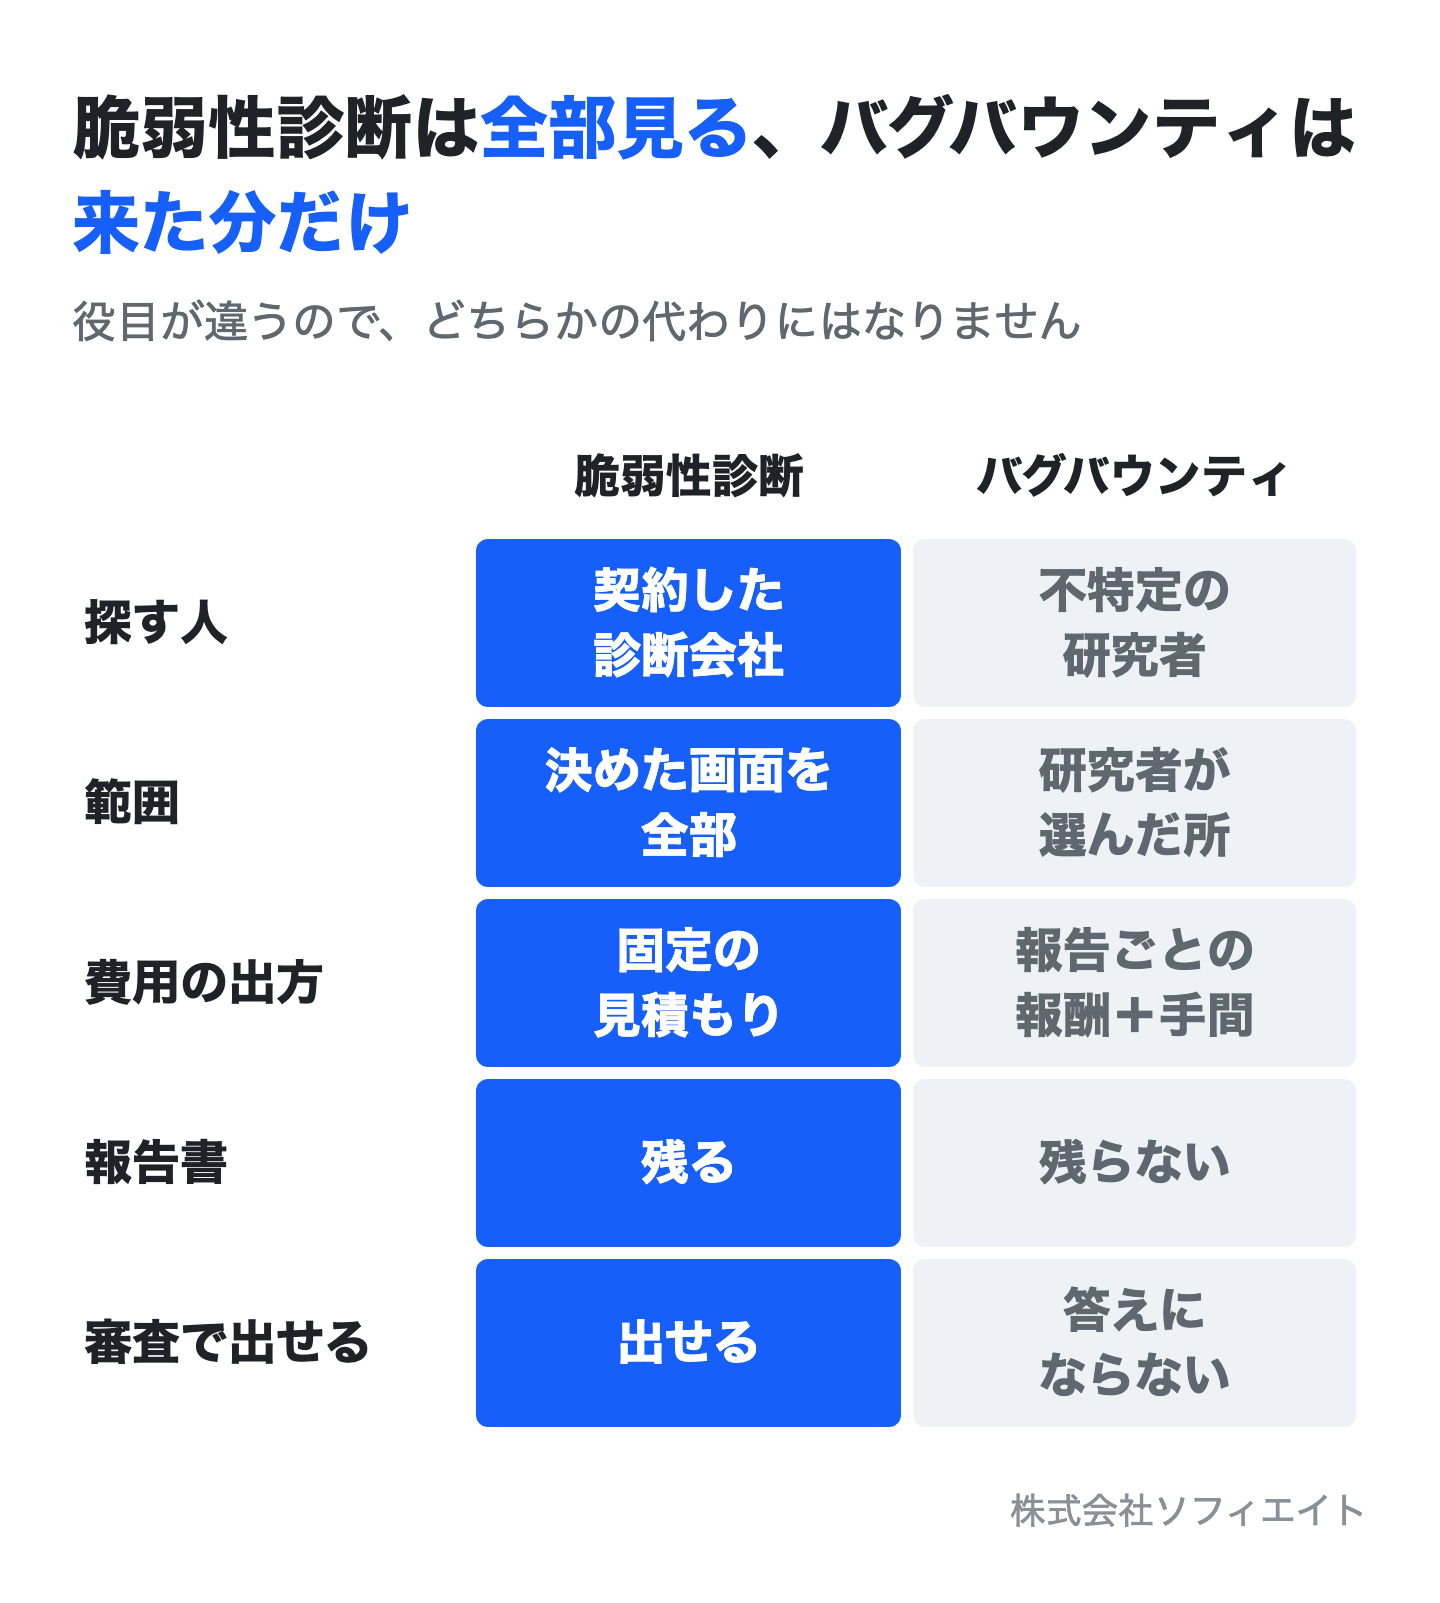
脆弱性診断との違い:全部見るか、来た分だけか
いちばん大きな違いは、脆弱性診断は「範囲と期限を決めて全部を見る」もので、バグバウンティは「見つけた人が報告してきた分だけ分かる」ものだという点です。
| 脆弱性診断 | バグバウンティ | |
|---|---|---|
| 探す人 | 契約した診断会社 | 不特定の研究者 |
| 範囲 | 決めた画面・API を全部 | 研究者が選んだ所だけ |
| 期間 | 決めた期間で終わる | 続く |
| 費用の出方 | 固定の見積もり | 報告ごとの報酬+社内の手間 |
| 報告書 | 残る | 残らない |
| 対象の環境 | 検証環境でもできる | 公開中の本番 |
診断は「全部見た」と言える。バグバウンティは言えない
診断は、対象の画面と機能を一覧にしてから、決まった項目を1つずつ確かめます。だから「この範囲にはこの穴があり、ほかは見つからなかった」と書いた報告書が残ります。バグバウンティは、誰がどこを調べたかが分かりません。報告が来ないことと、穴がないことは別です。
診断の進め方と、報告書を受け取ったあとの直す順番は、脆弱性診断のやり方と、ツールと手動の違いで解説しています。
取引先の審査で出せるのは診断の報告書
当社が開発と保守を受け持つシステムで、発注元のセキュリティ審査を受けたことがあります。求められた項目の1つが「外部の会社によるアプリの脆弱性診断(本番ではなく検証の環境で)」でした(2026年5月の打ち合わせの記録を当社がまとめたもの)。審査で問われるのは、第三者が範囲を決めて調べた証拠です。バグバウンティをやっていても、この項目の答えにはなりません。
ペネトレーションテストとも違う
攻撃者の目線で「目的まで到達できるか」を試すのがペネトレーションテストで、こちらも契約した会社が決めた期間で行います。バグバウンティは研究者ごとに狙い方が違うので、ペネトレーションテストの代わりにもなりません。どちらを先に頼むかは、ペネトレーションテストと脆弱性診断のどちらを先に頼むかで分けて書いています。
違いをひとことで
- 脆弱性診断:範囲を決めて全部見る
- ペネトレーションテスト:攻撃者の目線で到達を試す
- バグバウンティ:見つかった分だけ報告が来る
自社製品では診断が先、バグバウンティは公開後
順番は、公開前に脆弱性診断、公開後に受け付け窓口、報告をさばける体制ができてからバグバウンティです。診断を飛ばしてバグバウンティを始めると、研究者が最初に見つけるのは「診断なら1日目に出る穴」になり、報酬が無駄に出ていきます。
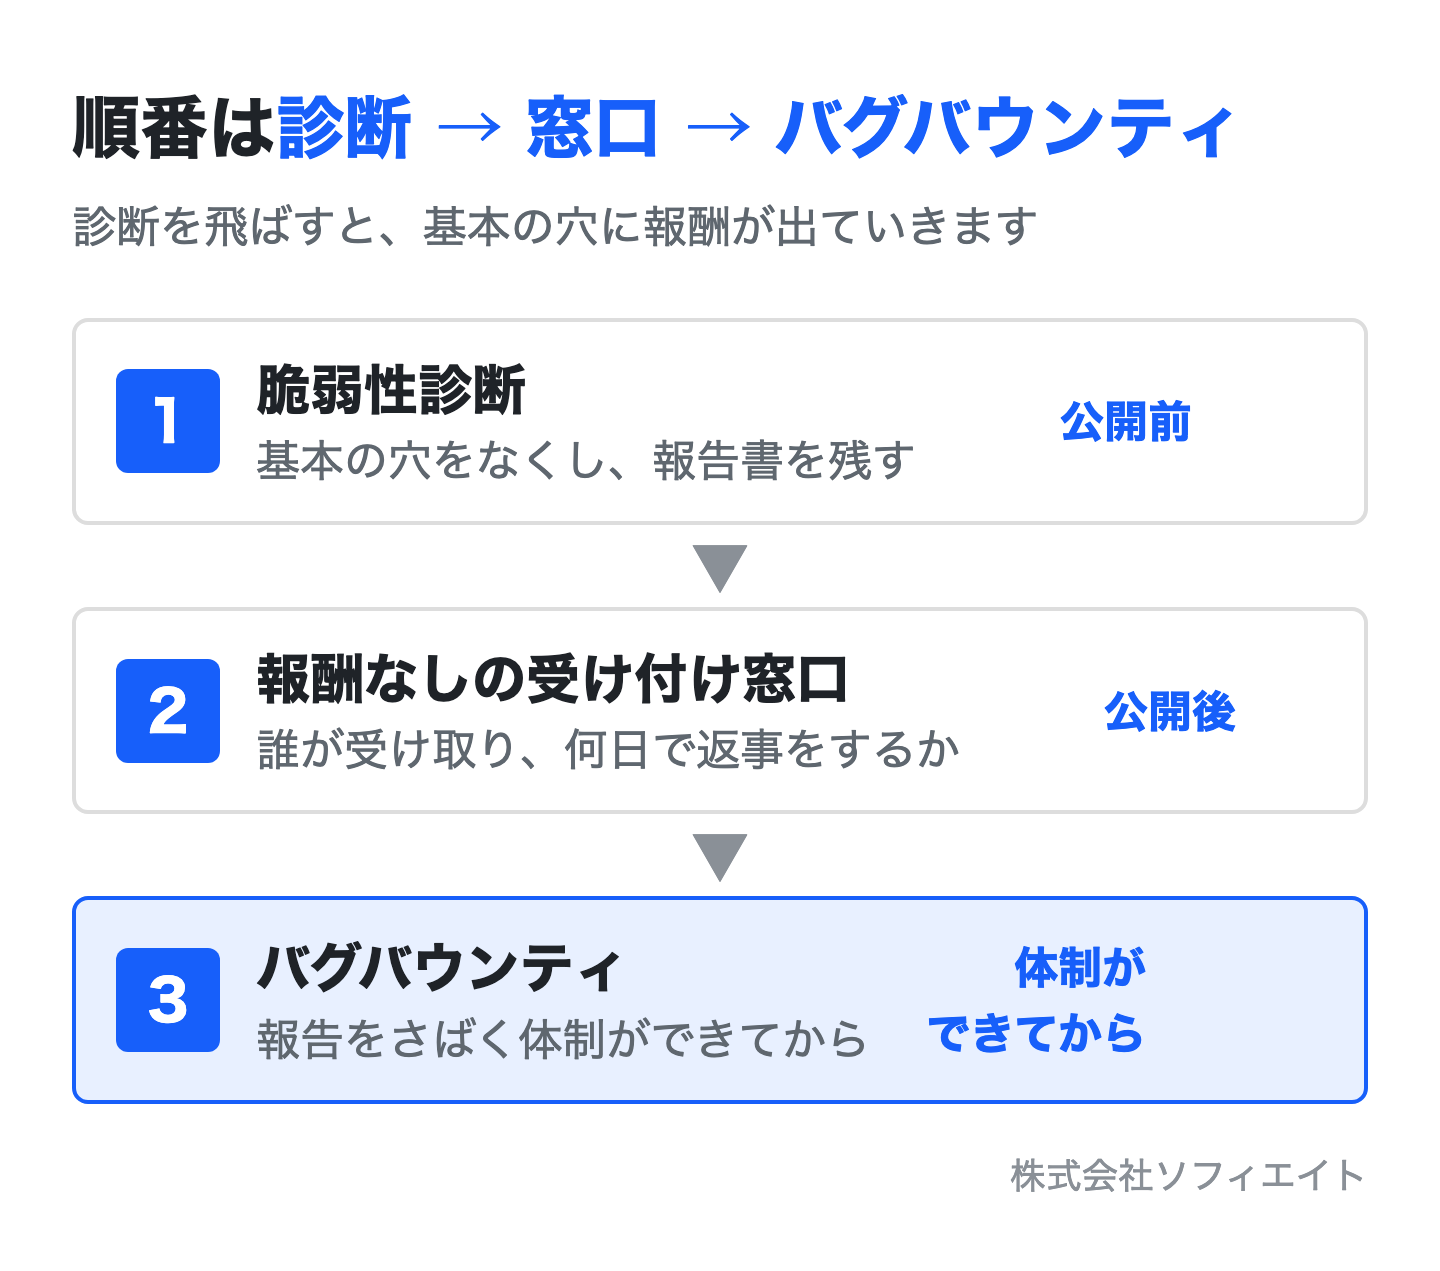
公開前:診断で「基本の穴」をなくす
認証、権限、入力の確認、設定の誤りといった基本の穴は、診断で網羅的に見つかります。この段階で直しておけば、公開後に来る報告は本当に難しいものだけになり、報酬の予算も読めます。人が見る診断の費用の内訳は、脆弱性診断の費用相場と見積もりの中身にまとめています。
公開後:報酬なしの窓口を先に開く
報酬の前に、報告が来たときに「誰が受け取り、何日以内に返事をし、誰が直すか」を決めます。ここが決まっていない会社は、報酬を出しても報告が放置され、研究者が公開の場で指摘する事態になります。窓口と返事の期限を公開するだけで、連絡が営業のメールに埋もれることはなくなります。
バグバウンティが向く製品、向かない製品
向くのは、利用者が多く、新しい機能を月に何度も出していて、診断を毎回かけるのが追いつかない製品です。診断は「その時点」の結果なので、頻繁に変わる製品では、バグバウンティが公開後に入った穴を拾う手段として効きます。
向かないのは、利用者が限られる企業向けの製品や、個人情報を扱っているのに診断を一度も受けていない製品です。前者は研究者の関心が集まりにくく、後者は基本の穴が多すぎて報酬が尽きます。
開発会社のテストに、診断もバグバウンティも入っていない
当社が作り直しの案件で立てたセキュリティテストの計画では、第三者の診断会社によるペネトレーションテストを開発会社のテストに含めませんでした。要るときはお客さんが手配し、開発会社は検証環境の用意と指摘の修正で手伝う形です(2026年11月時点の計画)。バグバウンティも同じで、開発を外に頼んでいる会社では、制度の運営は発注側の仕事です。開発会社と「報告が来たら何日で直すか」を契約で決めておかないと、報酬を払ったのに直す人がいない状態になります。
ソフィエイトの見立て
過去の案件で、AI を使って作られたシステムを診断したところ、重大な穴がいくつも見つかりました。よくある種類の穴で、プロのエンジニアが作っていれば防げるものでした。ちゃんとやっている大手でも事故は起きるので、ゼロにはできません。それでも、できる所までは先にやっておくべきです。
エンジニアでない人が AI でそれらしく作った製品は、穴が大量にあると思ってよい、というのが当社の見方です。そういう製品にバグバウンティを先に当てると、報告が殺到して払いきれません。診断で基本を直してからです。
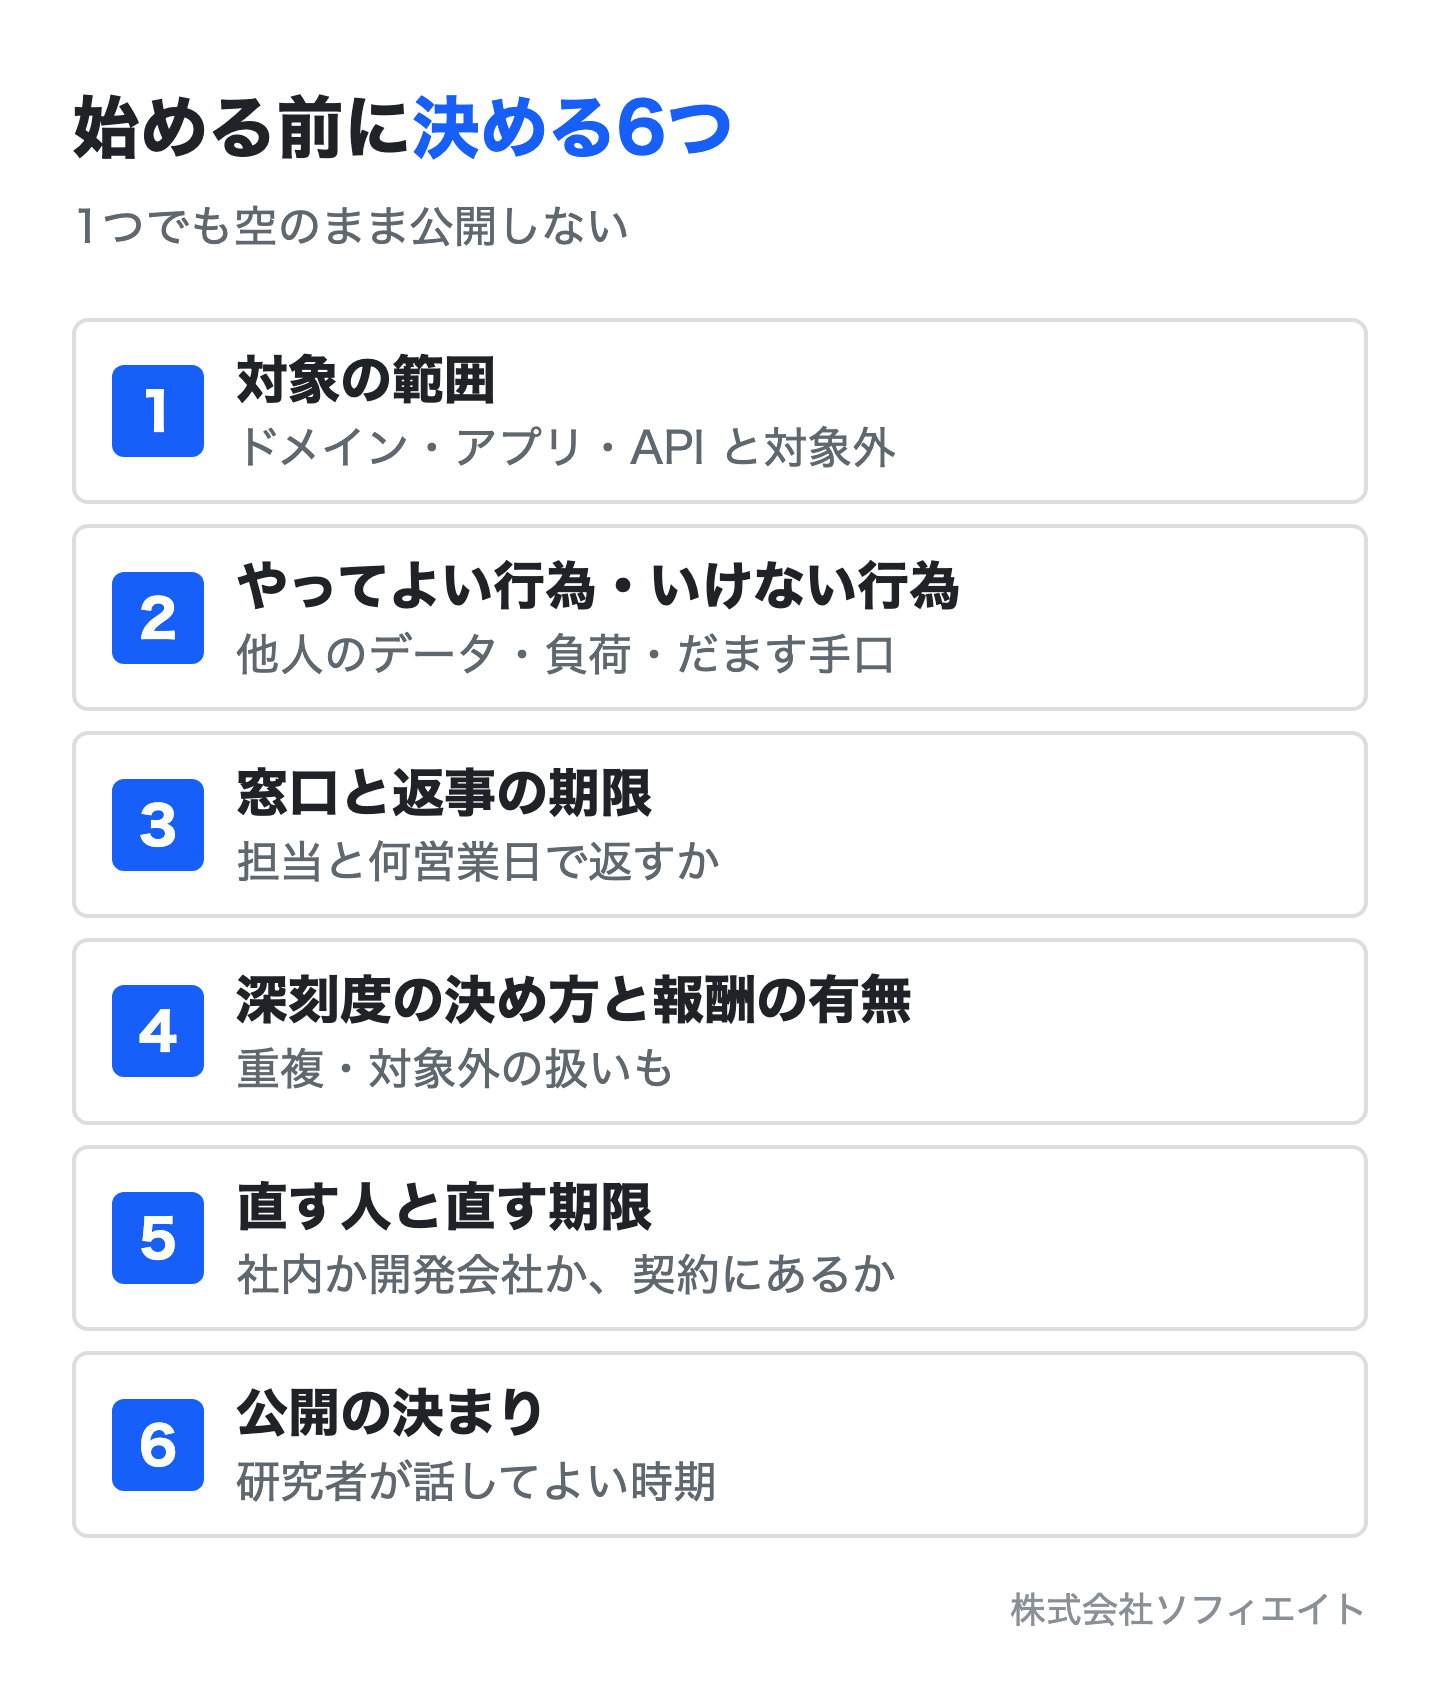
バグバウンティを始める前に決める6つ
制度の文面を書く前に、次の6つを社内で決めます。どれか1つでも空のまま公開すると、研究者との揉めごとか、報告の放置につながります。
- 対象の範囲:どのドメイン・どのアプリ・どの API を対象にするか。検証用の環境を用意するか、本番だけにするか。対象外(他社のサービス、社内のネットワーク)も書く
- やってよい行為・いけない行為:他の利用者のデータを見ない、負荷をかけない、社員をだます手口を使わない。許可した範囲の外の行為は、日本では不正アクセス禁止法に触れうる。範囲の明示が研究者と自社の両方を守る
- 窓口と返事の期限:受け取る担当、最初の返事を何営業日以内に返すか、連絡の手段(security.txt の公開)
- 深刻度の決め方と報酬の有無:どの基準で重大・高・中・低を分けるか。報酬を出すなら、深刻度ごとの額の幅と、重複した報告・対象外の報告の扱い
- 直す人と直す期限:社内で直すのか、開発会社に頼むのか。深刻度ごとに何日で直すか。保守の契約に入っているか
- 公開の決まり:研究者が外で話してよいのは、直したあとか、何日後か。自社から利用者へ知らせる基準
5つ目の「直す人と直す期限」は、報告書を受け取ってから社内で回す工程と同じ考え方です。脆弱性管理の5つの工程と、脆弱性診断との違いで、診断のあとに社内で回す形を書いています。
バグバウンティを始めてからの注意点とコツ
始めたあとに困るのは、報告の量が想定とずれることと、「報告が来ない」を「安全」と読み違えることです。
報告が来すぎる:基本の穴が残っている印
公開した直後に同じ種類の報告が何件も来るなら、診断で拾えたはずの穴が残っています。いったん受け付けを止めて診断に戻すほうが、報酬を払い続けるより安く済みます。
報告が来ない:研究者の目に入っていないだけ
企業向けの製品や利用者の少ないサービスは、研究者がそもそも触りません。報告がゼロでも穴がゼロとは言えないので、診断を定期的にかける前提は変わりません。
無効な報告・重複した報告のさばき方
自動のツールが出した指摘をそのまま送ってくる報告や、同じ穴の2件目の報告は、制度に「対象外」「最初の報告だけに払う」と書いておけば断れます。書いていないと、1件ずつ揉めます。
AI で作った製品ほど、裏側を別に確かめる
当社が相談の中で聞いた見方に、「AI で表側は作れても、裏側の安全を担保できるかは全く別の話。セキュリティは75%でよい世界は来ず、最低でも95%は要る」というものがあります(2026年10月の会話を当社がまとめたもの。数字は話し手のたとえ)。AI で作ったコードを公開する前に見ておく所は、AI や外注で作ったコードを出す前に決める6つで書いています。
始めたあとの確認
- 来すぎる:診断に戻して基本を直す
- 来ない:安全の証明にはしない
- 重複・無効:先に扱いを書いておく
- 直す期限:深刻度ごとに守れているか
まとめ:診断で基本を直してから、窓口を開こう
バグバウンティは、公開した製品の穴を外部の研究者に見つけてもらう仕組みで、範囲を決めて全部を見る脆弱性診断の代わりにはなりません。報告書が残るのも、取引先の審査で出せるのも診断だけです。
自社製品なら、公開前に診断、公開後に報酬なしの受け付け窓口、報告をさばく体制ができてからバグバウンティの順です。始める前に、対象の範囲・やってよい行為・窓口と返事の期限・深刻度と報酬・直す人と期限・公開の決まりの6つを決めておけば、揉めごとも放置も起きません。
ソフィエイトは、自社の製品を持つ会社の脆弱性診断を、報告書と直し方の提案までセットで行っています。診断の結果をもとに、窓口の文面や直す体制の作り方も一緒に考えます。