「DAST って、脆弱性診断とは別物なの?」
「開発チームは『ツールで回せる』と言うけど、それで取引先に説明できる…?」
取引先のセキュリティチェックシートに「DAST の実施」の欄があります。
開発チームは、リリースの仕組みにツールを入れたいと言います。
でも、診断会社に頼まなくてよいのか、判断できずに困っていませんか?
DAST は、動いているアプリに外から攻撃の型を送って穴を探す、ツール中心の検査です。
脆弱性診断を診断会社に頼むと、このツールの検査に、人が手で試す診断を足して行います。
本記事では、DAST とは何か、SAST・脆弱性診断・ペネトレーションテストとの違い、自社のツールで回すか診断会社に頼むかの決め方を解説します。
この記事の要点
- DAST:動いているアプリに外から攻撃の型を送り、応答で穴を見つけるツールの検査
- SAST との違い:外から試すか、コードを読むか。脆弱性診断は DAST に人の診断を足したもの
- 線引き:日々のリリースは自社のツール、公開前と取引先への証明は診断会社
DAST の悩み:こんなことありませんか?
DAST を調べ始めるきっかけは、「ツールで足りるのか、人に頼むべきか」を誰かに決めろと言われた場面です。 困りごとは次の3つに分かれます。
DAST の欄、脆弱性診断の報告書で足りるか
取引先のセキュリティチェックシートには、「脆弱性診断の実施」とは別の行に「DAST の実施」「動的解析の有無」が並んでいることがあります。去年受けた脆弱性診断の報告書を出せば足りるのか、別の何かが要るのか、聞かれた側は判断できません。
診断会社の脆弱性診断には DAST の工程が含まれています。報告書に「ツールによる自動診断」の項があれば、その欄は埋まります。
自社でツールを回せば診断会社は要らないか
エンジニアから「CI に DAST を組み込めば毎回自動で検査できる」と提案されます。費用も手間も減りそうに聞こえます。ただ、それで診断会社への発注をやめてよいのかは、別の問いです。
ツールが見つける穴と、人でないと見つからない穴は違います。この記事の4章で、どちらをどの場面に当てるかを決めます。
SAST・脆弱性診断・ペネトレとの関係が分からない
4つの言葉は、重なる所もあれば別物の所もあります。SAST と DAST はツールのやり方の名前、脆弱性診断とペネトレーションテストは診断の商品の名前です。この違いが分からないまま見積もりを取ると、各社の金額を同じ条件で比べられません。
DAST を調べる人の3つの場面
- チェックシート:DAST の欄に何を書くか
- 開発チームの提案:ツールで診断会社は要らないか
- 言葉の整理:SAST・診断・ペネトレとの関係
DAST とは?動いているアプリに外から試すツールの検査
DAST(Dynamic Application Security Testing)とは、動いている状態の Web アプリや API に、外から攻撃と同じ通信を送り、返ってきた応答から脆弱性を見つける検査です。 「動的(Dynamic)」の名のとおり、止まっているコードではなく、動いているものを相手にします。
攻撃者と同じ入口から試す。コードは見ない
対象は、ブラウザで触れる画面と、API の入口です。ソースコードは渡しません。ツールはアプリの中身を知らないまま、攻撃者と同じ立ち位置で外から試します。
中身を知らないので、「作った人が想定していない使い方」をそのまま再現できます。これが外から試す検査の強みです。
ツールがやること:画面を巡回して、入力欄に攻撃の型を送る
ツールの動きは2段階です。1段目は巡回。アプリの画面とリンクをたどり、入力欄・URL の引数・API の入口を集めます。2段目は攻撃の型の送信。集めた入口に、データベースの命令・スクリプト・壊れたデータなど、決まった型を次々に送り、応答の変化で穴を判定します。
巡回できなかった画面は検査されません。ログインの先にある画面を見せる設定をしていないと、ログイン前の画面しか検査していない結果になります。5章の手順で触れます。
DAST で見つかる穴・見つかりにくい穴
① DAST で見つかるもの
- 入力を命令として解釈してしまう穴:SQL インジェクション、クロスサイトスクリプティング
- サーバーと通信の設定の不備:古い暗号の方式、足りないセキュリティヘッダー、詳しすぎるエラー表示
- 外から見えたままのもの:管理画面、バックアップのファイル、開発用の入口
② DAST では見つかりにくいもの
- 他人のデータが見える権限の穴:注文番号を変えると別の人の注文が返る。正常な応答なので、機械は異常と判定できない
- 複数の画面をまたぐ業務の流れの穴:支払いの前に確認画面を飛ばせる、など
- コードの中にあるもの:埋め込まれたパスワードや鍵、穴が公表された古い部品
②の3つは、人が業務を理解して試すか、コードを読まないと見つかりません。DAST を回していても、ここは空白のまま残ります。
DAST で分かること・分からないこと
- 分かる:命令を差し込める穴、設定の不備
- 分かる:外から見えたままの管理画面
- 分からない:他人のデータが見える権限の穴
- 分からない:コードの中の秘密・古い部品
SAST・脆弱性診断・ペネトレーションテストとの違い
DAST は「外から・ツールで」。SAST は「中を・ツールで」。脆弱性診断は DAST に人の手による診断を足したもので、ペネトレーションテストはさらに侵入まで試します。 ツールのやり方の名前と、診断の商品の名前が混ざっているので、分けて見ます。
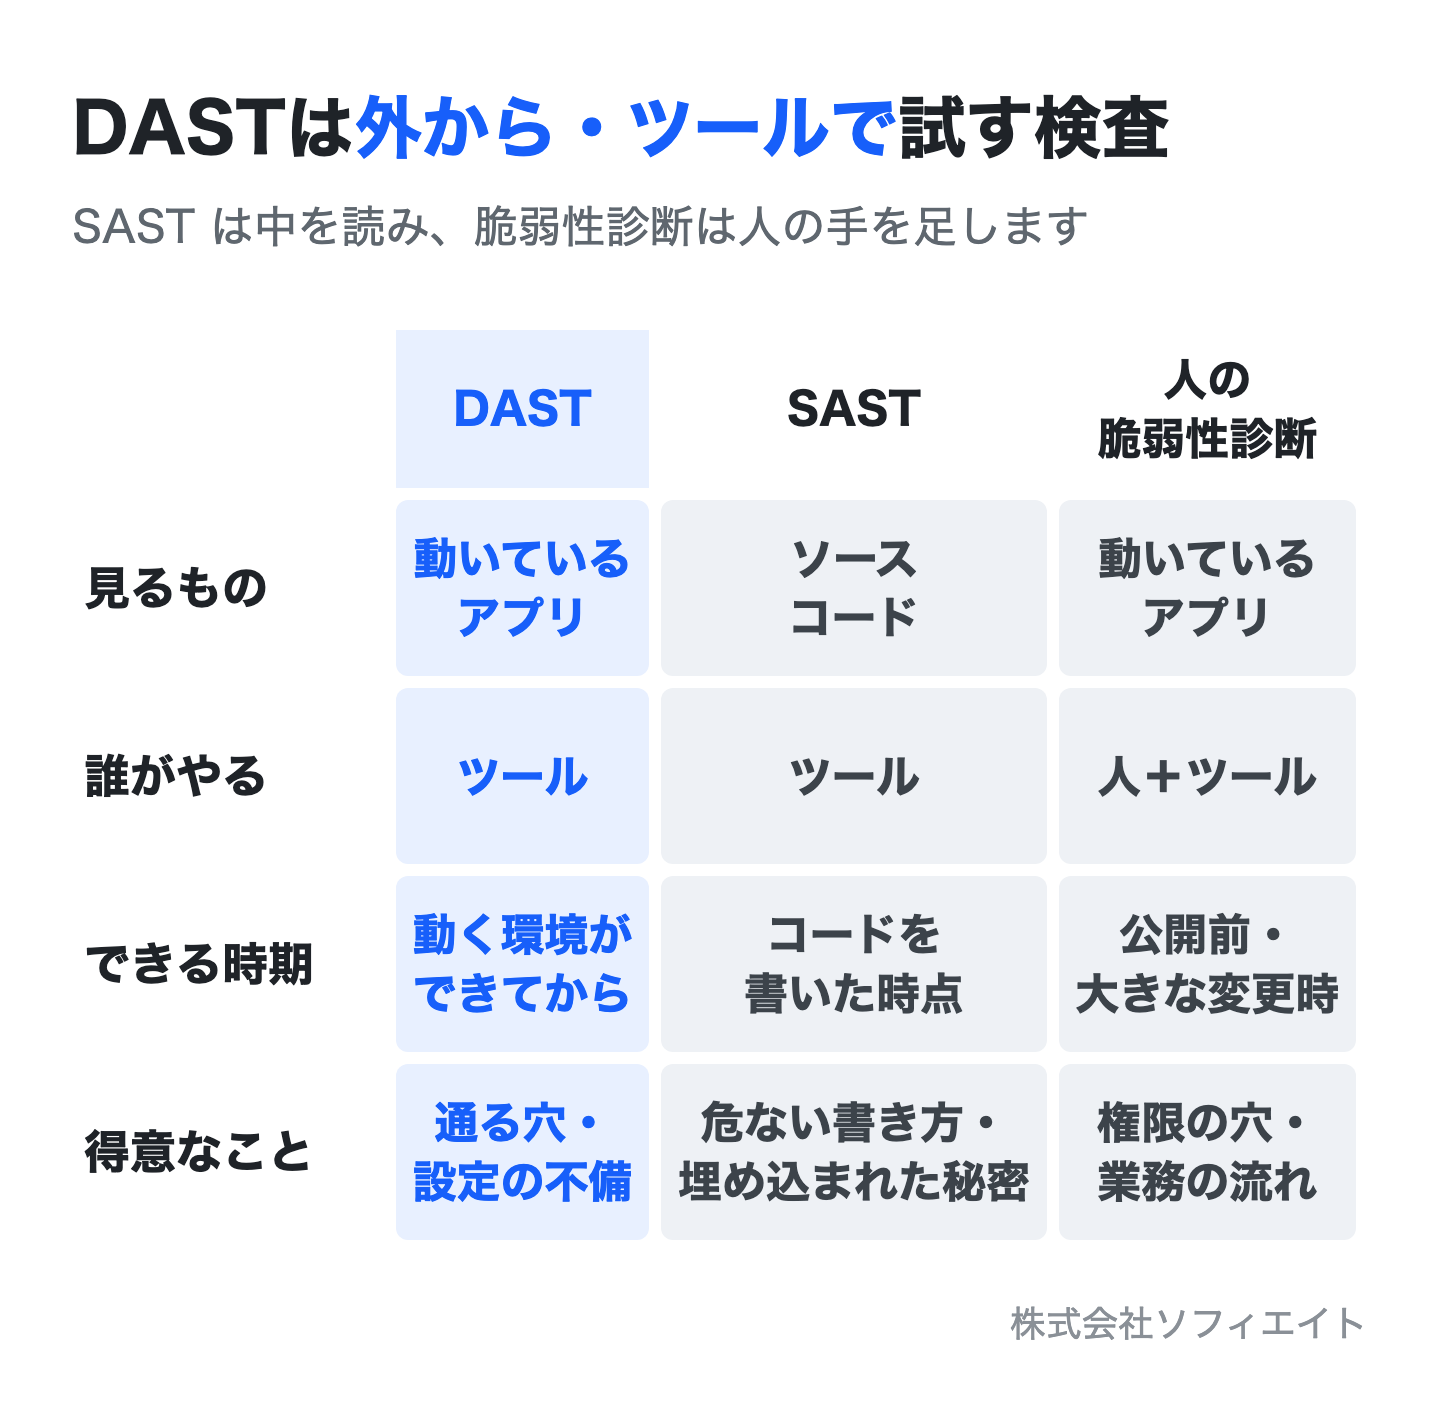
| 比べる所 | DAST | SAST |
|---|---|---|
| 見るもの | 動いているアプリ | ソースコード |
| 渡すもの | URL・試験用アカウント | ソース一式 |
| できる時期 | 動く環境ができてから | コードを書いた時点 |
| 誤検知 | 少ない | 多い |
| 得意なこと | 実際に通る穴・設定の不備 | 危ない書き方・埋め込まれた秘密 |
SAST との違い:外から試すか、コードを読むか
SAST(Static Application Security Testing)は、コードを読んで危ない書き方を探すツールです。動かさずにできるので、コードを書いた直後から回せます。代わりに、問題のない箇所も拾う誤検知が多く、実際にその穴が外から通るかは分かりません。
DAST は逆です。動く環境がないと回せませんが、見つかった穴は「実際に通信が通った」結果なので、誤検知が少なく、直す優先度を付けやすいです。2つは見る場所が違うので、一方が他方の代わりにはなりません。
コードを読む診断の中身と、頼む前に決めることは、ソースコード診断と脆弱性診断の違い、AI や外注で作ったコードを出す前に決める6つで解説しています。
脆弱性診断との関係:人がやる診断の中で、ツールが受け持つ部分
診断会社の Web アプリの脆弱性診断は、DAST のツールで全体を拾う工程と、人が手で試す工程の組み合わせです。人は、ツールが判定できない権限の穴や業務の流れの穴を試し、ツールの結果の裏取りをします。
ここが、チェックシートで迷いやすい所です。自社でツールを回していれば「DAST の実施」の欄は埋まります。「第三者による脆弱性診断の実施」の欄は、ツールの結果だけでは埋まりません。人の診断と報告書が要ります。
脆弱性診断の全体のやり方と、報告書を受け取ってから直す順番は、脆弱性診断とは?やり方とツール・手動の違いにまとめています。
ペネトレーションテストとの違い:見つけるか、侵入まで試すか
DAST と脆弱性診断は、穴を「見つけて一覧にする」検査です。ペネトレーションテストは、見つけた穴を使って「どこまで入れるか」を実際に試します。目的が違うので、報告書の形も、かかる期間も別です。
どちらを先に頼むかの決め方は、ペネトレーションテストと脆弱性診断の違いと、どちらを先に頼むかで解説しています。
4つの言葉の関係
- SAST:中を読むツール。書く段階で回せる
- DAST:外から試すツール。動く環境が要る
- 脆弱性診断:DAST + 人の手の診断
- ペネトレーションテスト:侵入できるかまで試す
自社のツールで回すか、診断会社に頼むか:3つの状況で決める
毎週リリースしている開発中のシステムは、自社のツールで毎回回す。公開前の大きなリリースと取引先への証明は、診断会社に頼む。AI・外注で作って誰も中身を読んでいないなら、DAST の前にコードを読む。 この3つで決まります。
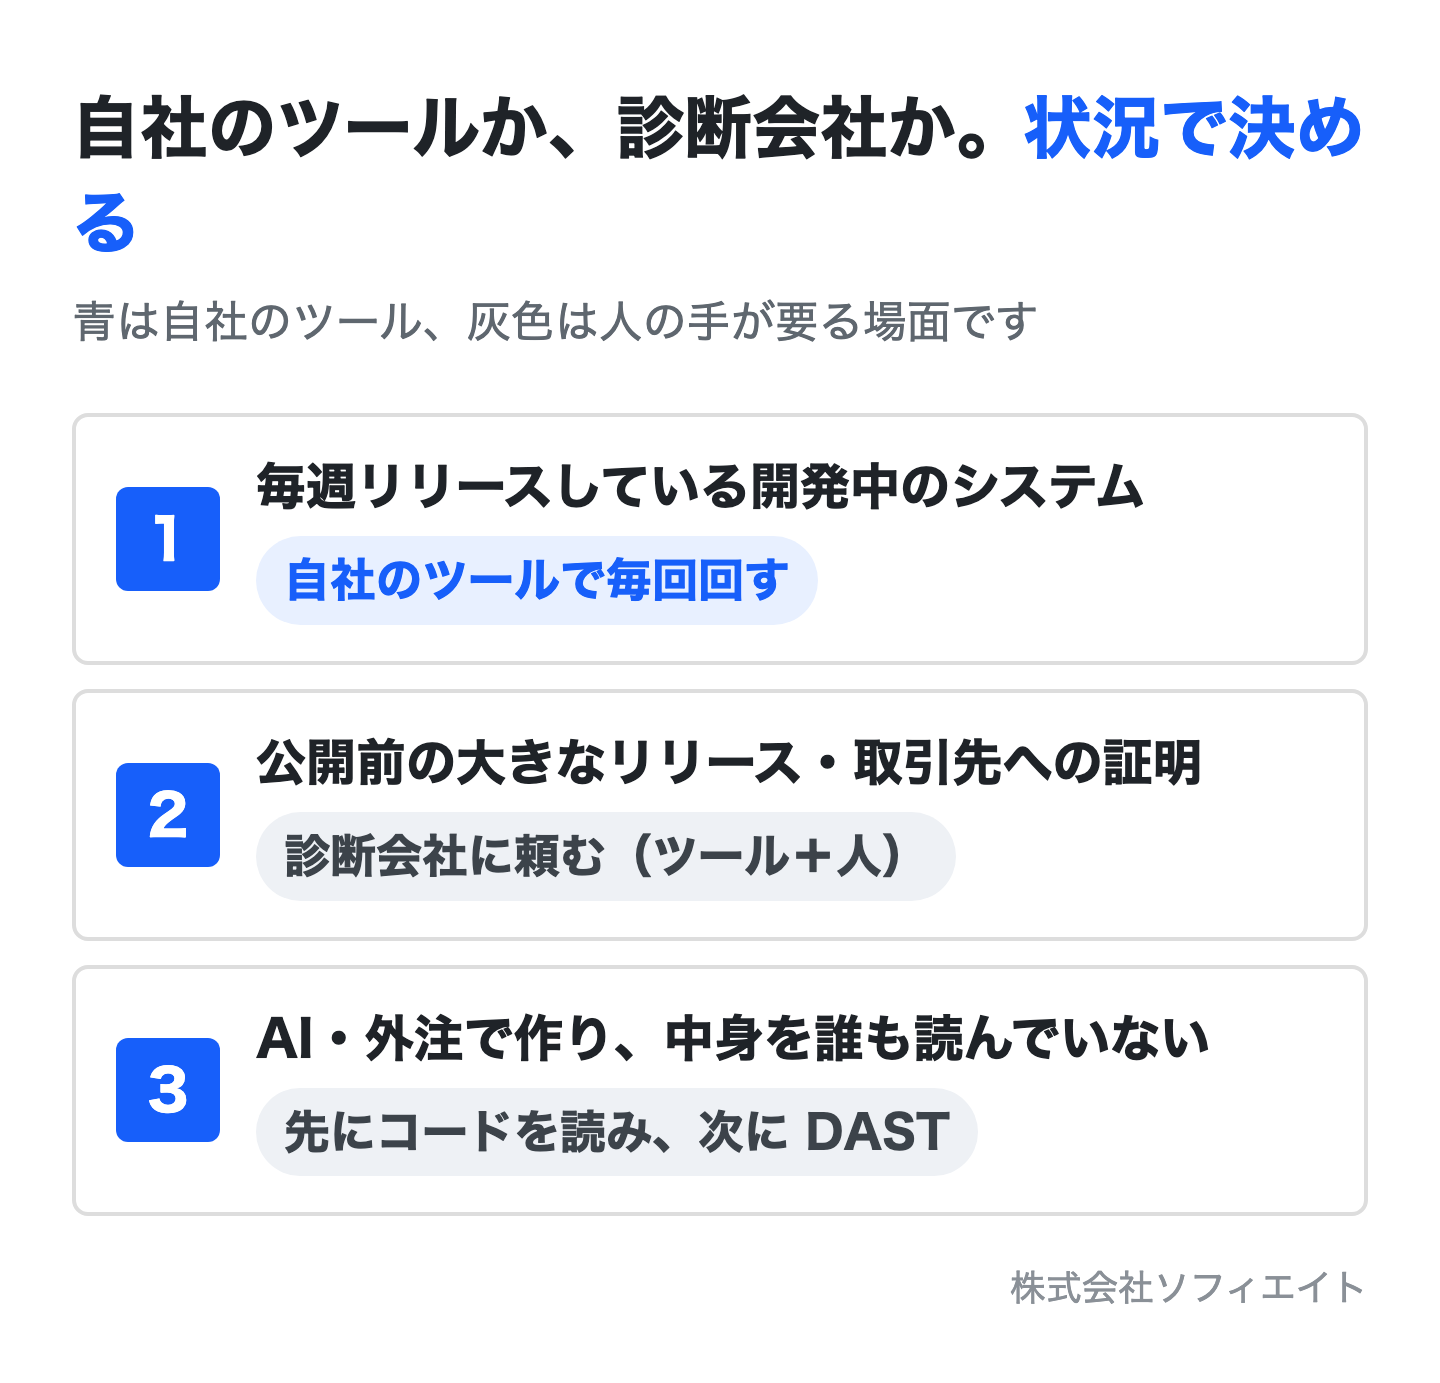
① 毎週リリースしている → 自社のツールで毎回回す
リリースのたびに診断会社へ頼むのは、費用も日程も合いません。ここは自社のツールの出番です。リリースの仕組みに組み込み、新しい画面や API が増えるたびに、命令を差し込める穴と設定の不備を自動で拾います。
無料で使えるオープンソースのツール(OWASP ZAP など)から、有料のクラウド型まであります。選ぶ軸は、ログイン後の画面まで巡回できるか、API の仕様書を読み込めるか、結果の選別が楽か、の3つです。
② 公開前の大きなリリース・取引先への証明 → 診断会社に頼む
新しいサービスの公開前、決済や個人情報を扱う機能の追加、取引先から「第三者の診断の報告書」を求められたとき。この場面は、ツールだけでは足りません。権限の穴と業務の流れの穴は人が試し、報告書は第三者の名前で出す必要があります。
診断会社に頼むときは、自社でツールを回した結果を渡してください。ツールで見つかる穴を先に潰しておけば、人の診断の時間を、人でないと見つからない穴に使えます。
人が見る診断にいくらかかるか、見積もりの中身の見方は、脆弱性診断の費用相場と見積もりの中身で解説しています。外注と内製のどちらに寄せるかの大きな判断は、脆弱性診断は外注か内製か、診断が必要なシステムの見極め方にまとめています。
③ AI・外注で作った → DAST の前にコードを読む
AI に作らせた社内ツールや、外注先から納品されたまま引き継いだシステム。画面は動くので使っていますが、権限の判定やデータの取り出し方がどう書かれているかは、誰も見ていません。
この状態で DAST だけを回すと、「ツールでは何も出なかった」という結果が、安心の根拠にされてしまいます。DAST が見つけにくい権限の穴と埋め込まれた秘密は、コードを読む側の仕事です。先に SAST かソースコード診断を入れ、その後に DAST と人の診断を回してください。
ソフィエイトの見立て:ツールで何も出ないことと、穴がないことは別
当社は過去の案件で、AI で作られた社内向けの仕組みの診断を請けたことがあります。
ふつうに開発すれば、セキュリティの穴は必ずできます。プロのエンジニアは、作りながら潰していきます。きちんとやっている大手でも事故は起きるので、ゼロにするのは現実的ではありません。それでも、できる所まで潰しておくべきです。
エンジニアでない人が AI でそれらしく作った仕組みには、穴が大量にあると思ってよい、というのが当社の見方です。DAST のツールが拾えるのは、そのうち外から通る型のものだけです。ツールの結果が空でも、中身を誰も読んでいないなら、安全だとは考えないでください。
どちらを選ぶか
- 毎週リリース:自社のツールで毎回
- 公開前・証明:診断会社(ツール+人)
- 中身が不安:先にコードを読み、次に DAST
導入ステップ:DAST を自社で回す進め方
対象を決め、ログイン後まで巡回させ、結果を人が選別し、リリースのたびに回す。この4つの順番です。 最初の2つを飛ばすと、本番を壊すか、ログイン前の画面しか見ていない結果になります。
ステップ①:対象はステージング。URL とアカウントを渡す
本番と同じ構成の検証用の環境(ステージング)を対象にします。ツールに渡すのは、対象の URL の範囲と、試験用のアカウントです。範囲を決めないと、外部のサービスや取引先のシステムにまで攻撃の型を送ってしまいます。
ステップ②:ログイン後の画面まで巡回させる
業務のシステムは、価値のある画面がログインの先にあります。試験用のアカウントでログインした状態を保ち、その先の画面を巡回させる設定を入れます。この設定がないと、ツールは入口の画面だけを見て「問題なし」と返します。
画面の操作でしか開かない機能は、巡回だけでは届きません。主な業務の操作を手で記録し、その記録をツールに再生させます。
ステップ③:結果を人が選別し、直す人を決める
結果の一覧には、本当に危ないものと、設定上の注意程度のものが混ざります。重大度の高いものから人が中身を確かめ、直す担当を決めます。直す人が決まっていない検査は、一覧が増えるだけで穴は残ります。
ステップ④:リリースのたびに回し、要所は人の診断
リリースの仕組みに組み込み、新しいコードが入るたびに自動で回します。ツールは「前回と同じ穴がまだあるか」を見るのが得意です。公開前の大きな変更と、取引先に報告書を出す場面では、3章で書いた人の診断を足します。
自社で回す4つの手順
- ① 対象:ステージングの URL と試験用アカウント
- ② 巡回:ログイン後の画面まで届かせる
- ③ 選別:人が重大度を見て、直す人を決める
- ④ 繰り返し:リリースごとに回し、要所は人の診断
始める前の注意点:本番に向けない・報告書の呼び方
本番に向けて回す、ログイン後を見ていない、ツールの結果の一覧を「診断の報告書」と呼ぶ、直す人と再検査を決めていない。この4つが、DAST で後悔しやすい所です。
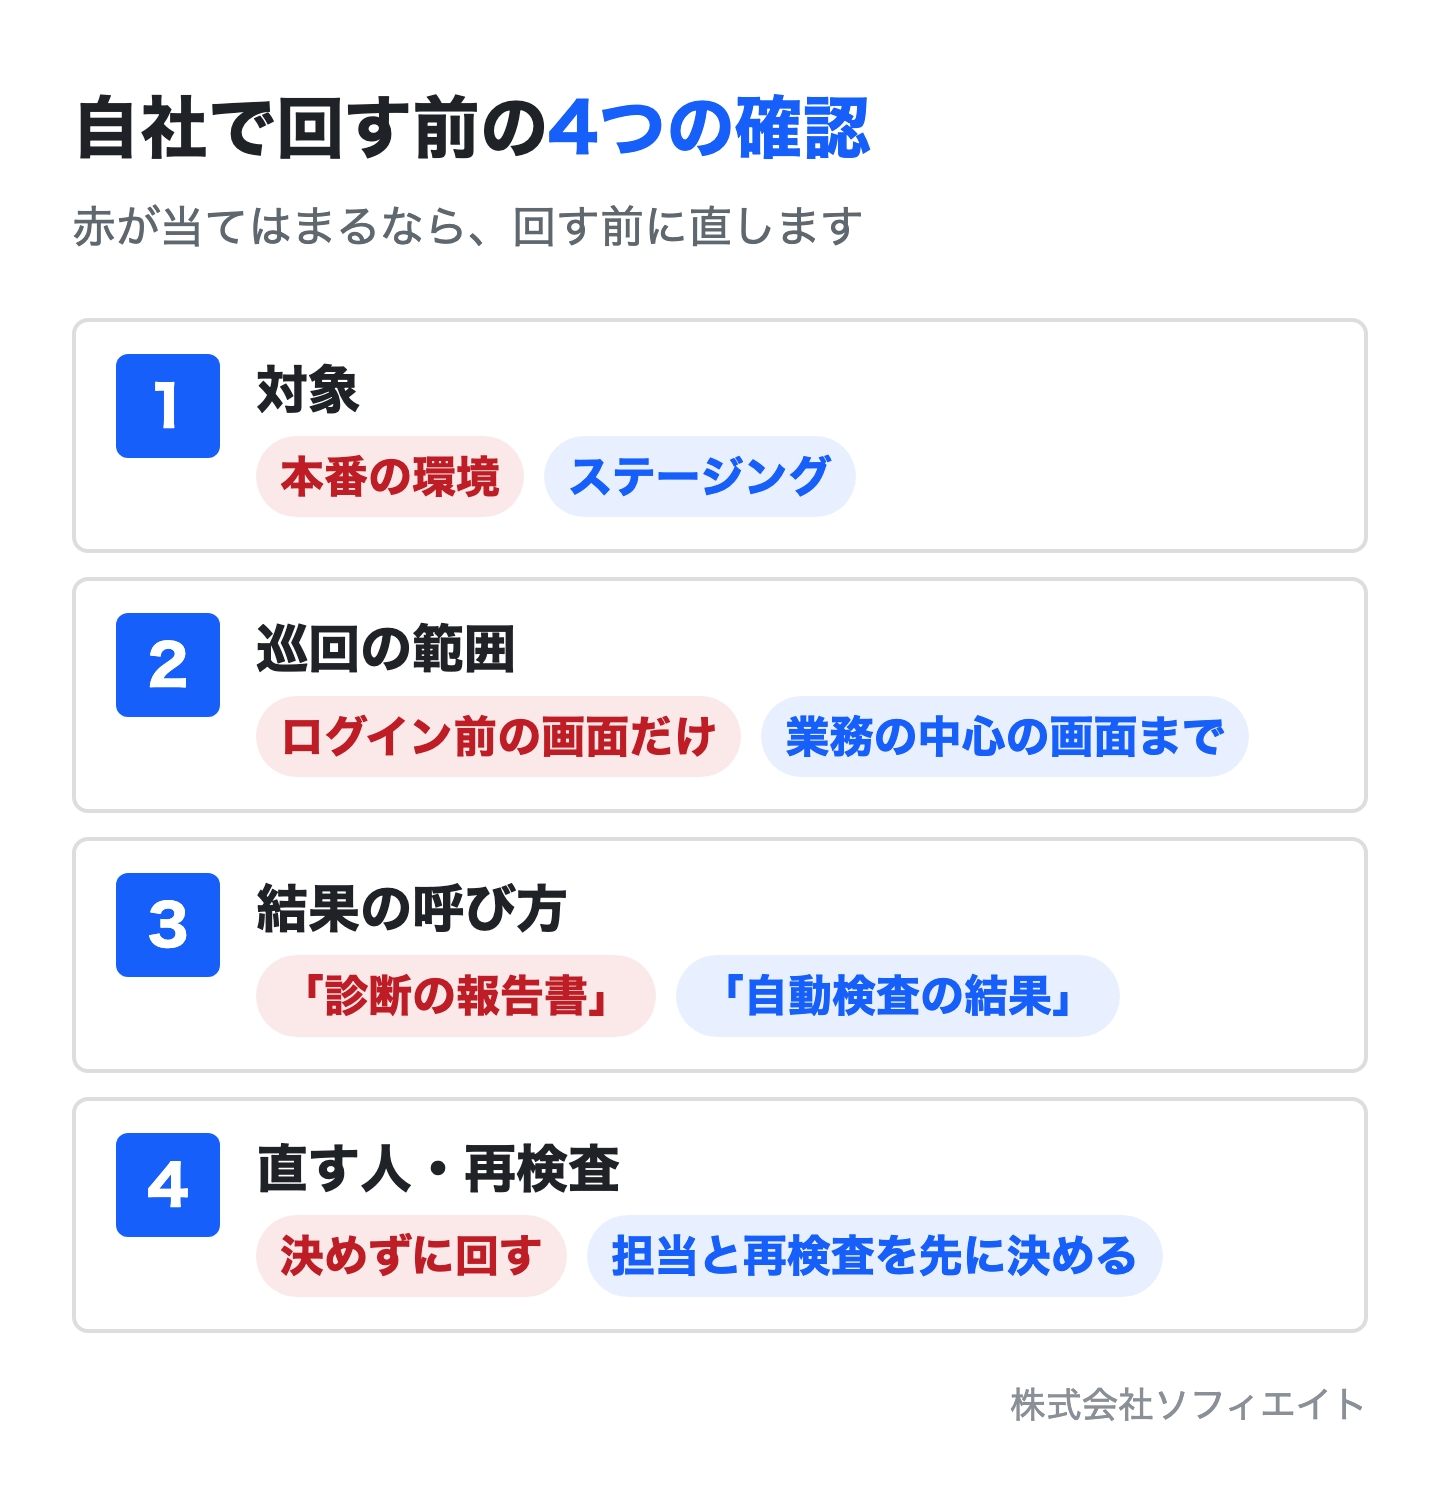
本番の環境に向けて回さない
DAST は攻撃と同じ通信を送ります。本番に向けると、入力欄から試験用のデータが大量に登録される、問い合わせの通知メールがお客さんに飛ぶ、ログインの失敗が続いてアカウントが止まる、といったことが起きます。対象は必ずステージングにし、本番と同じデータは入れません。
ログイン後を見ていない結果を、アプリ全体の結果と思わない
設定を入れずに回した DAST は、ログイン前の画面しか見ていません。「検出なし」の結果を見て安心する前に、巡回した画面の一覧に、業務の中心の画面が入っているかを確かめてください。
ツールの結果の一覧を「脆弱性診断の報告書」と呼ばない
取引先に出す書類で、ツールの結果の一覧を「脆弱性診断の報告書」と書くと、後で「人の診断はしていないのか」と問われたときに答えに困ります。書類では「DAST ツールによる自動検査の結果」と書き、人の診断を受けたときは診断会社の報告書を別に添えます。
直す人と、直したあとの再検査を決めてから回す
見つかった穴を直すのは、自社のエンジニアか、作った外注先か、診断会社か。直したあとに同じツールでもう一度回して消えたことを確かめるか。この2つを決めてから回し始めます。AI や外注で作ったシステムは、作り手が社内にいないので、ここで止まりやすいです。
注意:ツールは「その時点」の結果
コードを変えれば、穴も変わります。1度回して終わりではなく、リリースのたびに回す仕組みにしてこそ、DAST を自社で持つ意味があります。1回だけ確かめたいなら、ツールを入れるより診断会社に頼むほうが早いです。
始める前のチェック
- 対象:本番ではなくステージング
- 巡回:業務の中心の画面が入っているか
- 呼び方:自動検査の結果と、診断の報告書を分ける
- 直す人:担当と再検査を決めてから
まとめ:日々のリリースはツール、要所は人の診断に分ける
- DAST は、動いているアプリに外から攻撃の型を送り、応答で穴を見つけるツールの検査
- SAST はコードを読むツール。脆弱性診断は DAST に人の診断を足したもので、ペネトレーションテストは侵入まで試す
- 毎週リリースするなら自社のツールで毎回回し、公開前と取引先への証明は診断会社に頼む
- AI・外注で作って中身を誰も読んでいないなら、DAST だけで安心せず、先にコードを読む
- 回すときは、ステージングを対象にし、ログイン後まで巡回させ、直す人を決めてから
ツールが「検出なし」と返すことと、穴がないことは別です。自社のツールで日々拾える穴は拾い、人でないと見つからない穴は診断会社に任せる。この分け方ができれば、取引先のチェックシートにも、開発チームの提案にも、根拠を持って答えられます。
ソフィエイトは、自社の製品や社内システムを持つ会社の脆弱性診断を、報告書で終わらせずに直す所まで請けています。自社でツールを回した結果を持ち込んでいただければ、人の診断に時間を使う形で進めます。