「ストアの審査は通ったのに、取引先から『診断の結果を出してほしい』と言われた…」
「Web の診断は頼んだことがある。スマホアプリも同じ見積もりでいいの?」
スマホアプリの脆弱性診断(セキュリティ診断)を受ける段になって、何をどこまで頼めばよいか分からず、止まっていませんか?
アプリは端末の中で動き、裏ではサーバーの API(データをやりとりする窓口)と話しています。
Web の診断と同じ頼み方をすると、片方しか見てもらえないことがあります。
本記事では、スマホアプリの脆弱性診断が何を見るのか、Web アプリの診断と何が違うのかを説明します。あわせて、頼む前に決める5つと診断会社に渡す物を、アプリを作る側の開発会社が解説します。
この記事の要点
- 対象は2つ:端末の中のアプリ本体と、アプリが話すサーバーの API。重い穴は API 側に出やすい
- iOS と Android は別に数える:1つのコードで作っていても、確かめる物は2つ
- 頼む前に決めるのは5つ:範囲・OS・時期・基準・再診断。渡す物も5つ
スマホアプリの診断で、こんな困りごとはありませんか?
ストアの審査に通ったことと、アプリに穴がないことは別の話です。審査はストアの決まりに沿っているかを見るもので、攻撃に使える穴を探す診断ではありません。
審査は通ったのに、取引先から「診断の結果」を求められた
自社のアプリを大手の取引先や提携先に使ってもらう話が進むと、相手の情報システム部門からセキュリティの確認が届きます。当社が2026年10月の打ち合わせで聞いた発注側の声も同じでした。クラウドや AI を使った仕組みを出すと、取引先からセキュリティのチェックシートが届き、細かい質問に全部答えるよう求められていました。
チェックシートには「第三者の脆弱性診断を受けているか」という項目が入っていて、ここで初めて診断を探し始める会社があります。
Web の診断と同じ見積もりでいいのか分からない
Web アプリの診断を頼んだことがあると、「アプリも同じ範囲で」と見積もりを取りがちです。ところがスマホアプリには、端末の中に残るデータや、アプリのファイルそのものの解析といった、Web にはない見る所があります。
逆に、画面の入力をいくら試しても、アプリが話している API を見なければ、他人のデータが見える穴は見つかりません。範囲を決めないまま見積もりを取ると、安いほうは「片方しか見ない」内容だった、ということが起きます。
AI や外注で作ったアプリの中身が、自分では見えない
アプリを外注や AI で作った会社ほど、「どこが危ないのか」を自分で説明できません。同じ月の別の打ち合わせで発注側から出たのは、「SEO はアクセスの数字で見えるが、システムの危なさは数字で出ない。見えない幽霊と戦っているような気分になる」という声でした。
この不安は、診断の報告書が届いて初めて数と重さに変わります。だからこそ、何を見てもらうかを先に決めておく必要があります。
よくある3つの悩み
- 取引先の確認:審査とは別に診断の結果を求められる
- 見積もりの範囲:Web と同じ頼み方では片方しか見ない
- 中身が見えない:危なさは数字で出ず、自分で説明できない
スマホアプリの脆弱性診断とは?Web アプリの診断との違い
スマホアプリの診断は、端末の中のアプリ本体と、サーバー側の API の2つを見ます。Web アプリの診断は、ブラウザから見える画面と、その裏のサーバーを1つの物として見ます。スマホアプリでは、この「画面」が利用者の端末に配られるため、見る所が1つ増えます。
端末の中で動くアプリ本体を見る
アプリのファイル(iOS なら ipa、Android なら apk か aab)は、利用者の手元に渡ります。診断会社はこのファイルを実際の端末や解析用の環境に入れ、端末に何が保存されるか、通信の相手をどう確かめているか、ファイルを分解すると何が読めるかを見ます。
Web アプリでは、プログラムの本体はサーバーの中にあり、利用者に渡りません。この違いが、スマホアプリの診断にしかない項目を生みます。
アプリが話すサーバーの API を見る
アプリは、ログイン・注文・一覧の表示のたびに、サーバーの API を呼んでいます。診断会社はアプリと API の間の通信を取り出し、画面を通さずに API を直接呼んで、本来見えないはずのデータが返らないかを確かめます。
画面には「自分の注文」しか出なくても、API に他人の注文番号を送ると返ってくる、という穴はここでしか見つかりません。スマホアプリの診断で重い指摘が出るのは、たいていこの API 側です。
iOS と Android は別の物として数える
1つのコードから両方のアプリを作る道具(Flutter や React Native など)を使っていても、できあがるファイルは2つです。端末に残るデータの場所や通信の決まりも、OS ごとに違います。診断会社は両方のファイルを別々に見るので、見積もりも2つ分になります。
当社の過去の案件では、見積もりの金額を一番左右したのは「iOS と Android のスマホアプリを作るかどうか」でした。診断でも同じで、両方を対象にすると確かめる物が2つになると分かったうえで、範囲を決めてください。
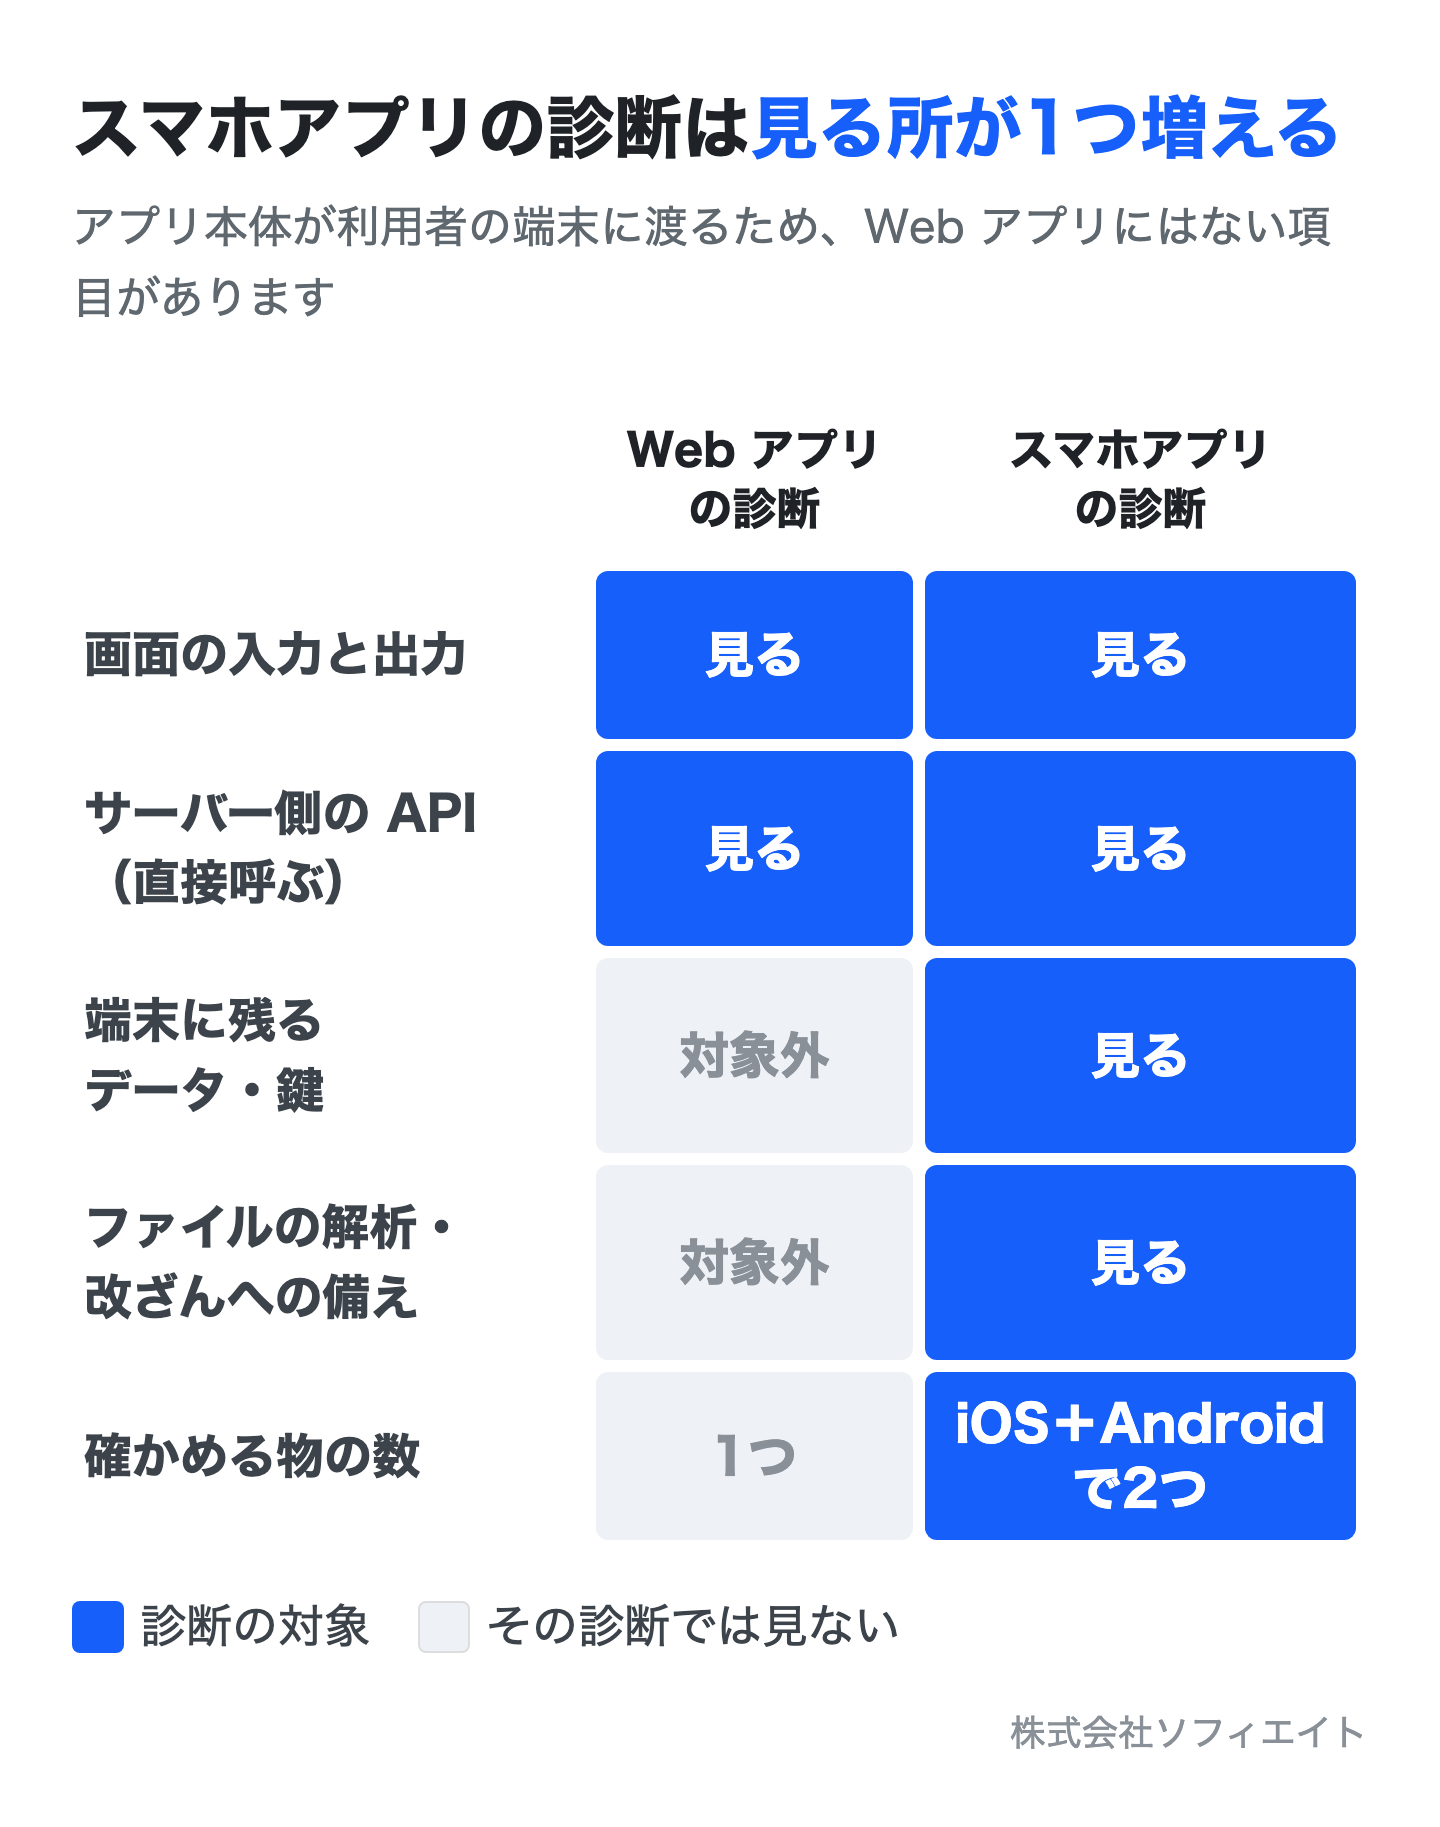
Web アプリの診断との違い
- アプリ本体:端末に渡るファイルを分解して見る
- API:画面を通さず直接呼んで確かめる
- OS の数:iOS と Android で2つ分
脆弱性診断そのものの進め方(ツールと手動の違い、報告書から直す順番)は、脆弱性診断とは何かを解説した記事で詳しく書いています。
この記事を書いた開発チームで、一緒に作りませんか(業務委託・リモート)。募集を見る
スマホアプリでよく見つかる穴:4か所
よく見つかるのは、端末に残るデータ、通信、API の認可、解析への備えの4か所です。どれも画面を触っているだけでは気づけません。
端末に残るデータと鍵
ログインの情報や取得したデータを、端末の誰でも読める場所にそのまま保存しているアプリがあります。端末をなくしたり、別のアプリに読まれたりすると、そのまま漏れます。
外部サービスの API キーをアプリのファイルの中に書いてしまうのも、この仲間です。ファイルを分解すれば読めるので、第三者がそのキーで外部サービスを使えてしまいます。
通信と証明書の確かめ方
通信を HTTPS にしていても、相手の証明書を確かめない設定になっていると、間に入った第三者に中身を読まれます。開発中に検証環境へつなぐため確認を外し、そのまま公開してしまう例が典型です。
API の認可:他人のデータが見える
ログインはできているが、「誰のデータを見てよいか」の確認が API 側で抜けている穴です。注文番号や利用者 ID を1つずらして送ると、他人の情報が返ってきます。
画面からは自分のデータしか選べないので、利用者は気づきません。診断会社が API を直接呼んで初めて見つかります。4つの中で一番重い指摘になりやすい所です。
解析と改ざんへの備え
アプリのファイルは分解して読めるため、中の処理を書き換えて動かす、課金や判定を端末側でごまかす、といった攻撃が成り立ちます。「大事な判定はサーバー側でやっているか」「解析されにくくする仕組みを入れているか」を見ます。
ここは、お金や個人情報を扱うアプリほど重くなります。社内だけで使う業務アプリなら、優先度を下げて構いません。
よく見つかる4か所
- 端末のデータ・鍵:誰でも読める場所に保存
- 通信:証明書を確かめない設定のまま公開
- API の認可:番号をずらすと他人のデータ
- 解析・改ざん:判定を端末側でしている
この4か所のうち、どれを重く見るかはアプリの扱うデータで変わります。見積もりを取るときに「うちのアプリは個人情報と決済を扱う」と伝えるだけで、診断会社の見る順番が変わります。
頼む前に決める5つ:範囲・OS・時期・基準・再診断
決めるのは、範囲・OS・時期・基準・再診断の5つです。この5つを決めてから見積もりを取ると、診断会社ごとの金額を同じ条件で比べられます。
- 範囲:アプリ本体だけか、API も含めるか。迷ったら両方です。アプリ本体だけの診断は安く済みますが、一番重い認可の穴は API 側にあります。Web の管理画面があるなら、それも範囲に入れるかを決めます。サーバーの OS やミドルウェアの設定まで見るのは、プラットフォーム診断の対象と自社に要るかの判断で書いた別の診断です。
- OS:iOS・Android の両方か、片方か。公開しているなら両方です。片方しか公開していない、社内配布だけ、という場合は片方で構いません。
- 時期:公開前か、公開後か。これから公開するアプリなら、ストアに出す前の検証環境で受けます。公開後に直すと、ストアの再審査と利用者の更新を待つ時間が足されます。すでに公開していて取引先に求められているなら、今の版をそのまま受けます。
- 基準:何に沿って見てもらうか。スマホアプリには、OWASP(Web やアプリの安全の指針を公開している団体)が出している MASVS という確認項目の基準があります。見積もりの際に「MASVS に沿った項目で」と伝えると、診断会社ごとの範囲のぶれが減ります。基準を1つに決める考え方は、上で紹介した「脆弱性診断とは何か」の記事にある「基準」の章にまとめています。
- 再診断:直したあとに確かめてもらうか。報告書を受け取って手を入れても、直ったかどうかは診断会社が確かめないと分かりません。再診断が見積もりに入っているか、別料金か、何回までかを先に聞きます。取引先に結果を出すなら、再診断後の「指摘が解消した」報告書が要ります。
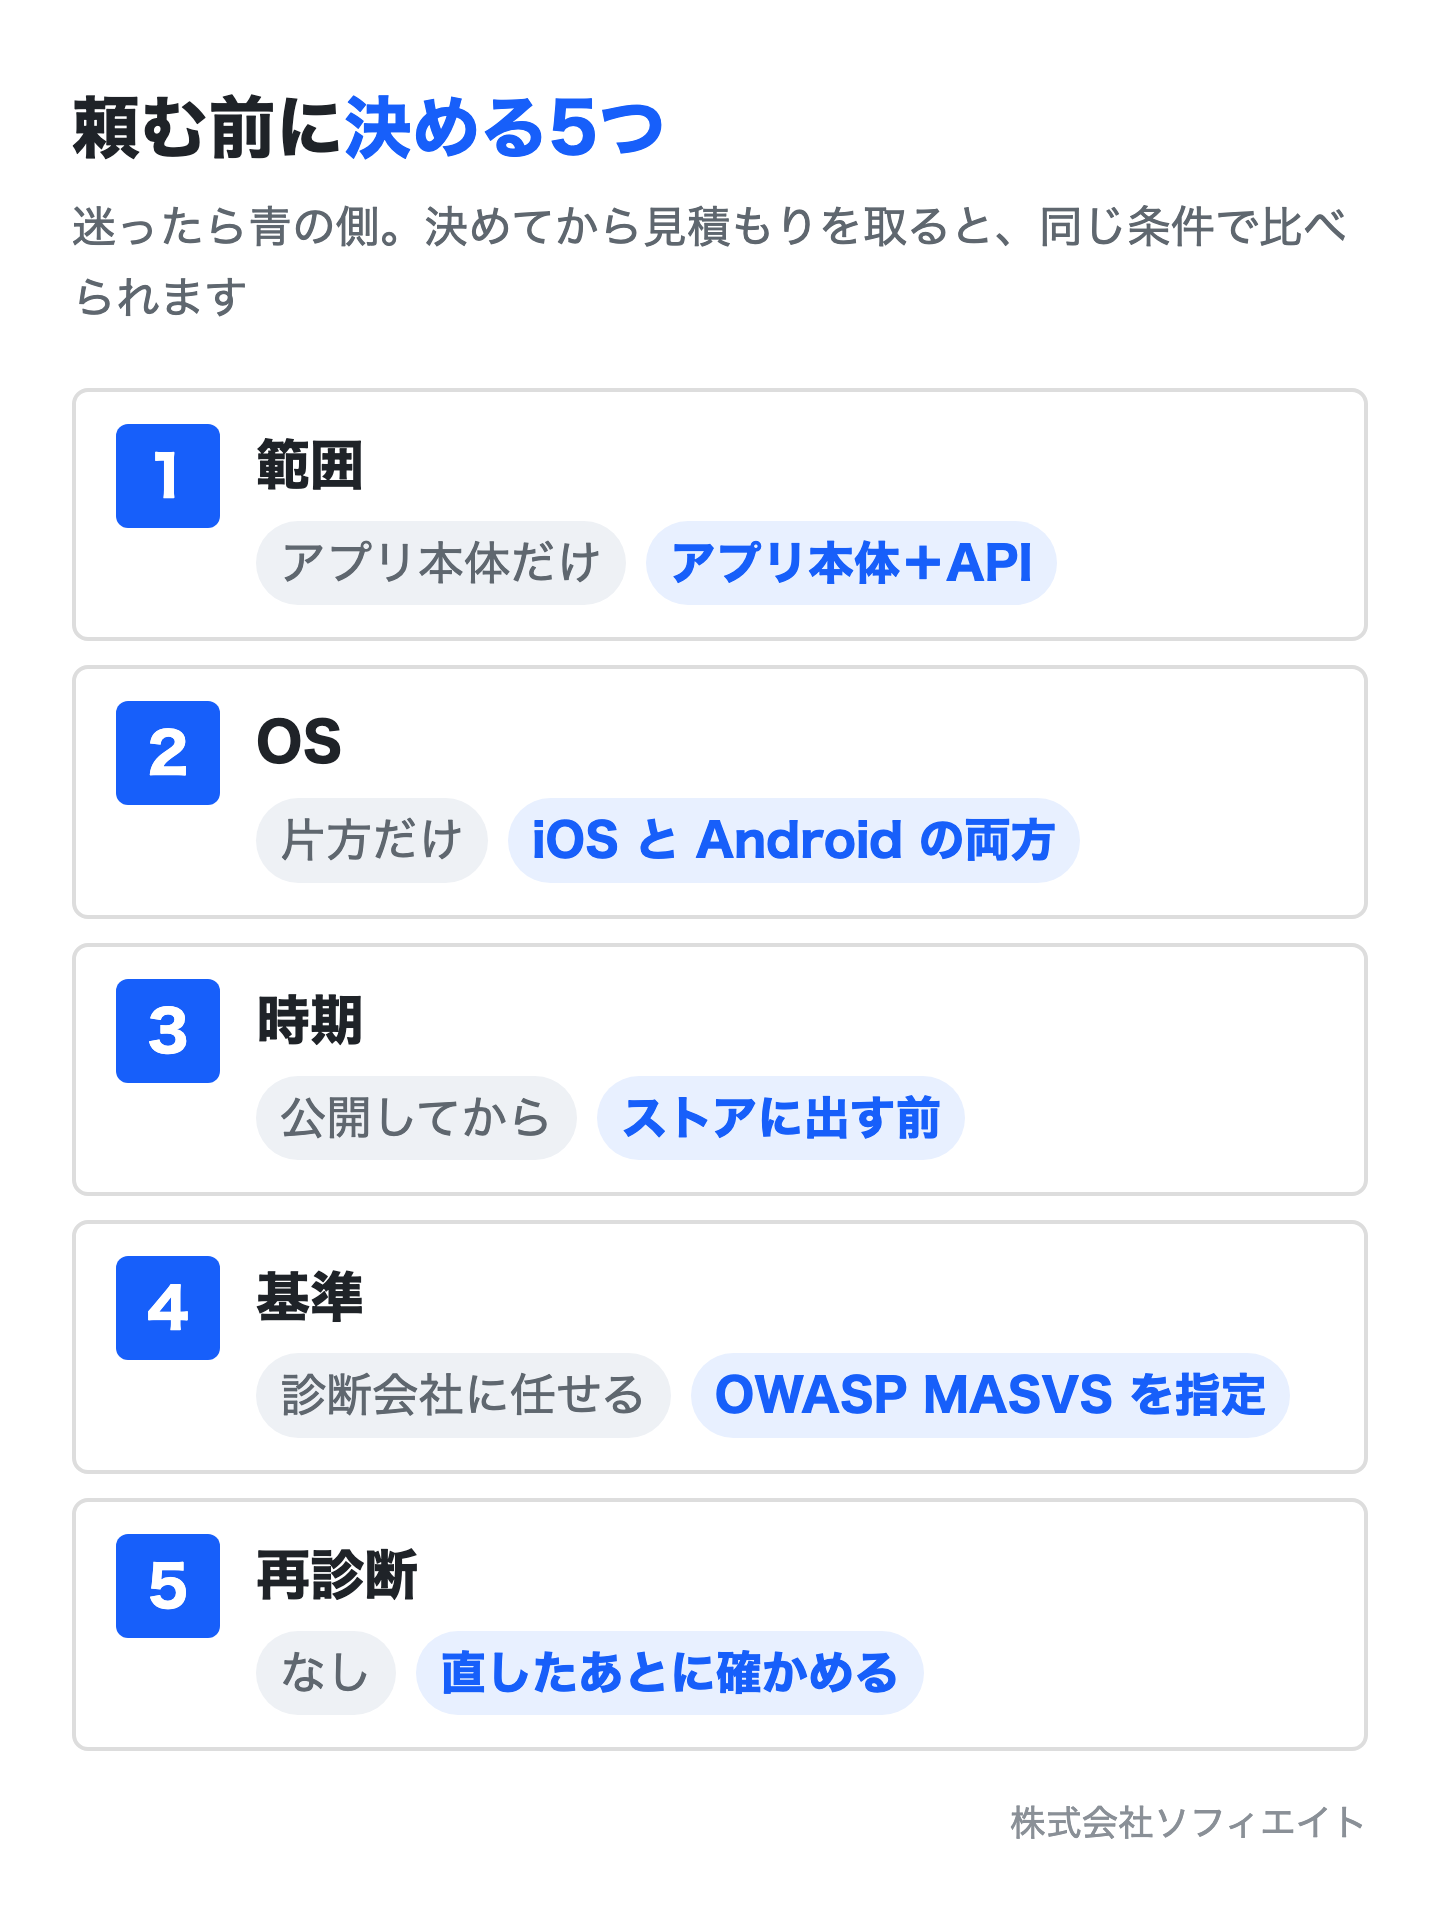
注意:安い見積もりは範囲を見る
ツールで自動で調べるだけの診断は、人が API を直接呼ぶ診断より安くなります。金額の差は手抜きではなく範囲の差なので、「人が API を見るか」を1行で確かめてから比べてください。診断の金額の幅と見積もりの内訳は、脆弱性診断の費用相場と見積もりの中身で解説しています。
診断会社に渡す物:5つ
渡す物は、アプリのファイル・テスト用のアカウント・API の一覧・検証環境・開発会社の窓口の5つです。どれも開発会社に頼めば出てくる物なので、見積もりの前に用意を依頼しておくと、診断の開始が早まります。
- アプリのファイル。iOS は ipa、Android は apk か aab。ストアに出している版と同じ物か、診断用に解析の制限を外した版かを診断会社と決めます。
- テスト用のアカウント。権限の違う2つ以上(一般の利用者と管理者など)。他人のデータが見えないかを確かめるには、利用者のアカウントが2つ要ります。
- API の一覧か仕様書。アプリがどの API を呼ぶかの一覧。無ければ診断会社が通信から拾いますが、一覧があるほうが漏れが減ります。
- 検証環境。本番と分けた環境。診断では大量の試しの通信を送るので、本番で受けると利用者のデータや集計に影響します。
- 開発会社の窓口。診断中に「この動きは仕様か穴か」を聞ける人。報告書を受け取ったあとに直すのも開発会社なので、最初から入ってもらいます。
外注で作ったアプリの場合、2〜5は開発会社しか出せません。保守の契約が切れていると出てこないことがあるので、診断を決めたらまず開発会社に連絡してください。
報告書を受け取ったあと:直す・確かめる・ストアに出す
報告書を受け取ってからが本番で、直すのは開発会社、確かめるのは診断会社です。この2つを混ぜると、「直した」と言われたまま確かめられていない状態で取引先に出すことになります。
直すのは開発会社、確かめるのは診断会社
報告書には、穴の場所・重さ・直し方の方向が書かれています。それを読んでコードを直すのは開発会社の仕事です。直したら、診断会社に再診断を頼み、「解消した」と書かれた報告書をもらいます。
重い指摘が API 側に出た場合、アプリ本体を更新しなくてもサーバー側だけで直せることがあります。ストアの再審査を待たずに塞げるので、API 側から先に直します。
アプリを更新したら、毎回全部を診断し直すのか
毎回は要りません。目安は、新しい API や決済・ログインのような重い機能を足したときに、その部分を対象に診断することです。文言や見た目だけの更新は対象外で構いません。
取引先に「年1回」などの間隔を求められている場合は、その間隔に合わせます。どの更新で診断し直すかを、開発会社と最初に決めておくと迷いません。
AI で作ったアプリは、出す前に API 側を先に見る
当社が過去の案件で、AI で作られた社内向けの仕組みを診断したところ、重大な穴がいくつも見つかりました。普通に書けばできてしまう穴を、プロのエンジニアは作る段階で潰しています。人が確かめずに AI で作ったものには、同じ穴が残ったままだと考えたほうが安全です。
2026年10月の打ち合わせでは、「AI で表側は作れても、裏側の安全を担保できるかは全く別の話」「表はそれらしいが中身ははりぼてで、それでいて個人情報を受け取っている」という話も出ました。2026年11月に当社が見た展示会には、社員が AI でアプリを作る道具を出していた会社がありました。その会社も、「自分で使うだけならよいが、人に使わせるために公開するならエンジニアの仕事が要る」という売り方をしていました。
AI で作ったスマホアプリを公開するなら、アプリ本体より先に、API の認可と端末に残る鍵を見てもらってください。AI で作ったコードを出す前の守り方は、バイブコーディングの危険性と本番に出す前の守り方で解説しています。
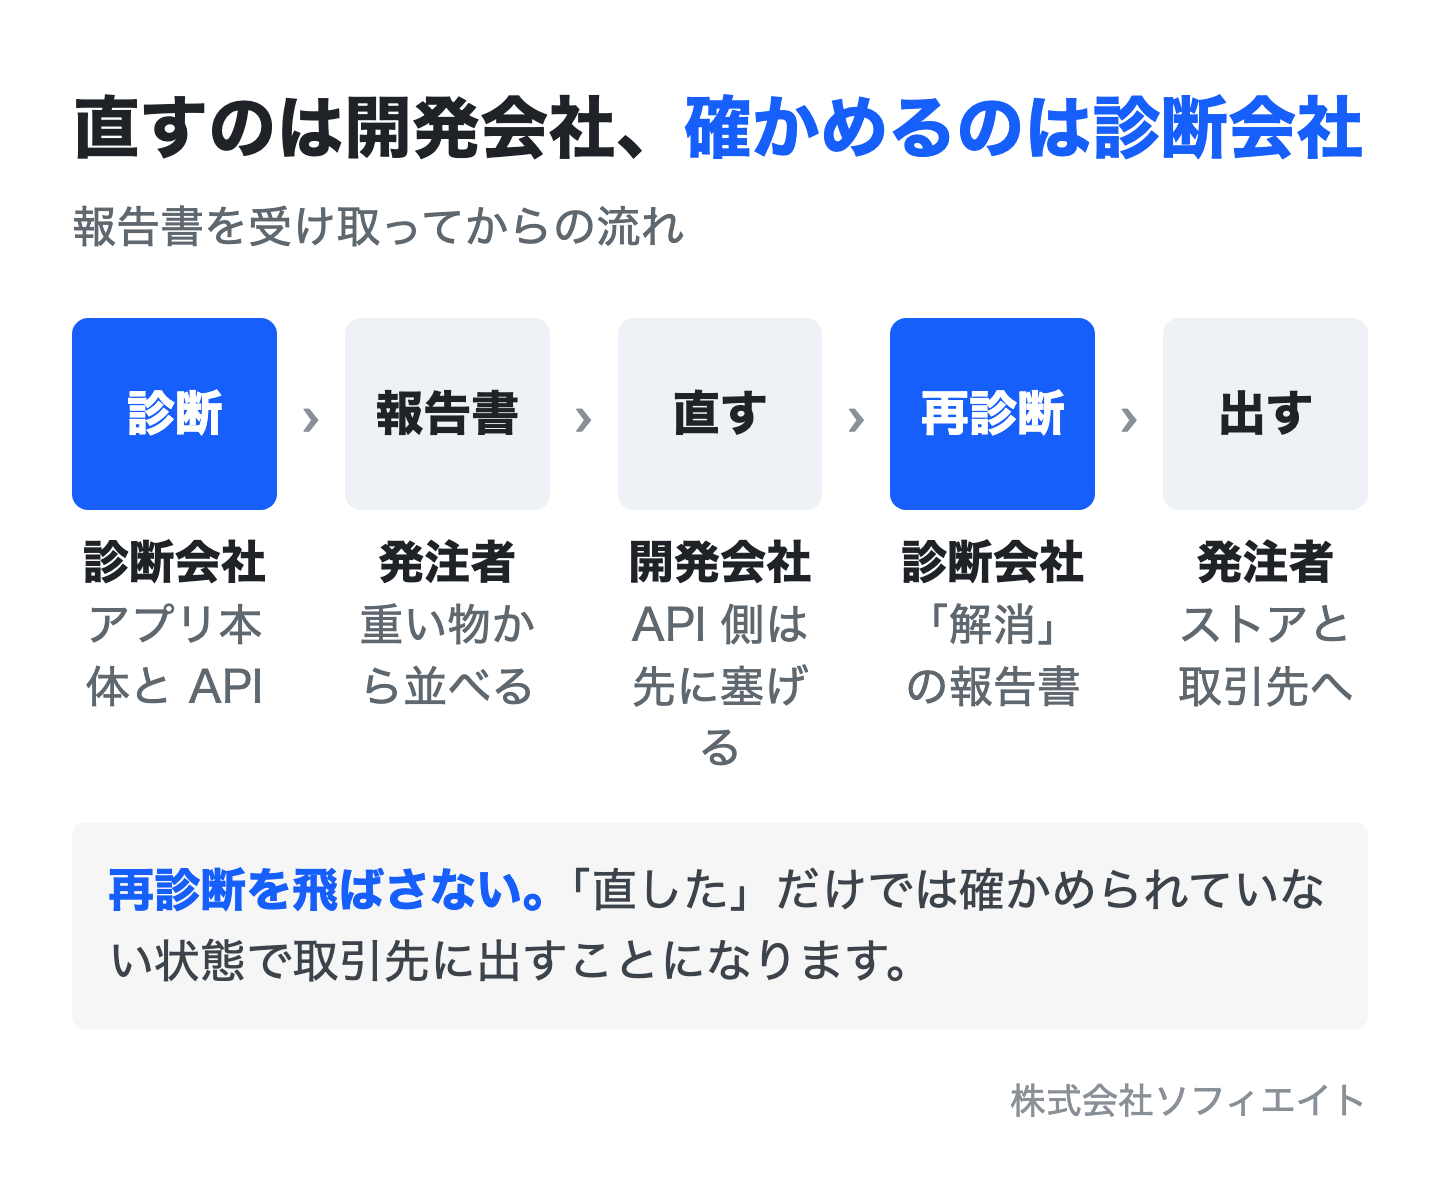
ソフィエイトの見立て
診断の報告書は、「どこがどれだけ危ないか」を数と重さで見えるようにするための物です。完全に0にするのは現実的ではなく、大手でも事故は起きます。それでも、API の認可と端末の鍵の2つを塞ぐだけで、重い事故の多くは防げます。まず重い物から、開発会社と一緒に直してください。
報告書のあとにやること
- 直す:開発会社。API 側は先に塞げる
- 確かめる:診断会社の再診断で「解消」の報告書
- 出す:ストアに更新を出し、取引先に報告書を渡す
まとめ:範囲を決めてから、見積もりを取ろう
スマホアプリの脆弱性診断は、端末の中のアプリ本体と、サーバー側の API の2つを見る診断です。重い穴は API 側に出やすく、iOS と Android は別の物として数えます。
頼む前に、範囲・OS・時期・基準・再診断の5つを決め、アプリのファイル・テスト用のアカウント・API の一覧・検証環境・開発会社の窓口の5つを用意してください。ここまで決めてから見積もりを取れば、診断会社ごとの金額を同じ条件で比べられます。
これからスマホアプリを作る段階で、開発の費用と診断の費用を一緒に見積もりたい方は、アプリ開発の費用相場(機能別の目安と維持費)も合わせてお読みください。
ソフィエイトは、アプリを作る開発会社として、アプリ本体と API の両方を見る脆弱性診断を行っています。外注で作ったアプリの診断、AI で作ったアプリを公開する前の確認もご相談ください。
この記事を書いた開発チームで、一緒に作りませんか
ソフィエイトでは、リモートで開発に入ってくれる開発パートナー(業務委託)を募集しています。実装だけでなく、要件づくりから任せます。週20時間〜が目安。フリーランス・副業・学生の方。